PDF digitale Signatur kostenlos überprüfen (ohne Acrobat)
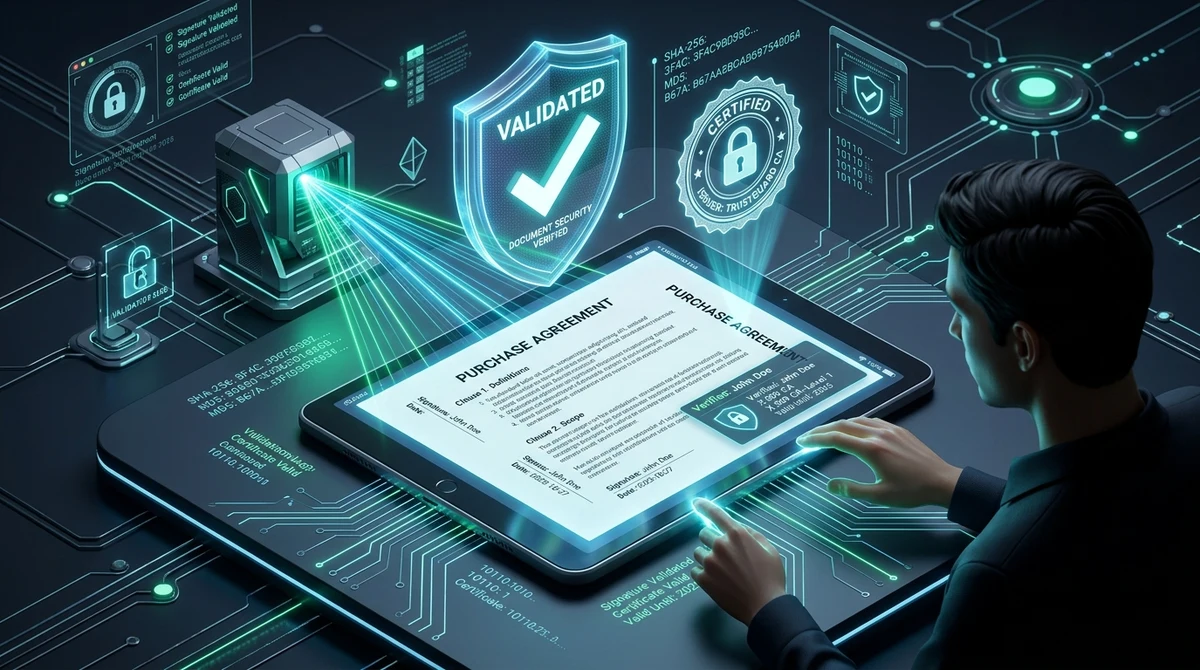
Direkte Antwort & Wichtigste Erkenntnisse
Um eine digitale PDF-Signatur ohne Adobe Acrobat kostenlos zu überprüfen, nutzen Sie das AZ2PDF Signaturprüftool. Es analysiert PKCS#7-Signaturcontainer, prüft SHA-256-ByteRange-Hashes auf Manipulation und validiert die X.509-Zertifikatskette gegen vertrauenswürdige Zertifizierungsstellen.
- Keine kostenpflichtige Software nötig: Sie benötigen kein teures Adobe Acrobat-Abonnement, um Verträge, Rechnungen oder Zertifikate auf Echtheit zu prüfen.
- Kryptographische Integritätsprüfung: Erkennt über ByteRange-Arrays und SHA-256-Hashes sofort, ob nach dem Signieren auch nur ein einziges Byte geändert wurde.
- Zertifikatsketten-Prüfung: Validiert Unterzeichneridentität, Aussteller (CA), Seriennummer und Widerrufsstatus via OCSP/CRL in Echtzeit.
- Strikte Zero-Retention-Privatsphäre: Verarbeitung erfolgt isoliert im flüchtigen Arbeitsspeicher (RAM) mit automatischer Bereinigung nach 5 Minuten.
Digitale Signaturen vs. gescannte Stempel: Warum das visuelle Erscheinungsbild nichts beweist
Wenn Sie einen Arbeitsvertrag, Lieferantenvereinbarungen, behördliche Bescheide oder Rechnungen per E-Mail erhalten, wie können Sie sicher sein, dass das Dokument echt und unverändert ist? Viele Menschen blicken lediglich auf das Dokumentende, sehen eine handschriftliche Signatur oder einen offiziell wirkenden Firmenstempel und gehen davon aus, dass das Dokument rechtsverbindlich und authentisch ist.
In der digitalen Dokumentenforensik beweist das optische Erscheinungsbild so gut wie nichts. Eine gewöhnliche elektronische Signatur (wie das eingefügte Bild einer Unterschrift oder eine mit der Maus gezeichnete Linie) ist lediglich eine dekorative Bildebene auf der Seite. Jeder mit einfachen Bildbearbeitungsprogrammen kann eine solche Unterschrift kopieren, in eine gefälschte Rechnung einfügen und Bankverbindungen abändern, ohne sichtbare Spuren zu hinterlassen.
Im Gegensatz dazu operiert eine echte kryptographische digitale Signatur auf Binärebene gemäß dem internationalen ISO 32000-Standard und den europäischen PAdES-Spezifikationen (PDF Advanced Electronic Signatures). Statt auf kosmetische Tintenzeichnungen setzt sie auf ein zertifiziertes Public-Key-Zertifikat, das fest mit dem Bytestrom der gesamten Datei verknüpft ist. Ändert eine unbefugte Partei nach dem Signieren auch nur ein einziges Satzzeichen, Datum oder einen Dezimalpunkt, bricht das mathematische Siegel augenblicklich.
Lange Zeit erforderte das Auslesen dieser Signaturen teure Desktop-Programme wie Adobe Acrobat Pro mit hohen monatlichen Abokosten. Für Einzelpersonen, Freiberufler und Kanzleien, die lediglich die Gültigkeit von Verträgen prüfen wollen, sind solche Gebühren überflüssig. Moderne Webplattformen bieten heute eine schnelle, unabhängige Signaturprüfung völlig kostenfrei.
Überprüfen Sie die kryptographische Gültigkeit digitaler Verträge direkt mit dem AZ2PDF Signatur prüfen Tool. Es analysiert X.509-Zertifikatsketten, überprüft Zeitstempelstellen und stellt fest, ob Byteströme nach der Signatur modifiziert wurden.
Funktionsweise der Signaturprüfung: ByteRange-Hashes und ISO 32000
Um zu verstehen, warum kryptographische Signaturen nicht gefälscht oder umgangen werden können, muss man die interne Architektur einer signierten PDF-Datei betrachten. Beim Signieren wird das Dokument nicht einfach nur mit einem Passwort gesperrt, sondern durchläuft einen hochkomplexen kryptographischen Handshake im Rahmen einer Public-Key-Infrastruktur (PKI):
1. Definition des ByteRange-Arrays
Innerhalb der PDF-Objektstruktur enthält das Signaturwörterbuch (/Sig) einen Eintrag namens /ByteRange. Dies ist ein Array aus vier Ganzzahlen, die zwei Paare von Byte-Offsets und Längen darstellen: [offset1, length1, offset2, length2].
Das erste Paar erstreckt sich vom ersten Byte der Datei bis exakt zu dem Punkt, an dem die Signaturdaten beginnen. Das zweite Paar erstreckt sich vom Ende des Signaturdatenblocks bis zum Dateiende. Die Lücke dazwischen enthält den Schlüssel /Contents, der den binären PKCS#7- oder CMS-Container (Cryptographic Message Syntax) in hexadezimaler Form speichert.
2. Berechnung des kryptographischen Hashwerts
Vor dem Signieren berechnet die Signatursoftware einen Einweg-Hash (meist SHA-256 oder SHA-512) über alle im ByteRange definierten Bytes. Dies erzeugt einen eindeutigen digitalen Fingerabdruck, der den exakten Zustand des Dokuments in diesem Augenblick abbildet.
Der private Schlüssel des Unterzeichners verschlüsselt diesen Hashwert. Da nur der rechtmäßige Eigentümer den privaten Schlüssel besitzt, kann dieser verschlüsselte Block nur mit dem passenden öffentlichen Schlüssel entschlüsselt werden. Bei der Validierung berechnet die Prüfengine den SHA-256-Hash über das Dokument neu und vergleicht ihn mit dem entschlüsselten Hash aus dem Signaturcontainer.
Stimmen beide Prüfsummen exakt überein, ist das Dokument mathematisch erwiesen unverändert. Wurde auch nur ein Buchstabe oder ein unsichtbarer Metadatenstrom außerhalb erlaubter inkrementeller Updates geändert, weichen die Hashes voneinander ab und das System schlägt sofort Alarm.
Zertifikatsvertrauensketten und PKIX-Pfadvalidierung erklärt
Der Nachweis der Unverfälschtheit ist nur die halbe Miete. Der zweite Schritt beantwortet die entscheidende juristische Frage: Wer hat das Dokument tatsächlich signiert und darf man diesem Aussteller vertrauen?
Digitale PDF-Signaturen basieren auf dem Standard X.509-Public-Key-Zertifikate. Um Vertrauen aufzubauen, bildet die Prüfengine eine hierarchische Kette im Rahmen der PKIX-Pfadvalidierung:
- End-Entity-Zertifikat (Unterzeichner): Identifiziert direkt die unterzeichnende Person oder Organisation. Es enthält den Common Name (CN), Organisation, E-Mail-Adresse, Seriennummer und den öffentlichen Schlüssel.
- Zwischenzertifizierungsstelle (Intermediate CA): Große Trust-Center signieren Enddokumente nicht direkt mit ihrem Root-Schlüssel. Sie delegieren dies an Zwischenzertifikate, um den Hauptschlüssel vor Online-Angriffen zu isolieren.
- Stammzertifizierungsstelle (Root CA): Die Spitze der Kette. Damit eine Signatur standardmäßig als vertrauenswürdig gilt, muss diese Root-CA in anerkannten Trust-Stores gelistet sein, beispielsweise in der Adobe Approved Trust List (AATL), der EU Trusted List (EUTL gemäß eIDAS-Verordnung) oder den Zertifikatsspeichern des Betriebssystems.
Nutzen Unternehmen interne Zertifizierungsstellen (häufig im Banken- oder Behördensektor), zeigen Standardprogramme oft eine Vertrauenswarnung. AZ2PDF ermöglicht es, benutzerdefinierte Stammzertifikate für die Prüfsitzung bereitzustellen, um firmeninterne PKI-Signaturen ohne lokale Installation sofort zu verifizieren.
Warum Zeitstempel entscheidend sind: RFC 3161-Token und Langzeitvalidierung (LTV)
Einer der verwundbarsten Faktoren bei einfachen digitalen Signaturen ist die Zeitangabe. In Basisszenarien liest die Software Datum und Uhrzeit schlicht von der lokalen Systemuhr des Unterzeichner-Computers ab.
Das Vertrauen auf eine lokale PC-Uhr birgt rechtliche Risiken: Eine Partei könnte die Systemuhr um zwei Wochen zurückstellen und einen rückdatierten Vertrag unterzeichnen. Zudem laufen Zertifikate nach 1 bis 3 Jahren ab. Prüft man nach 5 Jahren einen Vertrag mit abgelaufenem Zertifikat, wie beweist man, dass das Zertifikat zum Signierzeitpunkt gültig war?
1. Unabhängige Zeitstempeldienste nach RFC 3161 (TSA)
Für rechtssichere Fristen nutzen qualifizierte Dokumente ein RFC 3161 Time-Stamp Token (TST). Beim Signieren sendet die Software den Dokumenten-Hash an eine unabhängige Zeitstempel-Behörde (TSA). Diese verbindet den Hash mit der exakten Zeit einer Atomuhr, signiert den Token kryptographisch und bettet ihn in die PDF ein.
2. Langzeitvalidierung (PAdES-LTV)
Ist ein RFC 3161-Zeitstempel vorhanden, profitiert die Signatur von Long-Term Validation (LTV). Selbst wenn das Unterzeichnerzertifikat Jahre später abläuft, gilt das Signierzeitpunkt-Prinzip. Weil der Zeitstempel belegt, dass die Signatur während der aktiven Zertifikatslaufzeit stattfand, bleibt sie über Jahrzehnte hinweg uneingeschränkt rechtsgültig.
Nach erfolgreicher Validierung von Vertragsdokumenten können Sie den Inhalt zusätzlich mit einer hochsicheren AES-256-Verschlüsselung schützen, um vertrauliche Daten dauerhaft vor unbefugtem Einblick zu bewahren.
So verifizieren Sie eine signierte PDF in 3 einfachen Schritten kostenlos
Die Prüfung signierter PDFs dauert mit AZ2PDF nur wenige Sekunden. Sie benötigen keine Software-Installation, kein Benutzerkonto und keine Zahlungsmethode. So funktioniert es:
Schritt 1: Signiertes Dokument hochladen
Öffnen Sie das Signaturprüftool in einem beliebigen Browser auf Mac, Windows, Linux, iOS oder Android. Ziehen Sie die signierte Datei per Drag-and-Drop in das Upload-Feld oder wählen Sie sie lokal aus. AZ2PDF ist 100 % kostenfrei und bewältigt auch umfangreiche Verträge ohne Mengenlimit.
Schritt 2: Optionale Zertifikatsvalidierung
Wurde die Datei mit einem Standard-Zertifikat (z. B. DocuSign, Adobe Sign oder eID) signiert, erfolgt die Vertrauensprüfung vollautomatisch. Handelt es sich um eine interne Firmen-PKI, können Sie optional die Zertifikatsdatei (.cer, .crt oder .pem) hochladen.
Schritt 3: Prüfbericht einsehen
Die Prüfengine analysiert die Signatur in isoliertem Speicher und liefert einen detaillierten Bericht:
- Integritätsstatus: Bestätigt die Übereinstimmung des Hashes und belegt, dass keine Änderungen nach dem Signieren erfolgten.
- Unterzeichneridentität: Zeigt den Common Name, Organisation, Abteilung und E-Mail-Adresse an.
- Zertifizierungsstelle: Nennt die ausstellende CA, Seriennummer in Hex-Darstellung und Schlüssellänge (z. B. RSA 2048-Bit oder 4096-Bit).
- Zeitstempel: Unterscheidet zwischen qualifiziertem RFC 3161 TSA-Zeitstempel und lokaler Systemzeit.
- Widerrufsprüfung: Prüft, ob das Zertifikat via OCSP oder Sperrlisten (CRL) vorzeitig annulliert wurde.
Um unbefugte Änderungen zu verhindern und Berechtigungen vor der Weitergabe verifizierter Dokumente einzuschränken, können Sie die PDF mit Passwort schützen und verschlüsseln.
Schnelle Lösungen für häufige Warnmeldungen bei der Signaturprüfung
Beim Prüfen von Signaturen geben PDF-Viewer oft kryptische Warnungen aus. Hier erfahren Sie, was diese wirklich bedeuten:
1. Gültigkeit der Signatur ist unbekannt (Signature validity is unknown)
Die häufigste Warnung überhaupt. Sie bedeutet keineswegs, dass das Dokument gefälscht ist. Die mathematische Signatur ist intakt und die Datei unverändert, jedoch ist die ausstellende Zertifizierungsstelle nicht im lokalen Trust-Store des Betrachters hinterlegt. Ein Blick in die Zertifikatsdetails schafft Klarheit.
2. Dokument wurde nach dem Signieren verändert (Document altered or modified)
Eine kritische Sicherheitswarnung. Der berechnete Hash stimmt nicht mehr mit dem Signaturcontainer überein. Das passiert, wenn Text editiert, Seiten gelöscht, Kommentare eingefügt oder die Datei durch inkompatible Tools neu abgespeichert wurde. Das Dokument sollte als kompromittiert eingestuft werden.
3. Unterzeichnerzertifikat ist abgelaufen (Signer certificate expired)
Das Zertifikat hat sein Gültigkeitsende erreicht. Liegt ein vertrauenswürdiger RFC 3161-Zeitstempel vor, der das Signieren vor Ablauf belegt, bleibt das Dokument dennoch rechtsgültig. Ohne externen Zeitstempel lässt sich der Zeitpunkt nicht rechtssicher nachweisen.
4. Sperrstatus konnte nicht ermittelt werden (Revocation check failed)
Diese Meldung erscheint, wenn der Prüfer die OCSP- oder CRL-Server der CA nicht über das Internet erreichen kann (z. B. durch Firewalls oder Offline-Nutzung). In Unternehmensnetzwerken gilt dies meist als unkritischer Netzwerkfehler.
Datenschutz und Compliance: Zero Data Retention für Rechts- und Finanzdokumente
Dokumente mit digitalen Signaturen enthalten fast immer vertrauliche Geschäftsgeheimnisse: Übernahmeverträge, NDAs, Arbeitsverträge oder Steuerunterlagen.
Viele Webdienste übertragen hochgeladene Dateien auf unkontrollierte Cloud-Server, wo sie tagelang verbleiben. Dies führt zu schwerwiegenden Verstößen gegen DSGVO Art. 32 und Berufsgeheimnisse von Anwälten und Wirtschaftsprüfern.
Aus diesem Grund setzt AZ2PDF auf ein striktes Zero Data Retention-Modell:
- Verarbeitung ausschließlich im flüchtigen RAM: Dateien verbleiben nur für die Dauer der kryptographischen Hash-Berechnung im Arbeitsspeicher und werden niemals auf Festplatten gespeichert.
- Automatische 5-Minuten-Löschung: Ein Hintergrunddienst bereinigt und vernichtet alle temporären Sitzungsdaten spätestens 5 Minuten nach der Analyse vollständig.
- Keine Datensammlung oder KI-Training: AZ2PDF liest, speichert oder analysiert Ihre Dokumenteninhalte nicht. Ihre Daten werden niemals für das Training von KI-Modellen verwendet.
Validieren Sie Geschäftsverträge mit maximaler Rechtssicherheit über die AZ2PDF-Sicherheitsdokumentenplattform, bei der kryptographische Analysen ohne Datenrisiko erfolgen.
❓ Häufig gestellte Fragen (FAQ)
Ja. Das AZ2PDF Signaturprüftool analysiert PKCS#7-Container, berechnet SHA-256-Hashes über den ByteRange und prüft X.509-Zertifikate direkt im Webbrowser – völlig kostenlos und ohne Registrierung.
Verwandte Artikel zu diesem Thema
Erfahren Sie mehr über professionelle Seitenorganisation und Dokumentenverwaltung.
PDF-Dateien bereinigen und versteckte Metadaten löschen (Kostenlos & Sicher)
Erfahren Sie, wie Sie PDF-Dateien bereinigen und unsichtbare Autoren-Metadaten, Revisionsverläufe, GPS-Tags und JavaScript-Makros online entfernen. 100% privat.

PDF mit Passwort schützen kostenlos (AES-256-Verschlüsselung)
Erfahren Sie, wie Sie PDF-Dateien online kostenlos mit militärischer AES-256-Verschlüsselung schützen. Vertrauliche Verträge und Gehaltsabrechnungen ohne Wasserzeichen sichern.

Passwortgeschütztes PDF online entsperren (Sicherheit dauerhaft entfernen)
Erfahren Sie, wie Sie Passwörter und Berechtigungsbeschränkungen aus berechtigten PDF-Dateien online kostenlos entfernen. Sicher entschlüsseln ohne Wasserzeichen.
Sensible Daten in PDF kostenlos und dauerhaft schwärzen (Echte Schwärzung)
Erfahren Sie, wie Sie vertrauliche Texte, IBANs und Personaldaten in PDF-Dateien online kostenlos schwärzen. Dauerhafte Byte-Löschung ohne Adobe Acrobat.
Sensible Daten in PDF automatisch schwärzen (Kostenlos & DSGVO-konform)
Erfahren Sie, wie Sie vertrauliche Daten, IBAN, Kreditkartennummern und E-Mails in PDFs kostenlos automatisch schwärzen. Schnell, präzise und ohne Datenlecks.
Zwei PDF-Dateien online auf Unterschiede vergleichen (kostenlos und sicher)
Erfahren Sie, wie Sie zwei PDF-Dokumente online kostenlos vergleichen. Erkennen Sie Textänderungen, Klauselanpassungen und visuelle Layoutunterschiede ohne Adobe Acrobat.