Jak ověřit digitální podpis v PDF zdarma (bez Acrobat)
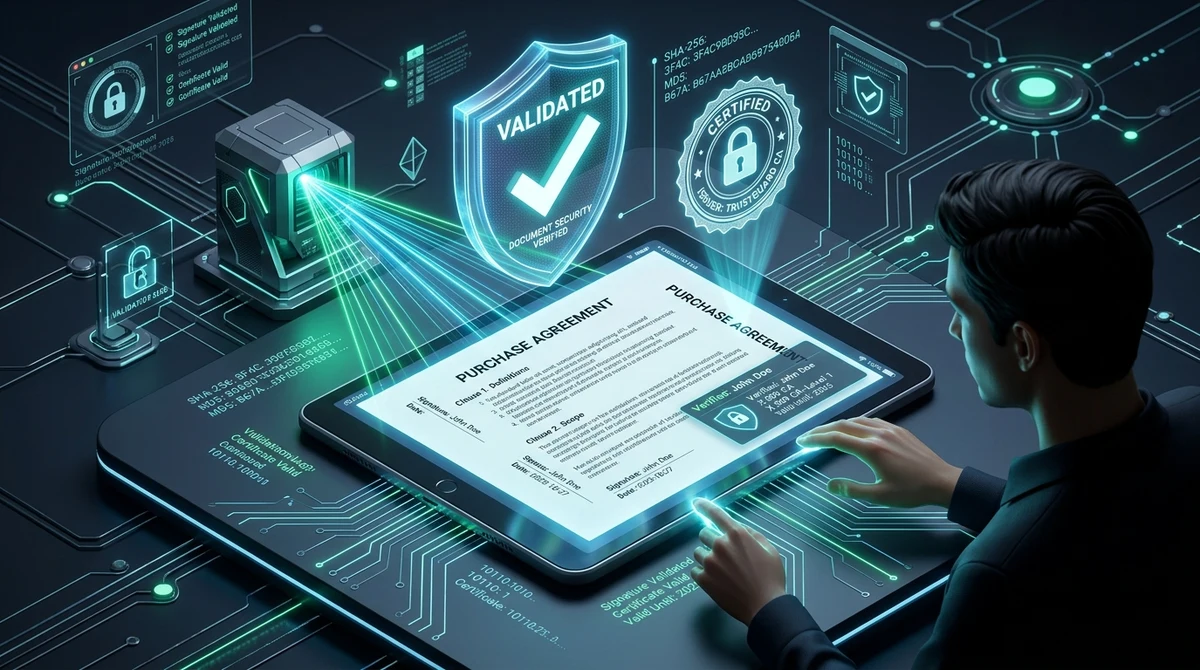
Přímá Odpověď a Klíčové Body
Chcete-li zdarma ověřit digitální podpis v souboru PDF bez placeného programu Adobe Acrobat, využijte nástroj Ověřit podpis AZ2PDF. Zkoumá kryptografické obálky PKCS#7, kontroluje hashe SHA-256 v poli ByteRange proti neoprávněným úpravám a ověřuje řetězec certifikátů X.509.
- Žádný placený software: K potvrzení pravosti podepsané smlouvy, faktury nebo certifikátu nepotřebujete nákladné předplatné Adobe Acrobat.
- Kryptografická kontrola integrity: Zkoumá pole ByteRange a hashe SHA-256, aby okamžitě odhalil, zda byl po podpisu změněn jediný bajt.
- Kontrola řetězce certifikátů: Prověřuje identitu podepsané osoby, certifikační autoritu (CA), sériové číslo a stav odvolání přes OCSP/CRL.
- Soukromí s nulovým ukládáním (Zero-Retention): Soubory se zpracovávají pouze v dočasné paměti RAM a po 5 minutách se trvale mažou.
Digitální podpisy vs. naskenovaná razítka: Proč vizuální vzhled nic nedokazuje
Když obdržíte e-mailem pracovní smlouvu, obchodní ujednání, soudní rozhodnutí nebo fakturu, jak si můžete být jisti, že je soubor pravý a nebyl změněn? Mnoho lidí se podívá pouze na konec dokumentu, uvidí psaný podpis nebo firemní razítko a domnívá se, že dokument je právně závazný.
V digitální forenzní analýze vizuální vzhled téměř nic nedokazuje. Běžný elektronický podpis (např. naskenovaný obrázek podpisu ve formátu PNG nebo čára nakreslená myší) je pouze povrchová grafická vrstva. Kdokoli s běžným editorem obrázků může takové razítko zkopírovat, vložit na falešnou fakturu a změnit bankovní spojení bez viditelných stop.
Naproti tomu skutečný kryptografický digitální podpis funguje na binární úrovni podle mezinárodní normy ISO 32000 a evropských specifikací PAdES (PDF Advanced Electronic Signatures). Místo inkoustové kresby váže certifikát veřejného klíče přímo na přesný bajtový proud souboru. Pokud neoprávněná osoba po podpisu změní jediné písmeno, datum nebo desetinnou čárku, matematická pečeť se okamžitě poruší.
Dlouhá léta vyžadovalo ověřování těchto podpisů drahý software jako Adobe Acrobat Pro. Pro jednotlivce a firmy, kteří potřebují pouze potvrdit platnost smluv, jsou tyto poplatky zbytečné. Dnešní moderní webové platformy nabízí rychlé, nezávislé a zcela bezplatné ověření přímo v prohlížeči.
Potvrďte platnost svých smluv pomocí Nástroj pro ověření podpisu AZ2PDF. Zkoumá řetězce certifikátů X.509, ověřuje časová razítka a prokazuje, že soubor nebyl změněn.
Jak funguje ověřování podpisů v PDF: Hashe ByteRange a norma ISO 32000
Abychom pochopili, proč nelze kryptografické podpisy zfalšovat, musíme nahlédnout do vnitřní binární architektury podepsaného PDF. Při vložení certifikátu software dokument pouze nezamkne heslem, ale provede kryptografické navázání v rámci infrastruktury veřejného klíče (PKI):
1. Definování pole ByteRange
Ve struktuře objektů PDF obsahuje slovník podpisu (/Sig) položku /ByteRange. Jedná se o pole čtyř celých čísel, která udávají dvě dvojice bajtových posunů a délek: [offset1, length1, offset2, length2].
První dvojice sahá od prvního bajtu souboru po začátek podpisového bloku. Druhá dvojice sahá od konce podpisového bloku po poslední bajt souboru. Mezeru mezi nimi tvoří klíč /Contents, který uchovává binární podpisový kontejner PKCS#7 nebo CMS v hexadecimálním zápisu.
2. Výpočet kryptografického hashe
Před podpisem software vypočítá jednosměrný hash (obvykle SHA-256) ze všech bajtů vymezených polem ByteRange. Tím vznikne unikátní digitální otisk odrážející přesný stav dokumentu v daný okamžik.
Soukromý klíč podepisujícího tento hash zašifruje. Protože soukromý klíč má pouze oprávněný vlastník, lze tento blok dešifrovat pouze odpovídajícím veřejným klíčem. Při ověřování engine přepočítá hash SHA-256 z pole ByteRange a porovná jej s dešifrovaným hashem z podpisu.
Pokud se hodnoty shodují, je matematicky prokázáno, že dokument je beze změny. Pokud došlo ke změně jediného písmene, hashe se neshodují a systém ohlásí neoprávněný zásah.
Důvěryhodné řetězce certifikátů a validace cesty PKIX
Prokázat, že soubor nebyl pozměněn, je pouze polovina úkolu. Druhá polovina odpovídá na otázku: kdo dokument skutečně podepsal a zda můžeme certifikační autoritě důvěřovat?
Digitální podpisy PDF využívají certifikáty veřejného klíče X.509. K posouzení důvěryhodnosti vytváří systém hierarchický řetězec podle pravidel PKIX:
- Koncový certifikát (Podepisující): Identifikuje podepsanou osobu nebo firmu. Obsahuje běžné jméno (CN), organizaci, e-mail a veřejný klíč.
- Zprostředkující certifikační autorita (Intermediate CA): Velké certifikační autority nepodepisují běžné dokumenty přímo svým kořenovým klíčem, aby jej nevystavovaly online útokům. Pověřují tím zprostředkující certifikáty.
- Kořenová certifikační autorita (Root CA - Kotva důvěry): Vrchol hierarchie. Aby byl podpis automaticky uznán jako důvěryhodný, musí být tato Root CA uvedena v seznamech jako Adobe Approved Trust List (AATL) nebo EUTL (podle nařízení eIDAS).
Pokud organizace používá interní certifikáty, mohou běžné prohlížeče hlásit neznámou důvěryhodnost. V AZ2PDF můžete do relace dočasně přidat podnikový kořenový certifikát pro ověření interních podpisů bez instalace softwaru do počítače.
Proč jsou časová razítka zásadní: Tokeny RFC 3161 a dlouhodobé ověření (LTV)
Jedním z nejzranitelnějších prvků u běžných podpisů je čas. Při jednoduchém postupu software pouze přečte čas ze systémových hodin počítače podepisujícího.
Spoléhání na hodiny v PC přináší právní riziko: uživatel by mohl posunout hodiny zpět a podepsat smlouvu s prošlou lhůtou. Certifikáty navíc vyprší po 1 až 3 letech. Při kontrole 5 let staré smlouvy s prošlým certifikátem, jak dokážete, že byl v okamžiku podpisu platný?
1. Nezávislé časové autority dle RFC 3161 (TSA)
Pro nezpochybnitelné časové určení obsahují důležité dokumenty token časového razítka RFC 3161 (TST). Při podpisu je hash odeslán nezávislé autoritě časového razítka (TSA). Ta spojí hash s přesným časem z atomových hodin, kryptograficky jej podepíše a vloží do PDF.
2. Dlouhodobé ověření (PAdES-LTV)
Díky razítku RFC 3161 získává podpis vlastnost LTV (Long-Term Validation). I když certifikát po letech vyprší, platnost se posuzuje k okamžiku podpisu. Protože časové razítko dokazuje, že k podpisu došlo v době platnosti certifikátu, zůstává dokument právně závazný po celá desetiletí.
Po ověření podepisujících stran můžete důvěrné smlouvy zabezpečit také robustním šifrováním AES-256, aby byl obsah chráněn před neoprávněným čtením.
Jak zdarma ověřit podepsané PDF ve 3 jednoduchých krocích
Ověření pravosti podepsaného PDF zabere s online nástroji AZ2PDF jen několik sekund. Nevyžaduje instalaci, registraci ani platební údaje:
Krok 1: Nahrajte podepsaný dokument
Otevřete nástroj Ověřit podpis v prohlížeči na Macu, Windows, Linuxu, iOS nebo Androidu. Přetáhněte podepsaný soubor PDF do okna nebo jej vyberte ze zařízení. AZ2PDF je 100% zdarma a zvládne i rozsáhlé právní spisy bez omezení.
Krok 2: Volitelné ověření vlastním certifikátem
Byl-li soubor podepsán běžným komerčním certifikátem (např. DocuSign, Adobe Sign, PostSignum), proběhne kontrola automaticky. V případě interních firemních certifikátů můžete nahrát soubor certifikátu (.cer, .crt nebo .pem) jako kotvu důvěry.
Krok 3: Prohlédněte si výsledek ověření
Systém prověří podpis v izolované paměti a zobrazí přehlednou zprávu:
- Integrita dokumentu: Potvrdí shodu hashe a doloží, že po podpisu nedošlo k žádným změnám.
- Identita podepsaného: Zobrazí jméno (Common Name), organizaci, oddělení a e-mail.
- Podrobnosti o certifikační autoritě: Uvede vydavatele (CA), sériové číslo a délku klíče (např. RSA 2048 nebo 4096 bitů).
- Časové razítko: Rozliší, zda je čas potvrzen autoritou RFC 3161 TSA nebo pochází z místních hodin.
- Stav odvolání: Zkontroluje, zda nebyl certifikát zneplatněn přes protokol OCSP nebo seznamy CRL.
Chcete-li zabránit neoprávněným úpravám a uzamknout oprávnění před sdílením ověřených souborů, můžete chránit PDF heslem a zašifrovat jej.
Rychlá řešení běžných varovných hlášení při ověřování podpisů
Prohlížeče PDF často zobrazují matoucí varovná hlášení. Zde je jejich skutečný význam:
1. Platnost podpisu je neznámá (Signature validity is unknown)
Nejčastější hlášení. Neznamená, že je dokument padělaný. Znamená, že matematický výpočet je v pořádku a soubor nezměněn, ale vydavatel certifikátu chybí v předinstalovaném seznamu důvěryhodných autorit vašeho prohlížeče.
2. Dokument byl po podepsání změněn (Document altered or modified)
Kritické varování. Přepočítaný hash neodpovídá hodnotě v podpisu. Stává se to při úpravě textu, smazání stránek nebo přidání neoprávněných poznámek. Dokument je nutné považovat za neplatný.
3. Platnost certifikátu vypršela (Signer certificate expired)
Upozorňuje, že doba platnosti certifikátu skončila. Pokud soubor obsahuje důvěryhodné časové razítko RFC 3161 prokazující podpis před vypršením, dokument si uchovává svou právní platnost.
4. Kontrolu odvolání nebylo možné dokončit (Revocation check failed)
Nastává, když se ověřovací nástroj nemůže spojit se servery OCSP nebo CRL autority přes internet (často kvůli firemnímu firewallu). Obvykle jde o dočasný problém se sítí.
Soukromí a shoda s předpisy: Nulové ukládání dat pro právní a finanční spisy
Podepsané dokumenty téměř vždy obsahují citlivé obchodní informace: akviziční smlouvy, dohody o mlčenlivosti (NDA), pracovní smlouvy nebo daňová přiznání.
Mnoho běžných online služeb ukládá soubory na externí servery po několik dní, což představuje riziko porušení článku 32 GDPR a profesního tajemství advokátů a auditorů.
Proto je AZ2PDF navržen podle přísného modelu Zero Data Retention:
- Zpracování pouze v paměti RAM: Soubory se načítají do vyrovnávací paměti pouze po dobu výpočtu hashe a nikdy se neukládají na pevné disky ani do databází.
- Automatické smazání do 5 minut: Proces na pozadí trvale zlikviduje veškerá dočasná data relace nejpozději do 5 minut od dokončení ověření.
- Žádný sběr dat ani trénování AI: AZ2PDF vaše data nečte, neukládá ani nesdílí a dokumenty se nikdy nepoužijí k trénování modelů umělé inteligence.
Ověřujte obchodní smlouvy s právní jistotou na bezpečná platforma dokumentů AZ2PDF, kde analýza probíhá soukromě bez rizika úniku dat.
❓ Často Kladené Dotazy (FAQ)
Ano. Nástroj AZ2PDF analyzuje kontejnery PKCS#7, počítá hashe SHA-256 v poli ByteRange a ověřuje certifikáty X.509 přímo ve vašem prohlížeči zdarma a bez registrace.
Související Články k Tématu
Zjistěte více o profesionální organizaci stránek a správě dokumentů.
Jak vyčistit PDF soubor a smazat skrytá metadata autora (Zdarma a Bezpečně)
Naučte se vyčistit PDF soubory odstraněním neviditelných metadat autora, historie revizí, GPS souřadnic a JavaScript maker online. 100% soukromé a zdarma.

Jak zaheslovat PDF zdarma (Vojenské šifrování AES-256)
Naučte se, jak online zdarma zaheslovat a zašifrovat PDF soubory pomocí vojenského standardu AES-256. Zabezpečte důvěrné smlouvy a výplatní pásky bez vodoznaků.

Jak odemknout zaheslované PDF online (Trvalé odstranění zabezpečení)
Zjistěte, jak zdarma online odstranit heslo a omezení oprávnění z oprávněných souborů PDF. Bezpečné dešifrování v paměti RAM bez vodoznaků.
Jak trvale a zdarma začernit citlivé údaje v PDF (Skutečná anonymizace)
Naučte se, jak trvale začernit a odstranit citlivý text, rodná čísla a čísla účtů z PDF online zdarma. Nevratné smazání binárních bajtů bez Adobe Acrobat.
Jak automaticky začernit citlivé údaje v PDF zdarma (Anonymizace PII)
Naučte se, jak v PDF zdarma automaticky začernit rodná čísla, platební karty a e-maily. Rychlé rozpoznání vzorů bez rizika úniku dat.
Jak porovnat dva soubory PDF a najít rozdíly online (zdarma a bezpečně)
Naučte se, jak porovnat dva dokumenty PDF online zdarma. Odhalte změny v textu, úpravy smluvních doložek i vizuální rozdíly bez Adobe Acrobat.