PDFの無害化と非表示メタデータの完全消去方法(無料&高セキュリティ)
結論と重要ポイント
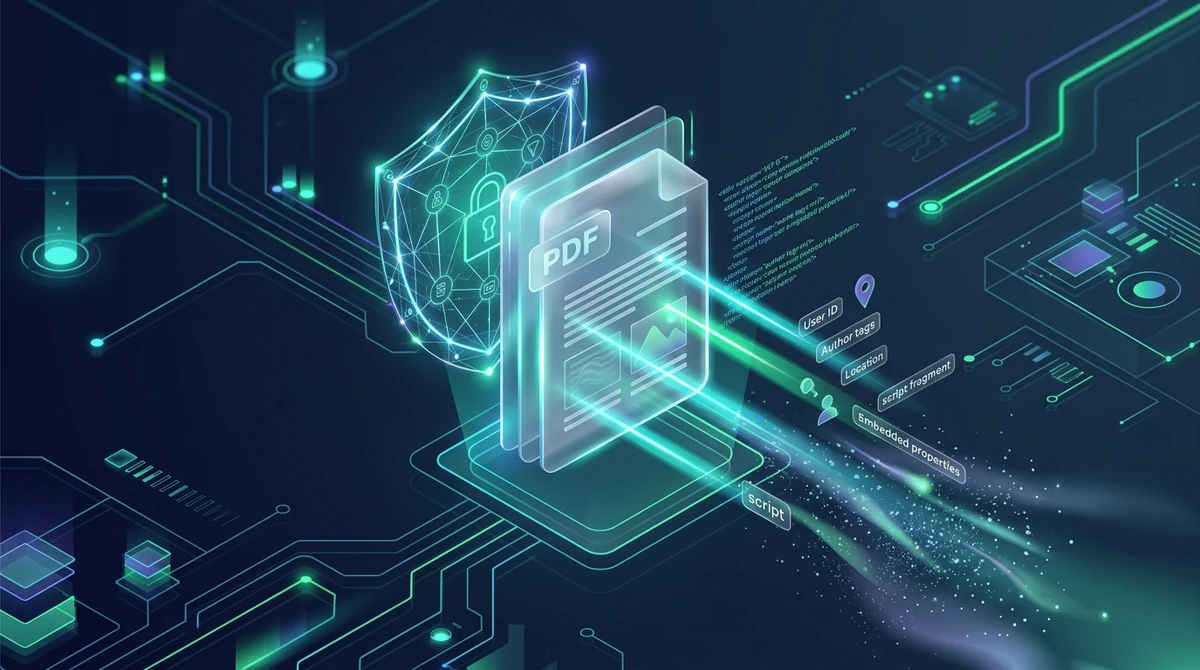
PDFファイルを無害化(サニタイズ)するとは、ドキュメント情報辞書(/Info)、XMPメタデータXMLストリーム、埋め込みJavaScriptマクロ、自動実行アクション(/OpenAction)、および隠し添付ファイルをバイナリレベルで恒久的に消去する処理を指します。AZ2PDFの無害化ツールは揮発性RAMメモリ内で安全に実行され、5分後に全データを自動消去します。
- 目に見えない情報漏洩のリスク:標準的なPDFには、作成者名、社内PCのユーザー名、内部サーバーのパス、カメラのGPS座標、過去のソフトウェア編集履歴が無意識に記録されています。
- マルウェア攻撃経路の根絶:ディープサニタイズにより、受信者のPC環境を脅かす危険な埋め込みJavaScriptコード、自動起動コマンド、偽装添付ファイルを完全に除去します。
- 無害化(サニタイズ)と墨消し(墨塗り)の違い:墨消しはページ上の目に見える文字を消去し、無害化は背後の不可視メタデータと実行可能オブジェクトを消去します。厳格なセキュリティには両方の併用が必須です。
- 完全無料かつ確実なプライバシー保護:サーバーへのログ記録なし、透かし(ウォーターマーク)なし、処理完了後5分での自動RAM消去により、機密法務文書や社内報告書を安全にクリーンアップします。
PDFの内部構造:InfoディクショナリとXMPストリームの仕組み
デスクトップビューワーのプロパティ画面で作成者名を削除しただけでは情報漏洩を防げない理由を理解するには、ポータブルドキュメントフォーマットの国際標準規格「ISO 32000」の構造を把握する必要があります。PDFは単なる平面画像ではなく、階層型ストリームと相互参照テーブル(XRef)で構築された高度なオブジェクト指向データベースです。
最新のPDF規格において、メタデータは主に2つのメカニズムに格納されています:
1. ドキュメント情報辞書(/Info)
初期のPDF仕様から継承されている /Info ディクショナリは、ドキュメントトレイラーまたはカタログ内に配置されます。ここには、以下の基本プロパティがキーと値のペアで保持されています:
/Author: ファイルを生成したPCの登録ユーザー名。/Titleおよび/Subject: 文書の作業タイトルおよび分類件名。/Creator: 元のテキストを作成した親アプリケーション(Microsoft WordやApple Pagesなど)。/Producer: バイナリストリームをPDFにコンパイルした変換エンジン(Adobe PDF Library、Quartz、Skiaなど)。/CreationDateおよび/ModDate: タイムゾーン情報を含む暗号論的に正確な日時スタンプ。
一部のデスクトップソフトでこれらのフィールドを書き換えることができますが、表面的なキーが更新されるだけであり、より深い構造レイヤーはそのまま残存します。
2. Extensible Metadata Platform XMLストリーム(/Metadata)
Adobe社によって開発されISO 16684-1として国際標準化された「XMP」は、構造化されたXMLパケットをPDFカタログや個別のオブジェクトストリームに直接埋め込みます。XMPパケットは文書全体だけでなく、個別のページ、ベクター図形、埋め込みラスター画像にも個別に付与されます。
XMPスキーマには、Photoshopでの編集履歴、カラープロファイル、フォントライセンス情報、カメラのEXIFデータなど膨大な履歴が記録されます。XMPメタデータはFlateDecode圧縮された生のXMLストリームとして格納されるため、一般的なPDFビューワーの簡易プロパティ画面には一切表示されず、利用者が気づかないまま放置されがちです。
3. 埋め込み改訂履歴と孤立オブジェクト
従来のデスクトップソフトウェアでPDFを編集して上書き保存すると、多くのソフトは増分更新(Incremental Update)を実行します。ファイル全体を再構築するのではなく、既存ファイルの末尾に変更差分だけを追記し、相互参照テーブル(xref)を更新する仕組みです。
その結果、過去に削除した文章、古い作成者名、墨消し前の機密数字が、バイナリストリーム前半の古いオブジェクト内にそのまま残ります。受信者が16進バイナリエディタや専用のフォレンジックツールを使用すれば、削除されたはずのデータを容易に復元できてしまいます。
危険な動的要素:JavaScriptと起動アクションが引き起こすセキュリティ脅威
PDFの無害化は、作成者名の消去にとどまりません。企業の基幹システムや官公庁において、精査されていないPDFはマルウェアの配布、認証情報の窃取、ゼロデイ攻撃の踏み台として極めて頻繁に悪用されています。
PDFの標準仕様には、ファイルを開いた瞬間に自動実行される動的スクリプト機能が含まれています:
1. 埋め込みJavaScriptマクロ(/JS および /JavaScript)
PDF形式は、フォームの自動計算やUI制御のために特別設計されたJavaScriptサブセット(Acrobat JavaScript API)をサポートしています。しかし攻撃者はこれを悪用し、ヒープスプレー攻撃を仕掛けたり、脆弱性のあるPDFリーダーでバッファオーバーフローを引き起こしたり、偽のフィッシングサイトへ利用者を強制転送したりします。
2. 自動実行アクション(/OpenAction および /AA)
PDF辞書には、ページを開いた際やしおりをクリックした際に発火する /OpenAction や追加アクション(/AA)を定義できます。これらはユーザーの操作なしに自動起動します。高度な標的型攻撃では、/OpenAction から /Launch コマンドを呼び出して端末のOS上で不正な外部スクリプトを実行させたり、/SubmitForm を悪用して社内データを外部サーバーへ送信させたりします。
3. 偽装添付ファイル(/EmbeddedFiles)
PDFコンテナは、/EmbeddedFiles ツリー内に任意のファイルを添付できます。企業が報告書にExcel表やCAD図面を添付する正規用途がある反面、攻撃者は実行可能バッチファイル(.bat)やVBScript(.vbs)、マクロ入りOfficeファイルをPDF内に潜ませ、メールフィルターをすり抜けさせます。
真のPDFサニタイズ処理は、文書オブジェクトツリー全体を解析し、/JavaScript、/JS、/OpenAction、/AA、/Launch、/SubmitForm、/EmbeddedFiles の各辞書エントリを外科手術のように根こそぎ切除し、動的脅威を完全に無力化します。
無害化(サニタイズ)と墨消し(リダクション)の違い:知っておくべき決定的な相違点
文書セキュリティにおいて最も頻繁に見られる誤解は、「無害化(サニタイズ)」と「墨消し(リダクション)」の混同です。どちらも機密保護を目的としていますが、文書の全く異なる階層を対象としています:
- 墨消し(リダクション)は可視レイヤーを対象とする: ページ上に表示されている文字、数字、画像を物理的に恒久切除する処理です。コンテンツストリームから文字コード自体を削除し、その上に不透明な矩形オブジェクトを焼き付けるため、人間にも画面リーダーにもコピー&ペーストにも一切読み取れなくなります。
- 無害化(サニタイズ)は構造およびメタデータレイヤーを対象とする: ページ上の文字の見た目は一切変更しません。その代わり、ファイルの背後にあるインフラ構造を検査し、作成者プロパティ、XMPストリーム、隠し添付ファイル、自動実行トリガー、過去の改訂履歴を消去します。
絶対的なセキュリティ原則: 文字を黒く塗りつぶしても、作成者メタデータや写真のGPS位置情報は消えません。逆に、ファイルを無害化しても、2ページ目に太字で印刷された顧客名や口座番号は隠せません。完全な機密保護を実現するには、まず機密テキストを墨消しし、その直後に完全な無害化処理を行うのが確実なベストプラクティスです。
過去の作成者履歴やソフトウェア署名を一掃した後は、承認された公式著作権表示や検索キーワードを割り当てるため、整理された標準メタデータを改めて登録できます。
3ステップで完了するPDFの無害化とメタデータ消去手順
ステップ1:PDFドキュメントをアップロードする
Mac、Windows、Linux、iOS、Androidの各種ブラウザからPDF無害化ツールにアクセスします。アップロード領域にファイルをドラッグ&ドロップするか、端末から選択します。AZ2PDFは完全無料で利用でき、ファイル容量やページ数の上限はありません。
ステップ2:ディープバイナリサニタイズとメタデータ完全消去
無害化エンジンが、隔離されたメモリ空間内でPDFのオブジェクト構造を解析します。/Info 辞書を消去し、すべての埋め込みXMPパケットを破棄し、/JavaScript スクリプトを除去し、/OpenAction トリガーを無効化し、添付ファイルを分離します。その後、相互参照テーブルを再構築して過去の孤立データを完全に破棄します。
ステップ3:安全化・匿名化されたPDFをダウンロードする
ダウンロードボタンをクリックし、サニタイズ済みのPDFを端末に保存します。画面上の見た目は元ファイルと完全に一致していますが、背後の作成者情報やコード実行リスクは恒久的に排除されています。
プライバシーとコンプライアンス:法的文書・機密データを守るゼロデータ保持設計
無害化処理が必要とされる文書は、M&A契約書、係争中の訴訟証拠、特許出願前の研究報告書など、組織にとって最も重要な機密情報であることが大半です。
従来のオンライン変換サイトの多くは、アップロードされたファイルを外部サーバーのストレージに数時間から数日間にわたって保管します。機密文書を管理の不透明なクラウドサーバーに送信することは、GDPR第32条や各種プライバシー法規、守秘義務契約(NDA)において重大なリスクを招きます。
そのため、AZ2PDFのオンラインツール群は厳格なゼロデータ保持(Zero Data Retention)アーキテクチャに基づいて設計されています:
- 揮発性RAMメモリ内での一時処理: ドキュメントはサーバーの揮発性RAMバッファ内でのみ受信・処理されます。ファイル内容がハードディスクや長期データベースに書き込まれることは一切ありません。
- 5分での自動メモリ消去: 専用の自動パージデーモンがメモリバッファを常時監視し、処理完了後5分以内、またはダウンロード完了直後に一時セッション資産を恒久消去します。
- 完全なデータ非収集: AZ2PDFはお客様の文書内容を閲覧、インデックス化、共有、保存することは一切なく、人工知能(AI)モデルの学習用データとして使用することもありません。
手法の徹底比較:AZ2PDF vs Adobe Acrobat Pro vs 仮想プリンター印刷
公開前にPDFファイルをクリーンアップする際、選択する手法によって安全性、利便性、コストのバランスが大きく異なります:
選択肢1:AZ2PDF 無害化ツール(推奨)
法務チーム、企業幹部、一般ユーザーにとって最も迅速かつ手軽な選択肢です。AZ2PDFは高度なバイナリサニタイズを実行し、/Info とXMPの両方を完全にパージし、JavaScriptや自動起動を無力化します。100%無料、ユーザー登録不要、全OS対応で、自動メモリ消去により完全なプライバシーを担保します。
選択肢2:Adobe Acrobat Pro ドキュメントの無害化機能
Adobe Acrobat Proの「保護」ツールには確かな無害化機能が搭載されています。ただし、数ギガバイトに及ぶソフトのPCインストールが必要であり、年間3万円以上の高額なサブスクリプション契約が求められます。定期的な単発業務のために多額の維持費を負担することはコスト面で容易ではありません。
選択肢3:仮想プリンターによる「PDFとして再印刷」
多くのオフィスワーカーが、PDFを開いて「Microsoft Print to PDF」やmacOSの「PDFとして保存」で再印刷する簡易手法を試みます。初期のメタデータの一部は消えますが、以下のような重大な副作用が発生します:
- シャープなベクターフォントが粗いラスター画像に再圧縮され、文字の視認性が著しく低下する。
- インタラクティブなしおり、目次のページリンク、クリック可能なWebリンクがすべて破壊される。
- OSの印刷スプーラーから、新たなユーザー名や印刷日時メタデータが勝手に再埋め込みされる。
- ページ数の多い報告書では処理速度が極めて遅く、ファイル容量も肥大化する。
ブラウザ完結の高度なサニタイズエンジンを備えたAZ2PDFプライバシー保護ドキュメントプラットフォームを利用して、見えない追跡タグを安全かつ確実に根絶してください。
PDF無害化におけるトラブルシューティングと迅速な解決策
文書のサニタイズや配布時に予期しない挙動が生じた場合の対処法をまとめました:
1. 機密の数字や個人名がページ上に残ったままになっている
サニタイズは背後のメタデータやコードを消去するものであり、印刷される可視テキストは消しません。口座番号や氏名がページ上に直接記載されている場合は、サニタイズ前に墨消しツールを使用して該当箇所を完全な黒塗りバーで遮断してください。
2. 入力フォームの自動計算が動かなくなった
PDF内に自動集計スクリプトが含まれていた場合、コード実行の危険を排除するためにサニタイズ処理が基盤のJavaScriptマクロを意図的に除去します。入力数値を静的なレイアウトとして固定したい場合は、PDFフラット化ツールを使用してフォームと署名を静的オブジェクトに変換してください。
3. サニタイズ後にデジタル署名が無効と判定される
暗号化デジタル署名は、ファイル全体の正確なバイナリハッシュ値に依存しています。サニタイズ処理はメタデータを切除し相互参照テーブルを再構築するため、ファイルのハッシュ値が変化し、既存の署名は失効します。必ず下書きの段階でサニタイズを完了させ、最後に正式なデジタル署名を施してください。
4. メタデータ削除後にファイルの編集制限を設定したい
サニタイズは内部メタデータを消去しますが、その後の編集自体は開放された状態になります。第三者によるテキスト改変やページの抽出を防止したい場合は、軍用レベルのAES-256ビット暗号化パスワード保護を適用してください。
5. サニタイズ後もファイルサイズが小さくならない
メタデータの削除で節約できる容量は数十キロバイト程度であり、文書の総容量の大半は高解像度写真が占めています。添付制限の厳しいメールで送信する場合は、PDF圧縮ツールを使用してフォントの鮮明さを保ちながら画像を最適化してください。
❓ よくあるご質問(FAQ)
いいえ。無害化処理はメタデータ属性、埋め込みスクリプト、XMLパケット、隠し添付ファイルといった非表示レイヤーのみを対象とします。印刷・表示される文字や個人名を消去したい場合は、無害化の前に専用の墨消しツールをご利用ください。
関連トピック記事
PDFのページ整理や高度なドキュメント管理の技術をさらに詳しく学びましょう。

パスワード付きPDFのロックをオンラインで解除する方法(セキュリティを恒久的に削除)
正当な権限を持つPDFの閲覧パスワードや印刷・コピー制限をオンラインで無料解除する方法を徹底解説。透かしなし・メモリ内暗号解除で完全保護。
PDFの機密情報を完全無料で永久に黒塗り(墨消し)する方法
PDF内の機密テキスト、マイナンバー、口座番号をオンラインで永久に墨消し(黒塗り)する方法を解説。バイナリから完全に抹消し、復元は不可能です。
PDFの機密情報・個人情報を無料で自動黒塗り消去する方法(PIIサニタイズ)
PDFからマイナンバー、クレジットカード番号、メールアドレスなどの機密情報を自動で黒塗り完全消去する方法を解説。高速正規表現検出で情報漏洩ゼロ。

無料でPDFにパスワードを設定して保護する方法(AES-256暗号化)
軍事レベルのAES-256暗号化を使用して、オンラインで安全かつ無料でPDFにパスワードを設定・保護する方法を解説。透かしなしで機密契約書や給与明細を保護。

PDFのフォームと注釈を恒久的にフラット化する方法
入力可能なPDFフォームフィールド、チェックマーク、署名、注釈を固定印刷レイヤーにフラット化する方法を解説。改ざんを防止し、100%正確な表示を実現します。
2つのPDFファイルをオンラインで比較して差分を検出する方法(無料・高セキュリティ)
2つのPDF文書をオンラインで無料比較する方法を解説。Adobe Acrobatなしで、契約書の条項修正やテキストの変更、レイアウトの差分を視覚的に検出します。