PDFの電子署名を無料で検証する方法(Acrobat不要)
結論と重要ポイント
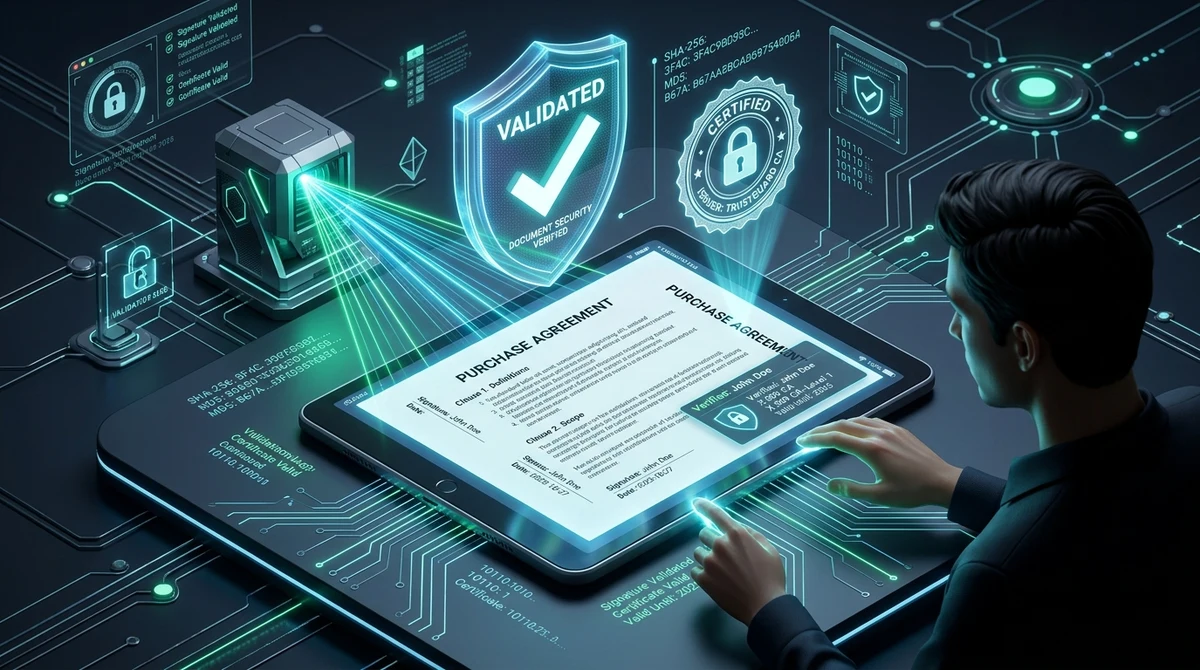
有料のAdobe Acrobatを購入せずにPDFの暗号電子署名を無料検証するには、AZ2PDFの署名検証ツールが最適です。PKCS#7署名コンテナを解析し、ByteRange SHA-256ハッシュで署名後の改ざん有無を照合し、X.509証明書チェーンの信頼性を検証します。
- 有料ソフト不要: 高額なAdobe Acrobatのサブスクリプションを契約しなくても、契約書や請求書の電子署名の真正性を確認可能。
- 暗号学的な完全性検証: ByteRange配列とSHA-256ハッシュを解析し、署名後に1バイトでも改ざんされていないかを数学的に証明。
- 証明書チェーンの信頼性検証: 署名者の身元、認証局(CA)、シリアル番号、OCSP/CRLによる失効ステータスを即時確認。
- データ保持ゼロの厳格なプライバシー: ファイルは一時RAMメモリ上でのみ処理され、5分後にデーモンによって自動完全消去。
電子署名 vs スキャン印鑑画像:見た目のサインが何の証拠にもならない理由
雇用契約書、取引先との機密保持契約(NDA)、発注書、請求書などを電子メールで受け取ったとき、そのファイルが本物で改ざんされていないとどうやって確信できますか?多くの人は最終ページの下部を確認し、手書きのサイン画像や会社の角印スタンプを見て、「法的に有効な正式文書だ」と思い込んでしまいます。
しかし、デジタルフォレンジックの世界では、視覚的な見た目は何の証拠にもなりません。一般的な簡易電子サイン(スキャンした印鑑PNG画像や、マウスで描いた手書き風サイン)は、ページの上にただ乗っているだけの画像レイヤーに過ぎません。基本的な画像編集ソフトがあれば誰でもその印影をコピーし、偽の請求書に貼り付けて振込先口座番号を書き換えることができ、視覚的な痕跡は一切残りません。
これに対し、真正な暗号学的デジタル署名(電子署名)は、国際標準規格ISO 32000および欧州PAdES(PDF Advanced Electronic Signatures)仕様に準拠し、バイナリレベルで機能します。装飾的なインク描写に頼るのではなく、公的または認証局が発行した公開鍵証明書をファイル全体の正確なバイト列に数学的に直接バインドします。署名後に第三者が1文字、日付、あるいは小数点1つでも改ざんした場合、その瞬間に数学的封印が破壊されます。
長年、これらの暗号署名を検証するにはAdobe Acrobat Proなどの高価な有料デスクトップソフトが必要でした。単に受け取った契約書の有効性を確認したい個人や法務担当者にとって、高い年会費を払い続ける必要はありません。現代のウェブ技術により、誰でもブラウザ上で迅速かつ完全に無料で署名検証を行えるようになっています。
締結された契約書の暗号学的有効性を、AZ2PDF 署名検証ツールで即座に確認できます。X.509証明書チェーンを精査し、認定タイムスタンプを検証し、署名後にバイト列の改変がないかを証明します。
PDF署名検証の仕組み:ByteRangeハッシュとISO 32000規格
なぜ暗号デジタル署名が偽造や改ざんを完全に防げるのかを理解するには、署名済みPDFの内部バイナリ構造を知る必要があります。電子証明書を適用する際、ソフトは単に文書にパスワードをかけるのではなく、公開鍵基盤(PKI)に基づく高度な暗号学的ハンドシェイクを実行します。
1. ByteRange配列の定義
PDFのオブジェクト構造内部にある署名辞書(/Sig)には、/ByteRangeと呼ばれる極めて重要なエントリが存在します。これは4つの整数からなる配列で、2組のバイトオフセットと長さを表しています:[offset1, length1, offset2, length2]。
最初のペアはファイルの先頭から署名データブロックが始まる直前までをカバーします。2番目のペアは署名データブロックの終了位置からファイルの最後のバイトまでをカバーします。この2つの領域に挟まれた空白部分が/Contentsキーであり、ここに16進数でエンコードされたPKCS#7またはCMS(Cryptographic Message Syntax)署名コンテナが格納されます。
2. 暗号メッセージダイジェスト(ハッシュ値)の算出
署名を行う直前、署名ソフトウェアはByteRangeで指定された全バイトに対して一方向ハッシュ関数(主にSHA-256またはSHA-512)を実行します。これにより、その一瞬における文書の完全な状態を表現する一意のデジタル指紋が生成されます。
署名者の秘密鍵(プライベートキー)がこのハッシュダイジェストを暗号化します。秘密鍵は正当な署名者しか保持していないため、この暗号ブロックはペアとなる公開鍵でのみ復号できます。検証時、検証エンジンは文書のByteRange全体のSHA-256ハッシュを再計算し、署名コンテナから復号されたハッシュ値と比較照合します。
2つのハッシュ値が完全に一致すれば、文書が一切改ざんされていないことが数学的に証明されます。もしテキストが1文字でも変更されたり、ページが削除されたりした場合、ハッシュ値は一致せず、ツールは即座にファイルが改変された旨を警告します。
電子証明書の信頼チェーンとPKIXパス検証の解説
文書が改ざんされていないことを証明するのは検証の半分に過ぎません。もう半分の重要な法的課題は「実際に誰が署名したのか、そしてその署名者を信頼してよいのか」を明らかにすることです。
PDFデジタル署名はX.509公開鍵証明書の標準に基づいています。信頼を確立するため、検証エンジンはPKIXパス検証と呼ばれる階層的な証明書チェーンを構築します:
- エンドエンティティ証明書(署名者): 文書に署名した個人または企業を直接特定します。署名者のコモンネーム(CN)、組織名、メールアドレス、シリアル番号、公開鍵が記録されています。
- 中間認証局(Intermediate CA): 大規模な電子認証事業者は、日常的な署名にルート鍵を直接使用しません。オンライン攻撃からマスターキーを隔離するため、中間証明書を発行して署名業務を委任します。
- ルート認証局(Root CA - トラストアンカー): 証明書チェーンの最上位です。署名がデフォルトで信頼できると判断されるには、このルート認証局がAdobe Approved Trust List(AATL)、欧州信頼リスト(eIDAS準拠EUTL)、またはOSの信頼ストアに登録されている必要があります。
金融機関や官公庁などの組織内専用PKIで署名されたファイルの場合、市販のビューアでは「未信頼」と警告されることがあります。AZ2PDFでは、セッション内に組織のルート証明書を一時読み込みさせて、社内PKIの署名をローカル環境を汚さずに検証することが可能です。
タイムスタンプが極めて重要な理由:RFC 3161トークンと長期署名(LTV)
日常的な電子署名において最も脆弱な要素の一つが「署名時刻」です。簡易的な署名ワークフローでは、署名者のパソコンのローカル時計から取得した日時をそのまま埋め込んでしまいます。
ローカル時計に依存することは重大な法的リスクをもたらします。悪意のある利用者がPCの時計を意図的に2週間巻き戻し、期限切れの契約やバックデート書類に署名する恐れがあるためです。さらに、電子証明書は1〜3年で有効期限を迎えます。5年前に失効した証明書で署名された契約書を検証する際、署名時点で有効であったことをどう証明するのでしょうか?
1. 認定タイムスタンプ機関(TSA)によるRFC 3161トークン
法的に確固たるタイムラインを証明するため、高保証な電子文書にはRFC 3161タイムスタンプトークン(TST)が組み込まれます。署名時、ソフトは文書ハッシュを第三者の認定タイムスタンプ局(TSA)に送信します。TSAは原子時計に同期した正確な時刻とハッシュを結合し、暗号署名したトークンをPDF内部に埋め込みます。
2. 長期署名(PAdES-LTV)の実現
RFC 3161タイムスタンプが付与されている場合、その署名は長期署名(LTV - Long-Term Validation)の恩恵を受けます。数年後に署名者の証明書が失効しても、検証エンジンは「署名された時点」の有効性に基づいて判定します。証明書が有効期間内かつ未失効であった瞬間に署名されたことが確定するため、数十年先まで完全な法的効力を保ち続けます。
契約書の真正性を検証した後、機密文書を関係者以外から保護するために強固なAES-256暗号化を適用してファイルを施錠することも推奨されます。
署名済みPDFを無料で簡単3ステップで検証する方法
AZ2PDFのオンラインツールを使えば、あらゆるデジタル署名付きPDFの真正性をわずか数秒で確認できます。専用ソフトのインストールや会員登録、クレジットカード情報は一切不要です:
ステップ 1: 署名済み文書をアップロード
Mac、Windows、Linux、iOS、Androidのブラウザで署名検証ツールを開きます。署名されたPDFファイルをドロップゾーンにドラッグ&ドロップするか、端末から選択します。AZ2PDFは完全無料で利用でき、大容量の法的文書も制限なく処理できます。
ステップ 2: 必要に応じたカスタム証明書の適用
DocuSign、Adobe Sign、電子署名法準拠の公的認証サービスなどで署名されたファイルは、自動的に信頼チェーンが検証されます。企業内PKIによる独自署名の場合は、発行元の証明書ファイル(.cer、.crt、.pem)を追加してトラストアンカーとして機能させることができます。
ステップ 3: 検証レポートの確認
検証エンジンは隔離されたメモリ上で署名エンベロープを解析し、包括的な判定結果を出力します:
- 文書の完全性ステータス: バイナリハッシュの一致を確認し、署名後に不正な改変が一切行われていないことを証明します。
- 署名者の身元情報: コモンネーム(氏名)、組織名、所属部署、登録メールアドレスを明確に表示します。
- 認証局(CA)の詳細: 発行認証局名、16進数のシリアル番号、暗号鍵長(RSA 2048bitや4096bitなど)を明示します。
- 署名タイムライン: 第三者機関によるRFC 3161 TSAタイムスタンプか、ローカルPC時計によるものかを判別します。
- 失効ステータス: OCSPプロトコルまたは証明書失効リスト(CRL)を通じて、証明書が失効していないかをリアルタイム照会します。
検証済みの重要文書を共有する前に不正な改ざんを防ぎ、編集権限を制限したい場合は、PDFをパスワード保護・暗号化してください。
PDF署名検証でよくある警告メッセージの解決策
電子署名を確認する際、PDFリーダーは難解な警告を表示することがあります。それぞれの実際の意味と対処法は以下の通りです:
1. 署名の有効性は不明です(Signature validity is unknown)
最も頻出する警告です。これは文書が偽造されているという意味ではありません。暗号計算は完全でありファイルも未改変ですが、証明書を発行した認証局がリーダーソフトの信頼リストに事前登録されていないことを示します。証明書の詳細を確認することで発行元の信頼性を判断できます。
2. 署名後に文書が変更されています(Document altered or modified)
最高度のセキュリティ警告です。文書全体の再計算ハッシュ値が署名コンテナ内のハッシュと一致しないことを示します。本文の編集、ページの削除、非対応ソフトでの再保存、注釈の追加などが行われた場合に発生します。この文書は改ざんされたものとして扱い、送信元に原本の再送を求めるべきです。
3. 署名者の証明書の有効期限が切れています(Signer certificate expired)
証明書の使用期限が過ぎていることを意味します。文書内にRFC 3161認定タイムスタンプが含まれており、期限切れ前に署名されたことが証明できる場合、法的効力は維持されます。タイムスタンプがない場合、期限前に署名されたことを客観的に証明することは困難です。
4. 失効確認を完了できませんでした(Revocation check failed)
検証システムがインターネット経由で認証局のOCSPまたはCRLサーバーに接続できなかった場合に発生します(社内ファイアウォールやオフライン利用時)。多くの場合、一時的なネットワーク接続の問題です。
プライバシーとコンプライアンス:法的・財務文書のデータ保持ゼロ保証
デジタル署名の検証が必要となる文書の多くは、企業の極めて機密性の高い情報を含んでいます。M&A契約書、秘密保持誓約書、役員雇用契約、特許出願書類、税務申告書などです。
旧来のオンライン変換サービスの中には、アップロードされた文書を第三者クラウドサーバーに数日間にわたって放置するものがあり、GDPR第32条や弁護士・公認会計士の守秘義務違反につながる深刻なリスクをはらんでいます。
そのためAZ2PDFは、厳格なデータ保持ゼロ(Zero Data Retention)セキュリティモデルに基づいて設計されています:
- 揮発性RAMメモリ上でのエフェメラル処理: ファイルはハッシュ計算とPKIXパス構築の間だけ一時RAMバッファに読み込まれ、恒久的なハードディスクやデータベースに書き込まれることはありません。
- 5分以内の自動メモリ消去: 専用のバックグラウンドデーモンが常にメモリを監視し、検証完了後5分以内にすべてのセッションデータを復元不可能な形で完全破棄します。
- データの収集・AI学習は一切排除: AZ2PDFはお客様の文書内容を閲覧、保存、共有することはなく、人工知能モデルの学習データセットに利用することも絶対にありません。
情報漏洩の心配なく、暗号検証がセキュアに行われるAZ2PDF安全文書プラットフォームで、ビジネス契約の真正性を確信を持ってご確認ください。
❓ よくあるご質問(FAQ)
はい、可能です。AZ2PDFの署名検証ツールは、PKCS#7エンベロープを解析し、ByteRange全体のSHA-256ハッシュを計算し、ブラウザ上で直接X.509証明書チェーンを無料かつ登録不要で検証します。
関連トピック記事
PDFのページ整理や高度なドキュメント管理の技術をさらに詳しく学びましょう。
PDFの無害化と非表示メタデータの完全消去方法(無料&高セキュリティ)
PDFファイルから非表示の作成者メタデータ、編集履歴、GPS位置情報、危険なJavaScriptマクロをオンラインで安全に削除・無害化する方法を解説。100%無料・完全秘匿。

無料でPDFにパスワードを設定して保護する方法(AES-256暗号化)
軍事レベルのAES-256暗号化を使用して、オンラインで安全かつ無料でPDFにパスワードを設定・保護する方法を解説。透かしなしで機密契約書や給与明細を保護。

パスワード付きPDFのロックをオンラインで解除する方法(セキュリティを恒久的に削除)
正当な権限を持つPDFの閲覧パスワードや印刷・コピー制限をオンラインで無料解除する方法を徹底解説。透かしなし・メモリ内暗号解除で完全保護。
PDFの機密情報を完全無料で永久に黒塗り(墨消し)する方法
PDF内の機密テキスト、マイナンバー、口座番号をオンラインで永久に墨消し(黒塗り)する方法を解説。バイナリから完全に抹消し、復元は不可能です。
PDFの機密情報・個人情報を無料で自動黒塗り消去する方法(PIIサニタイズ)
PDFからマイナンバー、クレジットカード番号、メールアドレスなどの機密情報を自動で黒塗り完全消去する方法を解説。高速正規表現検出で情報漏洩ゼロ。
2つのPDFファイルをオンラインで比較して差分を検出する方法(無料・高セキュリティ)
2つのPDF文書をオンラインで無料比較する方法を解説。Adobe Acrobatなしで、契約書の条項修正やテキストの変更、レイアウトの差分を視覚的に検出します。