Hur du verifierar en digital signatur i PDF gratis (utan Acrobat)
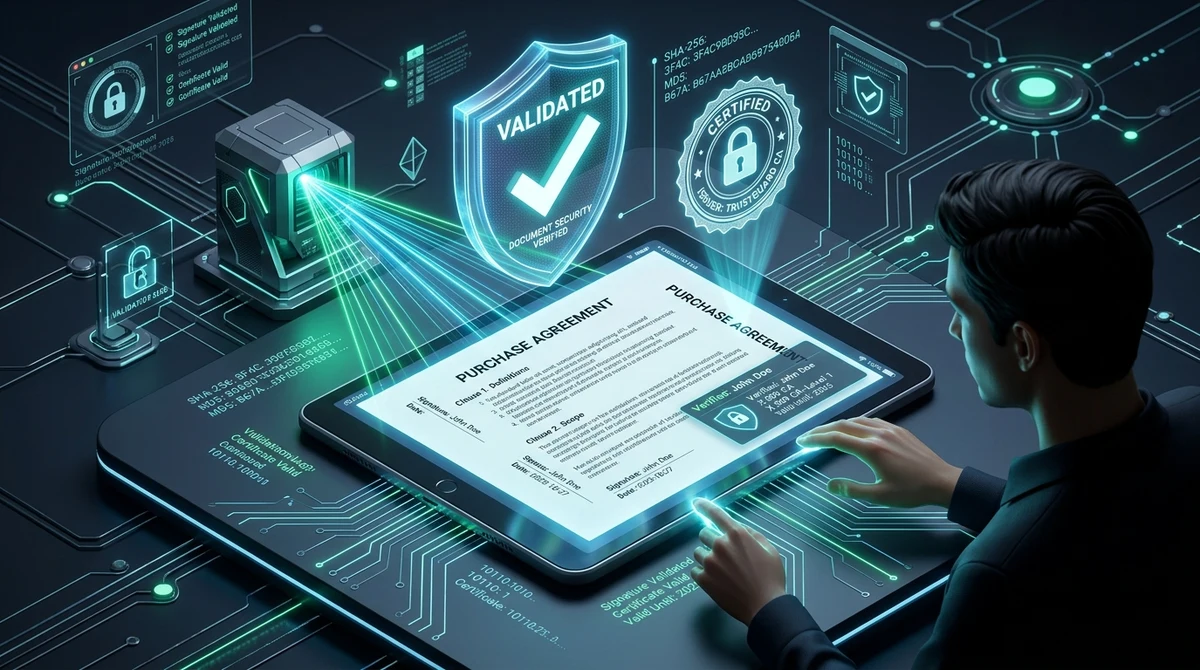
Direktsvar & Viktiga Slutsatser
För att verifiera en digital signatur i en PDF-fil gratis utan Adobe Acrobat kan du använda AZ2PDF:s verktyg för signaturverifiering. Det inspekterar PKCS#7-kryptografiska kuvert, validerar SHA-256 ByteRange-hashar mot manipulation och kontrollerar X.509-certifikatkedjan mot betrodda certifikatutfärdare.
- Ingen betald programvara krävs: Du behöver inget dyrt Adobe Acrobat-abonnemang för att bekräfta att ett signerat avtal eller certifikat är äkta.
- Kryptografisk integritetskontroll: Analyserar den interna ByteRange-arrayen och hashar för att omedelbart upptäcka om en enda byte ändrats efter signeringen.
- Granskning av certifikatkedjor: Validerar undertecknarens identitet, utfärdare (CA), serienummer och återkallandestatus via OCSP/CRL.
- Noll datalagring (Zero-Retention): Filer hanteras uteslutande i tillfälligt RAM-minne och raderas permanent efter 5 minuter.
Digitala signaturer vs. skannade stämplar: Varför det visuella utseendet inte bevisar något
När du tar emot ett anställningsavtal, leverantörskontrakt, domstolsbeslut eller en faktura via e-post, hur kan du vara säker på att filen är äkta och oförvanskad? Många nöjer sig med att titta längst ner på sista sidan: ser de en handskriven namnteckning eller en officiell företagsstämpel antar de direkt att dokumentet är juridiskt bindande.
Inom digital dokumentforensik bevisar det visuella utseendet nästan ingenting. En vanlig elektronisk signatur (som en inklippt PNG-bild av en namnteckning eller en linje ritad med muspekaren) är bara ett ytligt grafiskt lager ovanpå sidan. Vem som helst med ett enkelt bildredigeringsprogram kan kopiera den stämpeln, klistra in den på en falsk faktura och ändra bankgironummer utan att lämna några synliga spår.
Däremot fungerar en äkta kryptografisk digital signatur på binär nivå enligt den internationella ISO 32000-standarden och europeiska PAdES-specifikationer (PDF Advanced Electronic Signatures). Istället för dekorativa bläckteckningar binder den ett certifierat kryptografiskt nyckelcertifikat direkt till filens exakta byteström. Om en obehörig part ändrar så mycket som ett kommatecken, datum eller decimaltecken efter signeringen, bryts den matematiska förseglingen ögonblickligen.
Under lång tid krävde granskningen av dessa signaturer dyr skrivbordsprogramvara som Adobe Acrobat Pro med dyra årsabonnemang. För enskilda företagare, ekonomer och jurister som endast vill bekräfta giltigheten hos inkomna avtal är dessa kostnader helt onödiga. Idag erbjuder moderna webbplattformar snabb, oberoende och helt kostnadsfri signaturverifiering direkt i webbläsaren.
Bekräfta den kryptografiska giltigheten hos dina avtal med AZ2PDF Verifiera signatur-verktyg. Det granskar X.509-certifikatkedjor, kontrollerar tidsstämpelauktoriteter och säkerställer att byteströmmen inte ändrats efter signering.
Hur verifiering av PDF-signaturer fungerar: ByteRange-hashar och ISO 32000
För att förstå varför kryptografiska signaturer varken kan förfalskas eller kringgås måste man studera den interna binära arkitekturen i en signerad PDF. När ett certifikat appliceras låser programmet inte bara filen med ett lösenord, utan utför ett avancerat kryptografiskt handslag via Public Key Infrastructure (PKI):
1. Definition av ByteRange-arrayen
Inuti PDF-objektstrukturen innehåller signaturordboken (/Sig) en viktig post vid namn /ByteRange. Det är en array med fyra heltal som anger två par av byte-offsets och längder: [offset1, length1, offset2, length2].
Det första paret spänner från filens allra första byte fram till exakt där signaturblocket startar. Det andra paret spänner från slutet av signaturblocket till filens sista byte. Utrymmet däremellan utgörs av nyckeln /Contents, vilken rymmer den binära PKCS#7- eller CMS-signaturbehållaren i hexadecimalt format.
2. Beräkning av det kryptografiska meddelandesammandraget (Hash)
Innan signaturen appliceras beräknar programmet en envägshash (ofta SHA-256 eller SHA-512) över alla bytes som specificerats i ByteRange. Detta skapar ett unikt digitalt fingeravtryck som representerar dokumentets exakta tillstånd i just den millisekunden.
Undertecknarens privata nyckel krypterar sedan detta hash-sammandrag. Eftersom endast den rättmätige ägaren förfogar över den privata nyckeln kan detta block endast dekrypteras med motsvarande publika nyckel. Vid verifiering beräknar motorn på nytt SHA-256-hashen över filens ByteRange och jämför den med den dekrypterade hashen ur signaturbehållaren.
Om båda värdena överensstämmer är dokumentet matematiskt bevisat oförvanskat. Har en enda bokstav eller osynlig metadataström manipulerats skiljer sig hashen och verktyget larmar omedelbart om otillåten ändring.
Certifikattillitskedjor och PKIX-sökvägsvalidering förklarad
Att bevisa att ett dokument inte har modifierats är bara den första halvan av granskningen. Den andra halvan besvarar den avgörande juridiska frågan: vem undertecknade dokumentet och kan vi lita på utfärdaren?
Digitala PDF-signaturer bygger på standarden för X.509 publika nyckelcertifikat. För att fastställa tillit bygger valideringsmotorn en hierarkisk certifikatkedja via PKIX-sökvägsvalidering:
- Slutentitetscertifikatet (Undertecknaren): Identifierar direkt den individ eller organisation som undertecknat filen. Det innehåller Common Name (CN), organisation, e-postadress, serienummer och publik nyckel.
- Mellanliggande certifikatutfärdare (Intermediate CA): Stora betrodda certifikatutfärdare signerar inte vardagsdokument direkt med sin rotnyckel för att skydda den från exponering. Istället delegerar de detta till mellanliggande certifikat.
- Rotcertifikatutfärdare (Root CA - Tillitsankare): Kedjans översta nivå. För att en signatur ska godkännas automatiskt måste denna rotutfärdare finnas i betrodda listor, såsom Adobe Approved Trust List (AATL), EU Trusted List (EUTL enligt eIDAS) eller operativsystemets certifikatarkiv.
Om en verksamhet använder egna interna certifikatutfärdare kan vanliga PDF-läsare visa en varning om okänd tillit. I AZ2PDF kan du läsa in organisationens rotcertifikat direkt i sessionen för att verifiera interna signaturer utan att installera programvara lokalt.
Varför tidsstämplar är avgörande: RFC 3161-tokens och långtidsvalidering (LTV)
En av de mest sårbara punkterna i enkla digitala signaturer är tidsangivelsen. I enkla flöden hämtar programmet bara datum och klockslag direkt från undertecknarens lokala datorur.
Att förlita sig på en lokal datorklocka medför uppenbara juridiska risker: en illasinnad part kan ställa tillbaka klockan två veckor och signera ett avtal som redan löpt ut. Dessutom har certifikat en giltighetstid på 1 till 3 år. Om du kontrollerar ett 5 år gammalt avtal där certifikatet har gått ut, hur bevisar du att det var giltigt när signaturen sattes?
1. Oberoende tidsstämplar enligt RFC 3161 (TSA)
För att fastställa en oavvislig tidslinje bäddar kvalificerade dokument in en RFC 3161 Time-Stamp Token (TST). Vid signering skickar programmet dokumentets hash till en oberoende tidsstämpelauktoritet (TSA). TSA binder hashen till ett certifierat atomur, signerar kryptografiskt och bäddar in tokenet i PDF-filen.
2. Aktivering av långtidsvalidering (PAdES-LTV)
När en RFC 3161-tidsstämpel ingår uppnår signaturen långtidsvalidering (LTV). Även om certifikatet upphör att gälla flera år senare utgår granskningen från tidpunkten för signeringen. Eftersom tidsstämpeln bevisar att signaturen sattes när certifikatet var aktivt förblir handlingen juridiskt giltig i decennier.
Efter att ha verifierat undertecknarnas äkthet kan du även applicera robust AES-256-dokumentkryptering för att låsa avtalet mot obehörig insyn.
Hur du verifierar en signerad PDF i 3 enkla steg gratis
Att kontrollera äktheten hos en digitalt signerad PDF tar bara några sekunder med AZ2PDF:s onlineverktyg. Inga programinstallationer, konton eller betalningsuppgifter krävs:
Steg 1: Ladda upp ditt signerade dokument
Öppna verktyget Verifiera signatur i webbläsaren på Mac, Windows, Linux, iOS eller Android. Dra och släpp den signerade PDF-filen i uppladdningsrutan eller välj den från hårddisken. AZ2PDF är helt gratis och hanterar stora avtal utan begränsningar.
Steg 2: Valfri granskning mot anpassat certifikat
Har dokumentet signerats med kända certifikat (t.ex. DocuSign, Adobe Sign, BankID-baserade lösningar) kontrolleras tillitskedjan automatiskt. För interna företagscertifikat kan du vid behov ladda upp certifikatfilen (.cer, .crt eller .pem) som tillitsankare.
Steg 3: Granska den forensiska rapporten
Valideringsmotorn analyserar signaturen i ett isolerat minnesutrymme och levererar ett komplett utlåtande:
- Dokumentets integritet: Bekräftar att hashen stämmer och bevisar att inga obehöriga ändringar skett efter signering.
- Undertecknarens identitet: Visar registrerat namn (Common Name), organisation, avdelning och e-postadress.
- Certifikatutfärdare: Uppger utfärdande CA, hexadecimalt serienummer samt nyckelstorlek (t.ex. RSA 2048 eller 4096 bitar).
- Tidsstämpel: Klargör om tiden är bestyrkt av en oberoende RFC 3161 TSA eller hämtad från lokalt systemur.
- Återkallandestatus: Undersöker om certifikatet spärrats via OCSP-protokoll eller spärrlistor (CRL).
För att förhindra obehöriga ändringar och låsa behörigheter innan du delar verifierade filer kan du skydda PDF-filen med lösenord och kryptering.
Snabblösningar för vanliga varningsmeddelanden vid signaturvalidering
När du öppnar en signerad PDF kan PDF-läsaren visa tekniska varningar. Här förklaras vad de innebär:
1. Signaturens giltighet är okänd (Signature validity is unknown)
Det vanligaste meddelandet. Det betyder inte att filen är förfalskad. Det innebär att den matematiska beräkningen är intakt och filen oförändrad, men certifikatutfärdaren finns inte förinstallerad i din lokala programvaras tillitsarkiv.
2. Dokumentet har ändrats efter signering (Document altered or modified)
En kritisk säkerhetsvarning. Den omräknade binära hashen stämmer inte längre överens med signaturen. Det uppstår om text redigerats, sidor tagits bort eller otillåtna kommentarer lagts till. Dokumentet kan inte anses pålitligt.
3. Undertecknarens certifikat har gått ut (Signer certificate expired)
Visar att certifikatets giltighetsperiod har passerats. Om dokumentet innehåller en pålitlig RFC 3161-tidsstämpel som visar att signeringen skedde innan utgångsdatumet behåller dokumentet sin juridiska giltighet.
4. Kontroll av återkallande misslyckades (Revocation check failed)
Inträffar när systemet inte kan nå utfärdarens OCSP- eller CRL-servrar via internet (vanligt vid företagsbrandväggar eller offlineläge). Det beror oftast på en tillfällig nätverksspärr.
Sekretess och efterlevnad: Noll datalagring för juridiska och finansiella akter
Dokument som kräver signaturverifiering innehåller nästan alltid skyddsvärd affärsinformation: företagsöverlåtelser, sekretessavtal (NDA), chefsanställningar eller skattedeklarationer.
Många äldre onlinetjänster sparar uppladdade filer på okontrollerade molnservrar i flera dagar, vilket strider mot artikel 32 i GDPR och advokaters tystnadsplikt.
Därför är AZ2PDF byggt enligt en strikt Zero Data Retention-arkitektur:
- Körning enbart i flyktigt RAM-minne: Filer läses in i minnesbuffertar endast under den tid hashberäkningen och certifikatkontrollen pågår. De sparas aldrig på hårddiskar eller i databaser.
- Automatisk radering inom 5 minuter: En bakgrundsprocess rensar och förstör alla tillfälliga sessionsdata permanent senast 5 minuter efter avslutad kontroll.
- Ingen datainsamling eller AI-träning: AZ2PDF läser, sparar eller delar aldrig ditt innehåll, och filerna används aldrig för att träna artificiell intelligens.
Verifiera viktiga affärsavtal med fullständig juridisk trygghet via AZ2PDF säker dokumentplattform, där granskningen sker privat utan filspridning.
❓ Vanliga Frågor (FAQ)
Ja. AZ2PDF analyserar PKCS#7-behållare, räknar fram SHA-256-hashar över ByteRange och inspekterar X.509-certifikatkedjor direkt i din webbläsare helt gratis och utan konto.
Relaterade Artiklar i Ämnet
Lär dig mer om professionell sidhantering och dokumentorganisation.
Rensa PDF-filer och ta bort dolda metadata (Gratis och Säkert)
Lär dig hur du rensar PDF-filer genom att ta bort dolda författardata, versionshistorik, GPS-taggar och JavaScript-makron online. 100% privat och gratis.

Hur man lösenordsskyddar en PDF gratis (Militärklassad AES-256-kryptering)
Lär dig hur du krypterar och lösenordsskyddar PDF-filer gratis online med militärklassad AES-256. Skydda konfidentiella avtal och lönespecifikationer utan vattenstämplar.

Lås upp lösenordsskyddad PDF online (Ta bort säkerhet permanent)
Lär dig hur du tar bort lösenord och behörighetsbegränsningar från auktoriserade PDF-filer gratis online. Säker avkryptering i RAM utan vattenstämplar.
Så maskerar du känslig information i PDF permanent och gratis (Äkta maskering)
Lär dig hur du permanent maskerar hemlig text, personnummer och bankuppgifter i PDF-filer online gratis. Oåterkallelig byteborttagning utan Adobe Acrobat.
Så maskerar du känsliga uppgifter i PDF automatiskt och gratis (PII-rensning)
Lär dig hur du automatiskt maskerar känsliga personuppgifter, personnummer, kreditkort och e-postadresser i PDF helt gratis. Snabb regex-detektering utan dataläckor.
Hur du jämför två PDF-filer för att hitta skillnader online (gratis och säkert)
Lär dig hur du jämför två PDF-dokument online gratis. Upptäck textändringar, klausuljusteringar och visuella layoutskillnader utan Adobe Acrobat.