Como verificar assinatura digital em PDF grátis (sem Acrobat)
Resposta Direta & Principais Conclusões
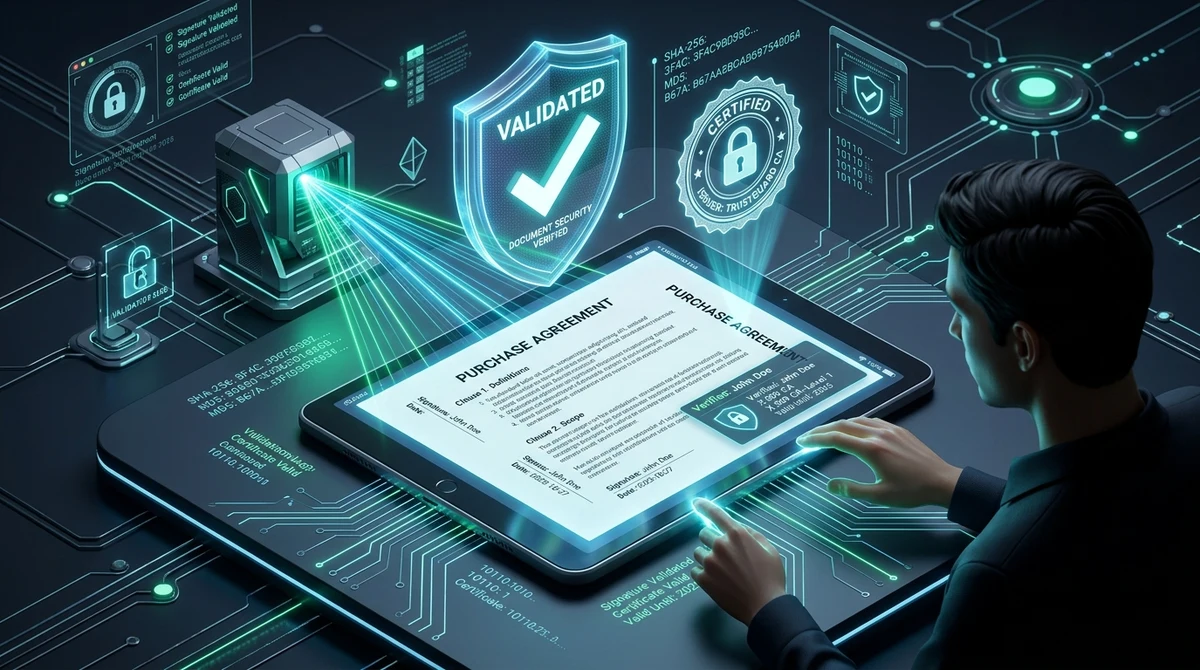
Para verificar uma assinatura digital em PDF gratuitamente sem pagar pelo Adobe Acrobat, utilize a ferramenta Verificar Assinatura da AZ2PDF. Ela inspeciona envelopes PKCS#7, confere hashes SHA-256 ByteRange para atestar que o arquivo não foi alterado e valida a cadeia de certificados X.509.
- Sem softwares pagos: Dispensa assinaturas onerosas do Adobe Acrobat para atestar a autenticidade de contratos, faturas e laudos assinados.
- Verificação de integridade criptográfica: Examina o vetor ByteRange e hashes SHA-256 para detectar alterações até de um único byte após a assinatura.
- Inspeção da cadeia de confiança: Valida a identidade do signatário, autoridade certificadora (AC), número de série e lista de revogação via OCSP/CRL.
- Privacidade com Retenção Zero: Arquivos manipulados em memória RAM volátil e excluídos definitivamente após 5 minutos.
Assinaturas digitais vs. carimbos digitalizados: por que a aparência visual não prova nada
Ao receber um contrato de prestação de serviços, aditivo contratual, certidão governamental ou nota fiscal eletrônica por e-mail, como você confirma que o documento é legítimo e não foi adulterado? Muitas pessoas apenas olham para o rodapé da página final, veem uma assinatura manuscrita ou um carimbo de empresa e presumem que o arquivo possui validade jurídica incontestável.
Na perícia documental digital, a aparência visual praticamente nada comprova. Uma assinatura eletrônica simples (como a imagem escaneada de uma rubrica ou um desenho feito com o dedo na tela) é somente uma figura decorativa sobreposta. Qualquer indivíduo com programas simples de edição gráfica pode recortar aquela imagem, colá-la em uma fatura fraudulenta e mudar os dados bancários sem deixar vestígios aparentes.
Em contrapartida, uma verdadeira assinatura digital criptográfica atua em nível binário, orientada pela norma internacional ISO 32000 e padrões PAdES (PDF Advanced Electronic Signatures). Em vez de traços de tinta ilustrativos, ela amarra um certificado digital com par de chaves criptográficas diretamente ao fluxo de bytes daquele arquivo. Se alguém alterar uma única letra, vírgula ou data após a formalização da assinatura, o lacre matemático é rompido na mesma hora.
Historicamente, a verificação dessas assinaturas exigia aplicativos pesados de computador como o Adobe Acrobat Pro, que demanda mensalidades elevadas. Para advogados, contadores e gestores que precisam apenas aferir a higidez de contratos, pagar taxas recorrentes é desnecessário. Hoje, plataformas online modernas realizam a validação criptográfica com rapidez, independência e gratuidade total.
Comprove a validade legal e criptográfica de contratos assinados com a Ferramenta Verificar Assinatura AZ2PDF. Ela audita a cadeia de certificados X.509, certifica autoridades de carimbo de tempo e assegura que não houve alteração no fluxo de bytes.
Como funciona a verificação de assinaturas: hashes ByteRange e norma ISO 32000
Para entender o motivo pelo qual assinaturas criptográficas não podem ser burladas, devemos inspecionar a arquitetura interna do arquivo PDF assinado. Ao assinar digitalmente, o software não apenas adiciona uma senha de proteção; ele processa um aperto de mão matemático estruturado pela infraestrutura de chaves públicas (ICP/PKI):
1. Definição do vetor ByteRange
Dentro da árvore de objetos do PDF, o dicionário da assinatura (/Sig) contém uma entrada fundamental chamada /ByteRange. Trata-se de um vetor de quatro inteiros expressando dois pares de deslocamentos e comprimentos de bytes: [offset1, length1, offset2, length2].
O primeiro intervalo abrange desde o byte inicial do arquivo até o início do contêiner de assinatura. O segundo intervalo vai do final dos dados da assinatura até o último byte do arquivo. A lacuna intermediária abriga a chave /Contents, que armazena o envelope de assinatura binário PKCS#7 ou CMS em representação hexadecimal.
2. Cálculo do resumo criptográfico (Hash)
Antes de gravar a assinatura, o programa calcula um hash unidirecional (geralmente SHA-256 ou SHA-512) englobando rigorosamente todos os bytes delimitados pelo ByteRange. Cria-se assim uma impressão digital única correspondente ao documento naquele milissegundo exato.
A chave privada do signatário criptografa esse resumo de hash. Como somente o titular possui a chave privada, os dados só podem ser descriptografados com a chave pública correspondente. Ao verificar, o motor recalcula o hash SHA-256 sobre o ByteRange e o confronta com o hash extraído da assinatura.
Havendo coincidência perfeita entre os dois valores, o arquivo é comprovado matematicamente como íntegro. Caso um único caractere ou metadado oculto tenha sido modificado fora de adições incrementais permitidas, os hashes divergem e a ferramenta emite alerta de adulteração.
Cadeias de confiança de certificados e validação de caminho PKIX
Garantir que o arquivo não sofreu modificações é apenas o primeiro passo. O segundo objetivo é responder à questão jurídica essencial: quem assinou o documento e podemos confiar no emissor do certificado?
As assinaturas digitais em PDF operam com Certificados de Chave Pública X.509. Para aferir a legitimidade, o verificador monta a hierarquia de confiança conforme a validação de caminhos PKIX:
- Certificado do signatário final (End-entity): Identifica a pessoa física ou jurídica que assinou o arquivo. Informa o Nome Comum (Common Name - CN), entidade, e-mail, número de série e a chave pública.
- Autoridade certificadora intermediária (Intermediate CA): As grandes autoridades de registro não assinam arquivos cotidianos com suas chaves raiz mestras para protegê-las de exposição em rede. Elas delegam a operação a certificados intermediários.
- Autoridade certificadora raiz (Root CA - Âncora de confiança): O ponto mais alto da cadeia. Para que a assinatura seja considerada válida automaticamente, essa AC Raiz deve figurar em repositórios fiduciários confiáveis, como a AATL (Adobe Approved Trust List), a lista europeia EUTL (norma eIDAS) ou a ICP-Brasil nos sistemas operacionais.
Se uma organização emite certificados corporativos internos, os leitores convencionais podem sinalizar aviso de não confiabilidade. A AZ2PDF possibilita anexar o certificado raiz institucional durante a checagem para validar vias PKIX de imediato sem alterar configurações de máquina.
Por que os carimbos de data/hora importam: tokens RFC 3161 e validação a longo prazo (LTV)
O registro cronológico é um dos elementos mais vulneráveis em assinaturas digitais simples. Em rotinas desprovidas de certificação temporal, o software extrai data e hora unicamente do relógio do sistema operacional do computador do signatário.
Depender do relógio local traz insegurança jurídica: alguém com más intenções poderia atrasar o relógio do computador em dias para subscrever uma proposta vencida. Além disso, certificados digitais expiram a cada 1 a 3 anos. Diante de um contrato firmado há 5 anos com certificado expirado, como provar que a credencial estava válida no dia da assinatura?
1. Autoridades de Carimbo do Tempo independentes RFC 3161 (ACT/TSA)
Para assegurar tempestividade jurídica indubitável, documentos críticos incorporam um Token de Carimbo de Tempo RFC 3161 (Time-Stamp Token - TST). Na assinatura, o sistema envia o hash do arquivo a uma Autoridade Certificadora de Tempo independente (ACT). Esta vincula o hash à hora oficial de um relógio atômico, assina o token digitalmente e o embute no PDF.
2. Habilitação de validação a longo prazo (PAdES-LTV)
Havendo carimbo RFC 3161, a assinatura ganha conformidade LTV (Long-Term Validation). Mesmo que o certificado venha a expirar anos depois, a verificação aplica a lógica da data da assinatura. Comprovando que a rubrica ocorreu com a credencial ativa e sem revogação, o documento permanece juridicamente válido por décadas.
Após auditar as assinaturas contratuais, é possível ainda aplicar uma criptografia robusta AES-256 para manter o arquivo protegido contra acessos não autorizados.
Como verificar um PDF assinado em 3 passos simples e gratuitos
Verificar a higidez de qualquer arquivo PDF com assinatura digital leva poucos segundos nas ferramentas online da AZ2PDF. Não é preciso baixar programas pesados, fazer cadastros ou inserir formas de pagamento:
Passo 1: Envie o documento assinado
Abra a ferramenta Verificar Assinatura em qualquer navegador web no Mac, Windows, Linux, iOS ou Android. Arraste e solte o arquivo PDF na caixa de envio ou selecione-o no seu dispositivo. A plataforma AZ2PDF é totalmente gratuita e comporta arquivos extensos sem limitações.
Passo 2: Validação opcional de certificado institucional
Se o arquivo foi assinado com certificados comerciais ou governamentais conhecidos (DocuSign, Adobe Sign, Certisign, Serasa, Gov.br), a conferência da cadeia é imediata. Caso utilize certificados de PKI empresarial privada, você pode opcionalmente enviar o arquivo do certificado (.cer, .crt ou .pem) como âncora.
Passo 3: Confira o parecer pericial
O mecanismo processa a assinatura em memória isolada e gera um laudo completo:
- Integridade do documento: Certifica a correspondência exata do hash matemático e afere que nenhuma alteração posterior ocorreu.
- Identificação do signatário: Expõe Nome Comum (CN), instituição, setor e e-mail vinculado.
- Dados da autoridade certificadora: Revela AC emissora, número de série em notação hexadecimal e tamanho da chave (como RSA 2048 ou 4096 bits).
- Marcação temporal: Discrimina se o horário é respaldado por autoridade RFC 3161 TSA ou derivado do relógio do sistema local.
- Condição de revogação: Avalia se a credencial foi revogada via protocolo OCSP ou listas de revogação (LCR/CRL).
Para evitar alterações não autorizadas e bloquear permissões antes de compartilhar arquivos verificados, você pode proteger o PDF com senha e criptografia.
Soluções rápidas para avisos comuns na validação de assinaturas
Ao abrir um PDF assinado, leitores de tela costumam emitir alertas técnicos confusos. Veja o significado real de cada um:
1. Validade da assinatura desconhecida (Signature validity is unknown)
O alerta mais comum em verificações. Não significa documento falso. Indica que os cálculos criptográficos estão preservados e o arquivo intocado, mas a autoridade que emitiu o certificado do signatário não consta no repositório de raízes confiáveis pré-instalado naquele leitor.
2. O documento foi alterado após a assinatura (Document altered or modified)
Alerta de segurança de máxima gravidade. O hash binário recalculado já não coincide com o envelope criptografado. Acontece quando o texto foi reescrito, páginas excluídas ou notas não autorizadas inseridas. O documento deve ser categorizado como inautêntico.
3. O certificado do signatário expirou (Signer certificate expired)
Informa que o prazo de vigência original daquele certificado foi ultrapassado. Se o arquivo dispõe de um carimbo do tempo RFC 3161 comprovando que a assinatura foi realizada antes do vencimento, a validade jurídica persiste intacta.
4. Falha na consulta de revogação (Revocation check failed)
Aparece quando o validador não alcança os servidores OCSP ou CRL da autoridade pela internet (muitas vezes por bloqueios de firewall ou uso offline). Trata-se comumente de instabilidade temporária de rede.
Privacidade e conformidade: Retenção Zero de dados para arquivos jurídicos e financeiros
Arquivos com assinatura digital tratam quase invariavelmente de informações empresariais confidenciais: fusões societárias, acordos de não divulgação (NDA), contratos de trabalho ou declarações fiscais.
Diversos conversores online armazenam arquivos em servidores de nuvem desprotegidos por vários dias, gerando violações severas à LGPD, ao Artigo 32 do GDPR e ao sigilo profissional entre advogados e clientes.
Por esse motivo, a AZ2PDF foi concebida sob a rigorosa política de Retenção Zero de Dados (Zero Data Retention):
- Execução exclusiva em memória RAM transitória: Os documentos são recebidos em buffers voláteis unicamente durante a aferição do hash e montagem da cadeia PKIX, nunca sendo registrados em discos permanentes ou bancos de dados.
- Purga automatizada em 5 minutos: Um serviço daemon monitora e elimina permanentemente todos os registros temporários de sessão no intervalo máximo de 5 minutos após a checagem.
- Nenhuma apropriação ou treino de IA: A AZ2PDF não lê, não retém e não repassa informações dos seus documentos, e seus dados jamais são utilizados para treinar modelos de inteligência artificial.
Valide contratos comerciais com total respaldo fiduciário por meio da plataforma de documentos seguros AZ2PDF, onde a perícia criptográfica ocorre sem risco de vazamento.
❓ Perguntas Frequentes (FAQ)
Sim. A ferramenta de verificação da AZ2PDF decodifica contêineres PKCS#7, calcula os hashes SHA-256 no ByteRange e inspeciona certificados X.509 diretamente no navegador de modo gratuito e sem exigir cadastro.
Artigos Relacionados a Este Tema
Aprofunde-se em técnicas profissionais de organização de páginas e manipulação documental.
Como sanitizar arquivos PDF e apagar metadados ocultos (Grátis e Seguro)
Aprenda a sanitizar arquivos PDF removendo metadados invisíveis de autor, histórico de edições, tags GPS e macros JavaScript online. 100% privado e gratuito.

Como proteger PDF com senha grátis (Criptografia militar AES-256)
Aprenda a criptografar e proteger arquivos PDF com senha online grátis usando padrão militar AES-256. Mantenha contratos e holerites confidenciais sem marca d'água.

Como desbloquear um PDF protegido por senha online (Remover segurança para sempre)
Aprenda a remover senhas e restrições de permissão de arquivos PDF autorizados grátis online. Descriptografia segura na memória RAM e sem marcas d’água.
Como tarjar e ocultar informações confidenciais em PDF de forma permanente e gratuita
Saiba como ocultar e tarjar textos confidenciais, CPF e contas bancárias em arquivos PDF online grátis. Exclusão binária irreversível sem Adobe Acrobat.
Como ocultar automaticamente dados confidenciais em PDF grátis (Higienização PII)
Saiba como tarjar e ocultar automaticamente dados confidenciais, CPF, cartões de crédito e e-mails em PDF grátis. Detecção rápida e sem vazamentos.
Como comparar dois arquivos PDF para ver diferenças online (grátis e seguro)
Aprenda a comparar dois documentos PDF online gratuitamente. Detecte alterações de texto, edição de cláusulas e diferenças visuais sem Adobe Acrobat.