Cách xác thực chữ ký số PDF miễn phí (không cần Adobe Acrobat)
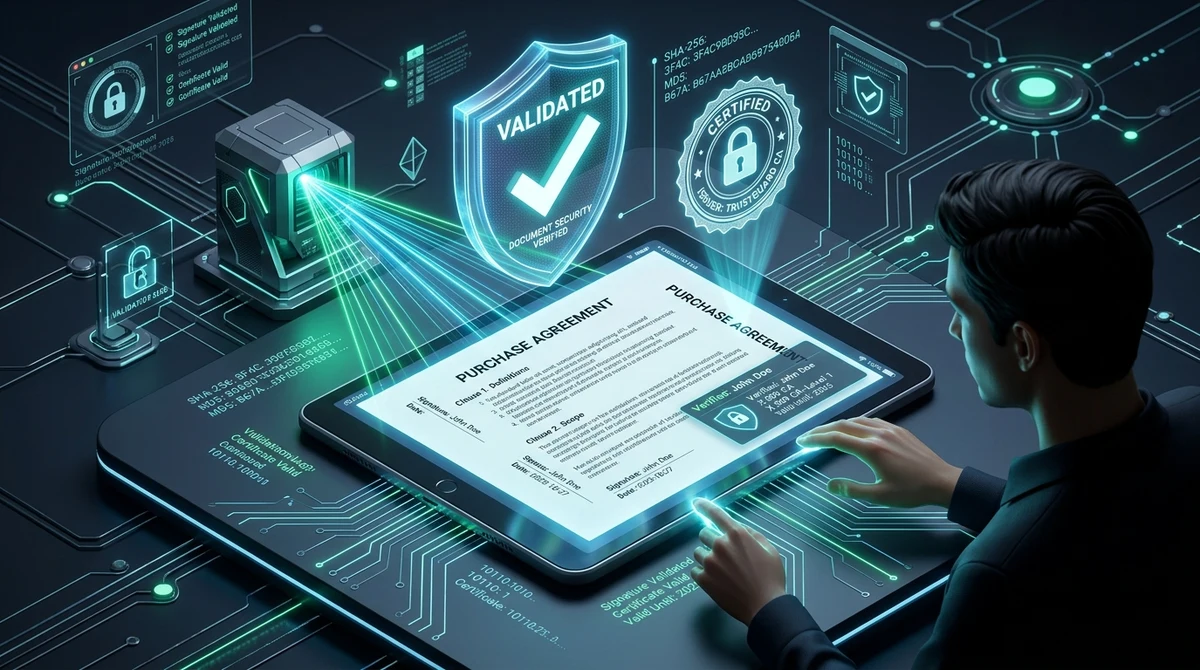
Câu Trả Lời Trực Tiếp & Điểm Cốt Lõi
Để xác thực chữ ký số trong file PDF miễn phí mà không cần mua bản quyền Adobe Acrobat đắt đỏ, bạn có thể sử dụng công cụ Xác thực Chữ ký PDF của AZ2PDF. Công cụ tiến hành giải mã phong bì mật mã PKCS#7, đối soát mã băm SHA-256 trên mảng ByteRange để xác nhận tài liệu không bị chỉnh sửa sau khi ký, và kiểm tra chuỗi chứng chỉ số X.509 với các tổ chức phát hành uy tín.
- Không cần phần mềm trả phí: Bạn không cần mua thuê bao Adobe Acrobat đắt đỏ chỉ để kiểm tra tính hợp lệ của hợp đồng, hóa đơn hay chứng chỉ điện tử.
- Kiểm tra toàn vẹn mật mã học: Công cụ phân tích mảng ByteRange nội bộ và mã băm SHA-256 để phát hiện ngay lập tức nếu dù chỉ một byte bị can thiệp sau khi ký.
- Thẩm định chuỗi chứng thư số: Phân tích danh tính người ký, tổ chức phát hành chứng chỉ (CA), số sê-ri và trạng thái thu hồi chứng thư số theo thời gian thực.
- Quyền riêng tư tuyệt đối (Zero-retention): Dữ liệu được xử lý thuần túy trong bộ nhớ RAM tạm thời và tự động hủy hoàn toàn sau 5 phút bởi tiến trình dọn dẹp chuyên trách.
Chữ ký số mật mã vs chữ ký ảnh scan: Vì sao hình ảnh trực quan không chứng minh được gì
Khi bạn nhận được một hợp đồng lao động, thỏa thuận thương mại, biên bản thỏa thuận đối tác hoặc hóa đơn điện tử qua email, làm thế nào để bạn biết chắc chắn tệp đó là xác thực và nguyên bản? Rất nhiều người nhìn xuống cuối trang tài liệu, thấy một nét chữ ký tay uốn lượn hoặc một con dấu mộc đỏ công ty scan và lập tức mặc định rằng văn bản này có hiệu lực pháp lý ràng buộc.
Trong khoa học điều tra tài liệu số, hình ảnh trực quan hầu như không có giá trị chứng minh. Một chữ ký điện tử thông thường (chẳng hạn như ảnh PNG chụp lại chữ ký viết tay dán vào văn bản hoặc nét vẽ bằng ngón tay trên màn hình điện thoại) thực chất chỉ là một lớp ảnh trang trí nổi trên bề mặt tài liệu. Bất kỳ ai có phần mềm đồ họa cơ bản đều có thể sao chép hình ảnh con dấu hay nét ký đó, dán sang một hóa đơn giả mạo khác và thay đổi số tài khoản thụ hưởng mà không để lại bất kỳ dấu vết thị giác nào.
Ngược lại, một chữ ký số mật mã học (cryptographic digital signature) hoạt động ở cấp độ nhị phân theo tiêu chuẩn quốc tế ISO 32000 và quy chuẩn chữ ký điện tử nâng cao PAdES. Thay vì dựa vào nét vẽ mực mô phỏng, chữ ký số liên kết một chứng thư số khóa công khai đã được xác thực danh tính trực tiếp vào luồng byte dữ liệu của toàn bộ tệp PDF. Nếu bất kỳ ai cố tình sửa đổi dù chỉ một dấu chấm, ngày tháng hay con số thập phân sau khi ký, niêm phong toán học sẽ lập tức bị phá vỡ.
Trước đây, để thẩm định các chữ ký số mật mã này, người dùng buộc phải mua phần mềm máy tính đắt tiền như Adobe Acrobat Pro với mức phí bản quyền hàng trăm USD mỗi năm. Đối với các cá nhân, kế toán và luật sư chỉ cần đối soát tính toàn vẹn của hợp đồng, việc trả phí bản quyền định kỳ là không cần thiết. Hiện nay, các nền tảng trực tuyến hiện đại cho phép bạn kiểm tra tính toàn vẹn chữ ký số hoàn toàn miễn phí và độc lập.
Xác nhận ngay tính toàn vẹn mật mã của các hợp đồng đã ký kết với Công cụ Xác thực Chữ ký PDF AZ2PDF. Hệ thống thẩm định chuỗi chứng chỉ X.509, đối soát dấu thời gian đáng tin cậy và phát hiện mọi thay đổi cấu trúc sau thời điểm ký số.
Cơ chế xác thực chữ ký PDF: Mảng ByteRange và tiêu chuẩn ISO 32000
Để hiểu rõ vì sao chữ ký số mật mã không thể làm giả hay qua mặt, chúng ta cần tìm hiểu kiến trúc nhị phân nội bộ của một tài liệu PDF đã ký. Khi một chủ thể gắn chứng chỉ số vào văn bản, phần mềm không đơn thuần là khóa tệp bằng mật khẩu thông thường, mà thực hiện quy trình bắt tay mật mã học phức hợp thuộc hạ tầng khóa công khai (PKI):
1. Khai báo mảng ByteRange
Bên trong cấu trúc cây đối tượng PDF, từ điển chữ ký (/Sig) chứa một mục gọi là /ByteRange. Đây là một mảng gồm 4 số nguyên biểu diễn hai cặp vị trí bù (offset) và độ dài byte: [offset1, length1, offset2, length2].
Cặp số đầu tiên bao quát toàn bộ byte từ đầu tệp cho đến vị trí bắt đầu của khối dữ liệu chữ ký. Cặp số thứ hai bao quát từ byte ngay sau khối chữ ký cho đến byte cuối cùng của tệp. Khoảng trống nằm giữa hai phân vùng này chính là khóa /Contents, nơi lưu giữ phong bì chứa chữ ký số nhị phân theo định dạng PKCS#7 hoặc CMS (Cryptographic Message Syntax) dưới dạng chuỗi ký tự thập lục phân (hex).
2. Tính toán mã băm thông điệp mật mã (Digest)
Trước khi hoàn tất việc ký, phần mềm ký tính toán mã băm một chiều (thường là SHA-256 hoặc SHA-512) trên toàn bộ các byte nằm trong mảng ByteRange đã xác định. Thao tác này tạo ra một chuỗi vân tay kỹ thuật số đại diện cho trạng thái chính xác đến từng bit của tài liệu tại thời khắc ký.
Khóa riêng tư (private key) của người ký sẽ mã hóa chuỗi băm này. Do chỉ chủ sở hữu hợp pháp mới có khóa riêng tư, khối dữ liệu mã hóa này chỉ có thể được giải mã bằng khóa công khai tương ứng. Khi xác thực, công cụ kiểm tra tính toán lại mã băm SHA-256 trên mảng ByteRange thực tế của tài liệu và so sánh với mã băm thu được sau khi giải mã phong bì chữ ký.
Nếu hai mã băm trùng khớp tuyệt đối, tài liệu được chứng minh về mặt toán học là nguyên bản 100%. Nếu có bất kỳ byte văn bản nào bị thay đổi, trang bị xóa bớt hoặc các luồng siêu dữ liệu bị chỉnh sửa ngoài các bản cập nhật gia tăng hợp lệ, hai mã băm sẽ sai lệch và công cụ sẽ cảnh báo ngay lập tức rằng tài liệu đã bị can thiệp hoặc hư hỏng.
Chuỗi tin cậy chứng chỉ và quy trình xác thực đường dẫn PKIX
Chứng minh tài liệu không bị chỉnh sửa mới chỉ là một nửa của quy trình thẩm định. Nửa còn lại là trả lời câu hỏi pháp lý cốt tử: Ai là người thực sự đã ký tài liệu, và chứng thư số của họ có đáng tin cậy hay không?
Chữ ký số PDF dựa trên chuẩn Chứng thư số Khóa Công khai X.509. Để xác lập niềm tin, động cơ xác thực sẽ xây dựng một chuỗi phân cấp chứng thư theo quy trình xác thực đường dẫn PKIX:
- Chứng thư số thực thể cuối (End-entity Certificate): Chứng thư này xác định trực tiếp cá nhân hoặc tổ chức đã ký văn bản. Nó lưu trữ Tên Chung (Common Name - CN), tên cơ quan, địa chỉ email, số sê-ri và khóa công khai của người ký.
- Tổ chức chứng thực trung gian (Intermediate CA): Các tổ chức cung cấp dịch vụ chứng thực chữ ký số lớn không dùng khóa gốc (Root CA) để ký trực tiếp từng tài liệu hàng ngày. Thay vào đó, họ ủy quyền qua các chứng chỉ trung gian nhằm cách ly khóa gốc khỏi môi trường trực tuyến.
- Tổ chức chứng thực gốc (Root CA - Điểm neo tin cậy): Đỉnh cao nhất của chuỗi là chứng thư số Root CA. Để một chữ ký được mặc định công nhận là hợp lệ trên phạm vi toàn cầu, Root CA này phải nằm trong danh sách tin cậy được cài đặt sẵn, chẳng hạn như Danh sách Tin cậy Phê duyệt của Adobe (AATL), Danh sách Tin cậy Châu Âu (EUTL theo quy chế eIDAS) hoặc kho chứng chỉ gốc của hệ điều hành.
Nếu một cơ quan sử dụng chứng chỉ nội bộ phát hành riêng (thường gặp trong ngành ngân hàng, y tế hoặc cơ quan nhà nước), các trình đọc thông thường có thể hiển thị cảnh báo chưa tin cậy. AZ2PDF cho phép người dùng tùy chọn nạp thêm tệp chứng chỉ gốc của tổ chức vào phiên kiểm tra để thẩm định đường dẫn PKIX một cách chính xác mà không cần cài đặt phần mềm lên máy tính.
Tầm quan trọng của dấu thời gian: Mã RFC 3161 và xác thực dài hạn (PAdES-LTV)
Một trong những điểm dễ bị tổn thương nhất trong quy trình ký số cơ bản là dấu thời gian. Trong các luồng ký tài liệu thông thường, phần mềm chỉ lấy ngày giờ trực tiếp từ đồng hồ hệ thống trên máy tính của người ký để nhúng vào tệp.
Việc phụ thuộc vào đồng hồ hệ điều hành cục bộ tiềm ẩn rủi ro gian lận pháp lý lớn. Một người có ý đồ xấu hoàn toàn có thể chỉnh lùi đồng hồ máy tính về hai tuần trước, ký vào một hợp đồng đã quá hạn hoặc chính sách bảo hiểm đã hủy, rồi khẳng định tài liệu được ký đúng hạn. Thêm vào đó, các chứng thư số chỉ có thời hạn từ 1 đến 3 năm. Nếu bạn cần thẩm định một bản hợp đồng ký từ 5 năm trước với một chứng chỉ nay đã hết hạn, làm thế nào để chứng minh chứng chỉ đó hoàn toàn hợp lệ tại thời điểm ký?
1. Tổ chức cấp dấu thời gian độc lập RFC 3161 (TSA)
Để tạo ra một mốc thời gian có giá trị pháp lý không thể phủ nhận, các tài liệu quan trọng tích hợp Mã Dấu Thời Gian RFC 3161 (Time-Stamp Token - TST). Trong quá trình ký, phần mềm gửi mã băm mật mã của tài liệu đến một Tổ chức Cấp Dấu Thời Gian độc lập (TSA). Cơ quan TSA sẽ liên kết mã băm tài liệu với thời gian chuẩn từ đồng hồ nguyên tử, ký số lên mã này và nhúng thẳng vào từ điển chữ ký của file PDF.
2. Kích hoạt xác thực dài hạn (PAdES-LTV)
Khi có sự hiện diện của dấu thời gian RFC 3161, chữ ký số sẽ đạt chuẩn Xác Thực Dài Hạn (LTV - Long-Term Validation). Dù chứng chỉ của người ký có hết hạn sau đó nhiều năm, động cơ thẩm định vẫn sử dụng nguyên lý xác thực tại thời điểm ký. Vì dấu thời gian độc lập chứng minh chữ ký được tạo ra khi chứng thư số vẫn đang hoạt động và chưa bị thu hồi, chữ ký đó vẫn bảo lưu đầy đủ giá trị pháp lý ràng buộc trong nhiều thập kỷ.
Sau khi xác thực danh tính người ký hợp đồng thành công, người dùng có thể áp dụng thêm giải pháp mã hóa tài liệu bằng thuật toán AES-256 tiêu chuẩn để khóa chặt nội dung văn bản đã hoàn thiện, ngăn chặn mọi hành vi đọc lén trái phép.
Hướng dẫn xác thực chữ ký số PDF qua 3 bước đơn giản
Việc kiểm tra tính xác thực của bất kỳ tệp PDF có chữ ký số nào chỉ mất vài giây với bộ công cụ trực tuyến của AZ2PDF. Bạn không cần cài đặt phần mềm rườm rà, không cần tạo tài khoản và không phải nhập thông tin thanh toán. Dưới đây là 3 bước thực hiện:
Bước 1: Tải tài liệu đã ký lên hệ thống
Truy cập công cụ Xác thực Chữ ký trên trình duyệt web của bạn trên Mac, Windows, Linux, iOS hoặc Android. Kéo và thả file PDF đã ký vào vùng tải lên, hoặc nhấp để chọn tệp từ bộ nhớ thiết bị. Nền tảng AZ2PDF hoàn toàn miễn phí, hỗ trợ tài liệu pháp lý dung lượng lớn và không giới hạn lượt kiểm tra.
Bước 2: Tùy chọn thẩm định chứng chỉ nội bộ
Nếu tài liệu của bạn được ký bằng các chứng chỉ thương mại hoặc chứng chỉ số quốc gia phổ biến (như DocuSign, Adobe Sign, chữ ký số token VNPT, Viettel, FPT, CMC...), việc xác thực chuỗi tin cậy diễn ra hoàn toàn tự động. Nếu tài liệu dùng chứng chỉ thuộc mạng nội bộ doanh nghiệp, bạn có thể tùy chọn tải lên tệp chứng thư số phát hành (.cer, .crt hoặc .pem) để làm điểm neo tin cậy cục bộ.
Bước 3: Xem báo cáo điều tra mật mã chi tiết
Động cơ phân tích sẽ xử lý phong bì mật mã trong vùng nhớ RAM cô lập và xuất ra báo cáo toàn diện về tính xác thực của tài liệu:
- Trạng thái toàn vẹn tài liệu: Xác nhận mã băm có trùng khớp hay không và chứng minh không có thay đổi trái phép nào diễn ra sau thời điểm ký.
- Danh tính người ký: Hiển thị đầy đủ Tên người ký (Common Name), cơ quan, phòng ban và địa chỉ email đã đăng ký.
- Thông tin cơ quan phát hành chứng chỉ: Cung cấp tên đơn vị chứng thực (CA), số sê-ri chứng thư số dưới dạng hex và độ dài khóa mật mã (như RSA 2048-bit hoặc 4096-bit).
- Mốc thời gian ký số: Làm rõ thời điểm ký được xác thực bởi cơ quan dấu thời gian độc lập RFC 3161 TSA hay chỉ lấy từ đồng hồ hệ thống cục bộ.
- Trạng thái thu hồi chứng chỉ: Kiểm tra chứng thư số có bị thu hồi hay hủy bỏ hay không thông qua giao thức OCSP hoặc Danh sách Thu hồi Chứng chỉ (CRL).
Để ngăn chặn việc chỉnh sửa trái phép và khóa quyền truy cập trước khi chia sẻ tài liệu đã xác thực, bạn có thể bảo vệ và đặt mật khẩu cho file PDF.
Xử lý nhanh các cảnh báo thường gặp khi kiểm tra chữ ký PDF
Khi kiểm tra chữ ký số, các phần mềm đọc tài liệu thường đưa ra những thông báo cảnh báo phức tạp. Dưới đây là ý nghĩa thực tế của từng cảnh báo và hướng xử lý phù hợp:
1. Trạng thái chữ ký không xác định (Signature validity is unknown)
Đây là cảnh báo phổ biến nhất trong thẩm định văn bản điện tử. Thông báo này không có nghĩa là tài liệu bị giả mạo. Nó chỉ cho biết phép toán mật mã học hoàn toàn toàn vẹn và văn bản không bị sửa đổi, nhưng cơ quan chứng thực cấp chứng thư cho người ký hiện chưa nằm trong danh sách các nhà cung cấp tin cậy mặc định của phần mềm đọc. Việc kiểm tra thông tin chi tiết chứng chỉ sẽ làm rõ tổ chức cấp phép có hợp lệ hay không.
2. Tài liệu đã bị thay đổi sau khi ký (Document has been altered or modified)
Đây là cảnh báo an ninh ở mức nguy hiểm cao nhất. Cảnh báo này chỉ ra rằng mã băm nhị phân tính toán trên toàn bộ tài liệu không còn trùng khớp với mã băm mã hóa trong phong bì chữ ký. Điều này xảy ra khi ai đó chỉnh sửa văn bản, trích xuất trang, lưu lại qua phần mềm chuyển đổi không tương thích hoặc chèn các chú thích trái phép. Bạn cần coi tài liệu này là không đáng tin cậy và yêu cầu đối tác gửi lại bản gốc nguyên bản.
3. Chứng chỉ của người ký đã hết hạn (Signer certificate has expired)
Thông báo này cho biết thời hạn hiệu lực được cấp của chứng chỉ đã kết thúc. Nếu tài liệu có nhúng dấu thời gian tin cậy RFC 3161 chứng minh chữ ký được tạo ra trước thời điểm hết hạn, chữ ký vẫn bảo lưu đầy đủ hiệu lực pháp lý. Nếu không có dấu thời gian tin cậy độc lập, chữ ký không thể chứng minh một cách tuyệt đối rằng nó được thực hiện trước ngày hết hạn.
4. Không thể hoàn thành kiểm tra thu hồi chứng chỉ (Revocation check could not be completed)
Cảnh báo xuất hiện khi công cụ kiểm tra không thể kết nối tới máy chủ OCSP hoặc máy chủ danh sách thu hồi CRL của tổ chức phát hành qua mạng internet (thường do tường lửa doanh nghiệp hoặc làm việc ngoại tuyến). Trong môi trường doanh nghiệp, đây là lỗi mạng tạm thời chứ không phải bằng chứng chứng chỉ bị gian lận.
Quyền riêng tư và tuân thủ: Kiến trúc không lưu dữ liệu cho tài liệu pháp lý & tài chính
Các tài liệu cần xác thực chữ ký số hầu như luôn chứa các giao dịch nhạy cảm tối mật: hợp đồng sáp nhập doanh nghiệp, thỏa thuận bảo mật NDA, hồ sơ nhân sự cấp cao, hồ sơ đấu thầu hoặc tài liệu kê khai thuế tài chính.
Nhiều trang web chuyển đổi thông thường chuyển tài liệu đã tải lên vào các cụm máy chủ đám mây không được kiểm soát, nơi hợp đồng cơ mật có thể lưu lại trên ổ đĩa bên thứ ba nhiều ngày liền. Việc truyền các tệp tin cơ mật này ra ngoài tạo ra những rủi ro vi phạm tuân thủ nghiêm trọng theo quy định bảo vệ dữ liệu GDPR Điều 32, tiêu chuẩn bảo mật tài chính và các quy định bí mật giữa luật sư và khách hàng.
Đó là lý do AZ2PDF được thiết kế từ nền tảng theo mô hình bảo mật Không Lưu Dữ Liệu (Zero Data Retention) nghiêm ngặt:
- Thực thi thuần túy trong bộ nhớ RAM tạm thời: Tài liệu chỉ được tiếp nhận vào các bộ đệm RAM khả biến trong khoảnh khắc tính toán mã băm mật mã và giải mã chuỗi PKIX. Tệp của bạn tuyệt đối không bao giờ bị ghi vào ổ đĩa lưu trữ vĩnh viễn hay cơ sở dữ liệu.
- Tự động xóa bộ nhớ sau 5 phút: Một tiến trình daemon ngầm chuyên trách liên tục giám sát, giải phóng và hủy sạch toàn bộ dữ liệu phiên làm việc trong vòng 5 phút sau khi xác thực xong.
- Tuyệt đối không thu thập dữ liệu: AZ2PDF không bao giờ đọc trộm, lưu trữ, phân tích hay chia sẻ dữ liệu kinh doanh của bạn, và tài liệu của bạn tuyệt đối không bị dùng làm dữ liệu huấn luyện cho bất kỳ mô hình trí tuệ nhân tạo nào.
Thẩm định hợp đồng doanh nghiệp với sự an tâm pháp lý cao nhất thông qua nền tảng tài liệu bảo mật AZ2PDF, nơi việc giải mã mật mã diễn ra tức thì mà không lo ngại rò rỉ dữ liệu.
❓ Câu Hỏi Thường Gặp
Có. Công cụ Xác thực Chữ ký PDF của AZ2PDF phân tích phong bì mật mã PKCS#7, đối soát mã băm SHA-256 trên mảng ByteRange và thẩm định chuỗi chứng chỉ X.509 trực tiếp trên trình duyệt hoàn toàn miễn phí, không yêu cầu thuê bao trả phí hay đăng ký tài khoản.
Bài Viết Cùng Chủ Đề Liên Quan
Khám phá các kỹ thuật tổ chức trang và quản lý tài liệu PDF chuyên nghiệp.
Cách làm sạch file PDF và xóa siêu dữ liệu ẩn (Miễn phí & Bảo mật)
Hướng dẫn làm sạch file PDF, xóa thông tin tác giả ngầm, lịch sử sửa đổi, tọa độ GPS và macro JavaScript nguy hiểm trực tuyến. Miễn phí 100% và bảo mật.

Cách đặt mật khẩu bảo vệ file PDF miễn phí (Mã hóa chuẩn quân sự AES-256)
Hướng dẫn cách đặt mật khẩu và mã hóa file PDF trực tuyến miễn phí bằng chuẩn mã hóa AES-256 cấp ngân hàng. Bảo vệ hợp đồng, sao kê lương tuyệt đối an toàn.

Cách mở khóa và xóa mật khẩu file PDF trực tuyến (Gỡ bảo vệ vĩnh viễn)
Hướng dẫn cách mở khóa và xóa mật khẩu bảo vệ file PDF trực tuyến miễn phí. Giải mã quyền in ấn, sao chép văn bản an toàn, không watermark, bảo mật tuyệt đối.
Cách che xóa vĩnh viễn thông tin nhạy cảm trong PDF miễn phí
Hướng dẫn che xóa vĩnh viễn thông tin nhạy cảm, số CCCD, tài khoản ngân hàng trong file PDF trực tuyến miễn phí. Hủy byte dữ liệu nhị phân không thể phục hồi.
Cách tự động che thông tin nhạy cảm trong PDF miễn phí (Làm sạch PII)
Hướng dẫn tự động che xóa thông tin nhạy cảm PII, số CCCD, thẻ tín dụng, email trong file PDF miễn phí. Nhận diện biểu thức chính quy siêu tốc, không rò rỉ dữ liệu.
Cách so sánh hai file PDF tìm điểm khác biệt trực tuyến miễn phí (chuẩn xác & bảo mật)
Hướng dẫn so sánh hai file PDF trực tuyến miễn phí. Phát hiện từng thay đổi câu chữ, điều khoản hợp đồng và sai lệch bố cục bằng trực quan mà không cần Adobe Acrobat.