Slik verifiserer du digital signatur i PDF gratis (uten Acrobat)
Direkte Svar & Hovedpunkter
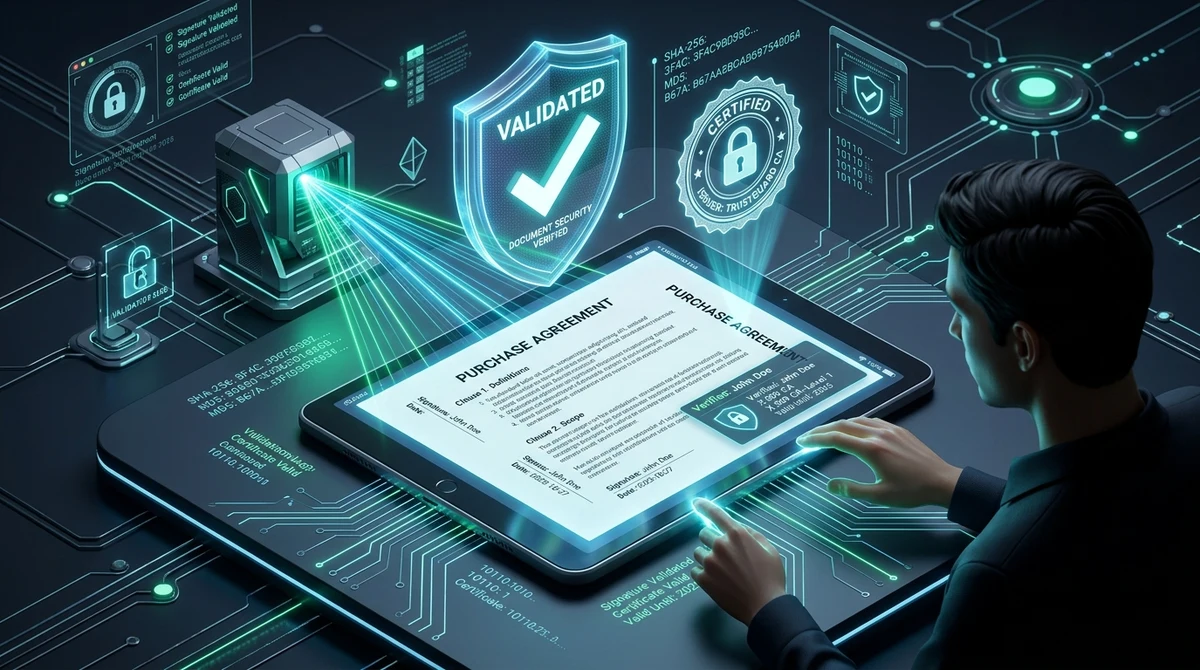
For å verifisere en digital PDF-signatur gratis uten Adobe Acrobat, kan du bruke AZ2PDFs verktøy for signaturverifisering. Det inspiserer PKCS#7-kryptografiske konvolutter, sjekker SHA-256 ByteRange-hasher mot manipulering og validerer X.509-sertifikatkjeden mot godkjente utstedere.
- Ingen betalt programvare nødvendig: Du trenger ikke et kostbart Adobe Acrobat-abonnement for å bekrefte at en signert kontrakt eller faktura er ekte.
- Kryptografisk integritetssjekk: Analyserer den interne ByteRange-tabellen og hasher for å oppdage om en eneste byte er endret etter signering.
- Gransking av sertifikatkjede: Validerer underskriverens identitet, utsteder (CA), serienummer og tilbakekallingsstatus via OCSP/CRL.
- Fullstendig null-lagring (Zero-Retention): Filer behandles utelukkende i flyktig RAM-minne og slettes permanent etter 5 minutter.
Digitale signaturer vs. skannede stempler: Hvorfor visuelt utseende ikke beviser noe
Når du mottar en ansettelsesavtale, leverandørkontrakt, rettslig avgjørelse eller faktura på e-post, hvordan kan du være sikker på at filen er ekte og uendret? Mange ser bare nederst på siste side, ser en håndskrevet underskrift eller et offisielt firmastempel og antar at dokumentet er bindende.
I digital dokumentetterforskning beviser det visuelle bildet nesten ingenting. En vanlig elektronisk signatur (som et bilde av en signatur eller en strek tegnet med musen) er bare et overfladisk bildelag. Hvem som helst med et enkelt tegneprogram kan kopiere det stempelet, lime det inn på en falsk faktura og endre kontonummeret uten synlige spor.
En ekte kryptografisk digital signatur opererer derimot på binært nivå i henhold til den internasjonale ISO 32000-standarden og PAdES-spesifikasjonene. I stedet for en illustrasjon binder den et sertifisert offentlig nøkkelsertifikat direkte til den nøyaktige bytestrømmen i filen. Hvis noen endrer et eneste tegn eller dato etter at signaturen ble satt, brytes den matematiske forseglingen umiddelbart.
Lenge krevde kontroll av slike signaturer dyre programmer som Adobe Acrobat Pro med høye månedlige kostnader. For privatpersoner og bedrifter som bare skal sjekke gyldigheten til inngåtte avtaler, er disse kostnadene unødvendige. I dag tilbyr moderne webplattformer rask og uavhengig signaturverifisering helt gratis.
Bekreft den juridiske gyldigheten av avtaler med AZ2PDF Verifiser signatur-verktøy. Det sjekker X.509-sertifikater, bekrefter tidsstempelmyndigheter og beviser at filen ikke er endret.
Slik fungerer verifisering av PDF-signaturer: ByteRange-hasher og ISO 32000
For å forstå hvorfor kryptografiske signaturer ikke kan forfalskes, må man se på den binære oppbygningen av en signert PDF. Når et sertifikat legges til, utfører programmet et avansert kryptografisk håndtrykk via offentlig nøkkelinfrastruktur (PKI):
1. Definisjon av ByteRange-tabellen
I PDF-filens objektstruktur inneholder signaturordboken (/Sig) et nøkkelfelt kalt /ByteRange. Dette er en tabell med fire heltall som angir to par med byte-posisjoner og lengder: [offset1, length1, offset2, length2].
Det første paret dekker fra filens første byte til like før signaturblokken starter. Det andre paret dekker fra slutten av signaturblokken til den aller siste byten i filen. Området imellom inneholder nøkkelen /Contents, som lagrer den binære PKCS#7- eller CMS-signaturen i heksadesimalt format.
2. Beregning av kryptografisk hashverdi
Før signering beregner programmet en enveis hash (som regel SHA-256) over alle bytes spesifisert i ByteRange. Dette genererer et unikt digitalt fingeravtrykk som representerer dokumentets eksakte tilstand.
Underskriverens private nøkkel krypterer denne hashverdien. Siden bare den rettmessige eieren har den private nøkkelen, kan denne blokken bare dekrypteres med den tilhørende offentlige nøkkelen. Under kontrollen beregner motoren SHA-256-hashen på nytt over filens ByteRange og sammenligner med hashen fra signaturen.
Dersom begge samsvarer perfekt, er dokumentet beviselig uendret. Hvis så mye som en bokstav er endret, vil hashene avvike og verktøyet varsler om manipulering.
Tillitskjeder for sertifikater og PKIX-stivalidering forklart
Å bevise at et dokument er uendret er bare halve oppgaven. Den andre halvparten er å avklare hvem som faktisk har signert og om utstederen er pålitelig.
Digitale PDF-signaturer bygger på X.509 offentlige nøkkelsertifikater. For å etablere tillit bygger motoren en hierarkisk sertifikatkjede via PKIX-validering:
- Sluttsertifikatet (Underskriver): Identifiserer personen eller selskapet som signerte filen. Inneholder navn (CN), organisasjon, e-postadresse og offentlig nøkkel.
- Mellomliggende sertifikatutsteder (Intermediate CA): Store tillitssentre bruker ikke sin rot-nøkkel direkte på daglige dokumenter for å beskytte den. De delegerer signeringen til mellomliggende sertifikater.
- Rotsertifikatutsteder (Root CA - Tillitsanker): Toppen av kjeden. For at signaturen skal godtas automatisk, må denne rotsertifikatautoriteten være oppført i anerkjente lister som Adobe Approved Trust List (AATL) eller EUTL.
Bruker en virksomhet interne sertifikater, kan vanlige lesere vise en advarsel. I AZ2PDF kan du laste inn organisasjonens rotsertifikat direkte i økten for å validere interne signaturer uten å endre lokale innstillinger.
Hvorfor tidsstempler er avgjørende: RFC 3161-tokens og langtidsvalidering (LTV)
Et av de mest sårbare punktene ved enkle signaturer er tidsangivelsen. I enkle oppsett henter programvaren bare klokkeslettet fra PC-en til underskriveren.
Å stole på en lokal datamaskin medfører risiko: en part kan stille klokken tilbake for å signere en utløpt kontrakt. Dessuten utløper sertifikater etter 1 til 3 år. Hvis du kontrollerer en 5 år gammel kontrakt med utløpt sertifikat, hvordan beviser du at det var gyldig da signaturen ble satt?
1. Uavhengige tidsstempler etter RFC 3161 (TSA)
For å sikre uomtvistelig bevis inneholder profesjonelle dokumenter en RFC 3161 Time-Stamp Token (TST). Ved signering sendes dokumenthashen til en uavhengig tidsstempelmyndighet (TSA). TSA kobler hashen til et atomur, signerer den og bygger den inn i filen.
2. Aktivering av langtidsvalidering (PAdES-LTV)
Med et RFC 3161-tidsstempel oppnår signaturen langtidsvalidering (LTV). Selv om sertifikatet utløper senere, vurderes signaturen ut fra tidspunktet den ble satt. Siden tidsstempelet beviser at signaturen skjedde mens sertifikatet var gyldig, forblir dokumentet rettskraftig i flere tiår fremover.
Etter å ha verifisert underskriverne kan du også sikre konfidensielt innhold med robust AES-256-kryptering for å hindre uautorisert innsyn.
Slik verifiserer du en signert PDF i 3 enkle trinn gratis
Det tar bare noen sekunder å sjekke en digitalt signert PDF med AZ2PDFs nettverktøy. Du trenger ingen nedlastinger, kontoer eller betalingskort:
Trinn 1: Last opp det signerte dokumentet
Åpne verktøyet Verifiser signatur i en nettleser på Mac, Windows, Linux, iOS eller Android. Dra og slipp den signerte PDF-filen inn i opplastingsfeltet eller velg den fra enheten. AZ2PDF er helt gratis og støtter store saksdokumenter.
Trinn 2: Valgfri kontroll mot eget sertifikat
Er filen signert med vanlige løsninger (som DocuSign, Adobe Sign eller BankID-tjenester), sjekkes tillitskjeden automatisk. Ved bruk av interne bedriftssertifikater kan du laste opp sertifikatfilen (.cer, .crt eller .pem) som tillitsanker.
Trinn 3: Les av den tekniske rapporten
Valideringsmotoren undersøker signaturen i isolert minne og viser et ryddig resultat:
- Integritetsstatus: Bekrefter at hashen matcher og viser at ingen endringer har skjedd etter signering.
- Underskrivers identitet: Viser registrert navn (Common Name), organisasjon og e-post.
- Sertifikatutsteder: Oppgir utstedende CA, serienummer og nøkkelstørrelse (f.eks. RSA 2048 eller 4096 bit).
- Tidsstempel: Avklarer om tidspunktet er bekreftet av en RFC 3161 TSA eller hentet fra den lokale PC-klokken.
- Tilbakekallingsstatus: Sjekker om sertifikatet er opphevet via OCSP eller sperrelister (CRL).
For å forhindre uautoriserte endringer og låse tillatelser før du deler verifiserte filer, kan du beskytte PDF med passord og kryptering.
Hurtigløsninger for vanlige advarsler ved signatursjekk
PDF-lesere viser ofte tekniske meldinger ved åpning av signerte dokumenter. Her er hva de egentlig betyr:
1. Signaturens gyldighet er ukjent (Signature validity is unknown)
Dette er den vanligste meldingen. Den betyr ikke at filen er forfalsket, men at signaturen er intakt mens utstederen av sertifikatet ikke finnes i listen over forhåndsinstallerte tiltrodde kilder i din PDF-leser.
2. Dokumentet er endret etter signering (Document altered or modified)
En alvorlig sikkerhetsadvarsel. Den beregnede hashen stemmer ikke lenger overens med signaturen. Dette skjer dersom tekst er redigert, sider er slettet eller uautoriserte merknader er lagt til. Dokumentet må regnes som ugyldig.
3. Underskriverens sertifikat er utløpt (Signer certificate expired)
Viser at sertifikatets gyldighetstid er overskredet. Dersom filen har et pålitelig RFC 3161-tidsstempel som beviser at signeringen skjedde før utløpsdatoen, forblir dokumentet rettskraftig.
4. Kunne ikke kontrollere tilbakekalling (Revocation check failed)
Oppstår dersom systemet ikke får kontakt med utstederens OCSP- eller CRL-servere over internett (for eksempel bak strenge brannmurer). Det skyldes som regel en forbigående nettverksblokkering.
Personvern og etterlevelse: Null datalagring for juridiske og økonomiske filer
Filer som krever signatursjekk inneholder nesten alltid taushetsbelagte opplysninger: oppkjøpsavtaler, taushetserklæringer (NDA), ansettelseskontrakter eller skattedokumenter.
Mange tradisjonelle nettjenester lagrer filer på eksterne skyservere i flere dager, noe som kan bryte med GDPR artikkel 32 og lovpålagt taushetsplikt.
Derfor er AZ2PDF bygget med et strengt Zero Data Retention-prinsipp:
- Kjøring i flyktig RAM-minne: Filer mottas i midlertidige minnebuffere kun under hash-beregningen og lagres aldri på faste disker eller i databaser.
- Automatisk sletting etter 5 minutter: En bakgrunnsprosess fjerner og overskriver alle midlertidige sesjonsdata senest 5 minutter etter at sjekken er fullført.
- Ingen datainnsamling eller AI-trening: AZ2PDF verken leser, lagrer eller deler dokumentinnholdet ditt, og dataene brukes aldri til å trene kunstig intelligens.
Sjekk forretningsavtaler med trygghet gjennom AZ2PDF sikker dokumentplattform, der analysen foregår helt privat uten risiko for lekkasjer.
❓ Ofte Stilte Spørsmål (FAQ)
Ja. AZ2PDFs verktøy analyserer PKCS#7-konvolutter, beregner SHA-256-hasher over ByteRange og undersøker X.509-sertifikater direkte i nettleseren helt gratis og uten registrering.
Relaterte Artikler om Emnet
Lær mer om profesjonell sideorganisering og dokumenthåndtering.
Rens PDF-filer og slett skjulte metadata (Gratis og Sikkert)
Lær hvordan du renser PDF-filer ved å fjerne usynlige forfatterdata, revisjonshistorikk, GPS-tagger og JavaScript-makroer på nett. 100% privat og sikkert.

Hvordan passordbeskytte PDF gratis (Militær AES-256-kryptering)
Lær hvordan du krypterer og passordbeskytter PDF-filer gratis på nett med militær AES-256-standard. Sikre konfidensielle kontrakter og lønnsslipper uten vannmerke.

Låse opp passordbeskyttet PDF på nett (Fjerne sikkerhet permanent)
Lær hvordan du fjerner passord og tillatelsesbegrensninger fra autoriserte PDF-filer gratis på nett. Sikker dekryptering i RAM uten vannmerker.
Slik sladder du sensitiv informasjon i PDF permanent og gratis (Ekte sladding)
Lær hvordan du sladder og sletter hemmelig tekst, fødselsnummer og bankkontoer i PDF-filer på nett gratis. Permanent fjerning av bytestrømmer uten Acrobat.
Slik sladder du sensitiv informasjon i PDF automatisk og gratis (PII-fjerning)
Lær hvordan du automatisk sladder fødselsnumre, kredittkort og e-postadresser i PDF-dokumenter gratis. Rask mønstergjenkjenning uten datalekkasjer.
Hvordan sammenligne to PDF-filer for å finne forskjeller på nett (gratis og trygt)
Lær hvordan du sammenligner to PDF-dokumenter på nett gratis. Oppdag tekstendringer, klausuljusteringer og visuelle layoutforskjeller uten Adobe Acrobat.