Sådan verificerer du digital signatur i PDF gratis (uden Acrobat)
Direkte Svar & Vigtigste Pointer
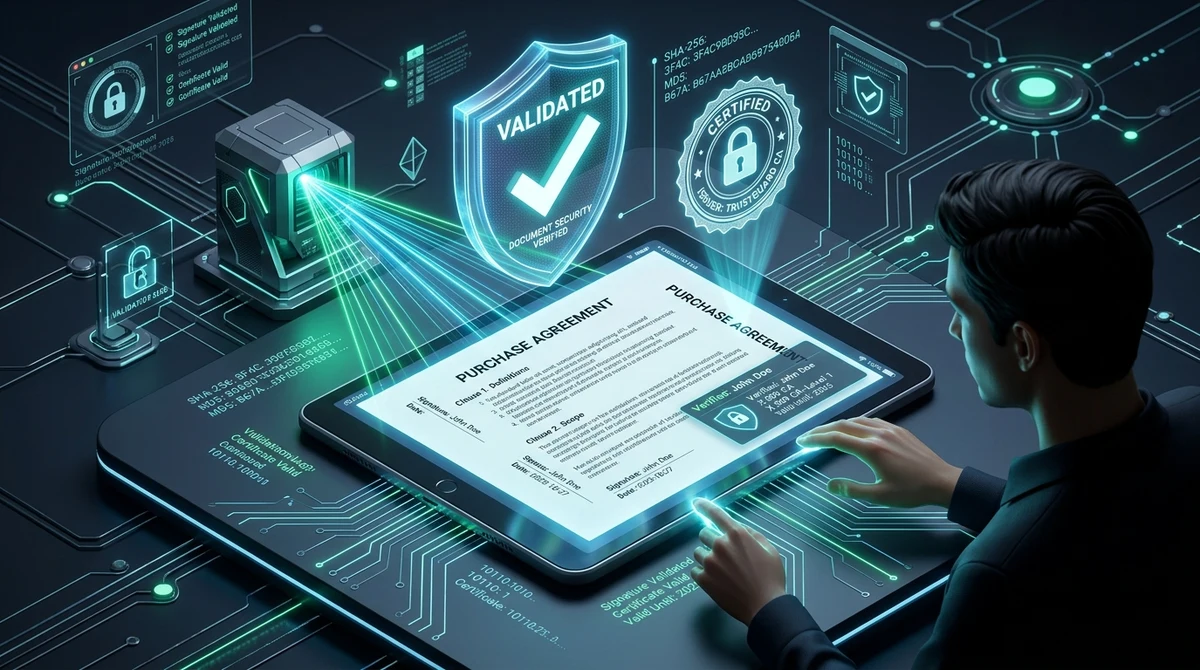
For at verificere en digital PDF-signatur gratis uden Adobe Acrobat kan du bruge AZ2PDFs værktøj til signaturverifikation. Det analyserer PKCS#7-kuverter, kontrollerer SHA-256 ByteRange-hashes for manipulation og validerer X.509-certifikatkæden mod anerkendte nøglecentre.
- Ingen betalt software nødvendig: Du behøver ikke et dyrt Adobe Acrobat-abonnement for at bekræfte, at en underskrevet kontrakt eller faktura er ægte.
- Kryptografisk integritetstjek: Undersøger den interne ByteRange-tabel og hashes for at opdage, om en enkelt byte er blevet ændret efter underskrivelsen.
- Gennemgang af certifikatkæde: Validerer underskriverens identitet, udstedende myndighed (CA), serienummer og tilbagekaldelsesstatus via OCSP/CRL.
- Streng nul-datalagring (Zero-Retention): Filer behandles udelukkende i flygtig RAM-hukommelse og slettes permanent efter 5 minutter.
Digitale signaturer vs. scannede stempler: Hvorfor det visuelle udseende intet beviser
Når du modtager en ansættelseskontrakt, leverandøraftale, retsafgørelse eller faktura via e-mail, hvordan sikrer du dig så, at filen er ægte og ikke ændret? Mange kigger blot i bunden af sidste side, ser en håndskrevet underskrift eller et officielt firmastempel og antager, at dokumentet er juridisk gyldigt.
Inden for digital efterforskning beviser det visuelle udtryk stort set intet. En almindelig elektronisk signatur (som et scannet billede af en underskrift eller en streg tegnet på en skærm) er blot et overfladisk billedlag på dokumentet. Enhver med et simpelt tegneprogram kan kopiere det billede, indsætte det på en falsk faktura og ændre bankoplysningerne uden at efterlade synlige spor.
En ægte kryptografisk digital signatur arbejder derimod på binært niveau under den internationale ISO 32000-standard og europæiske PAdES-krav. I stedet for en dekorativ tegning knytter den et certificeret offentligt nøglecertifikat direkte til filens nøjagtige bytestrøm. Hvis en uautoriseret part ændrer så meget som et komma eller en dato efter signeringen, brydes den matematiske forsegling med det samme.
Længe krævede kontrol af sådanne signaturer programmer som Adobe Acrobat Pro med høje abonnementspriser. For privatpersoner, revisorer og advokater, der blot skal kontrollere modtagne aftaler, er disse udgifter unødvendige. I dag tilbyder moderne webplatforme hurtig og uafhængig signaturverifikation helt gratis.
Bekræft gyldigheden af dine aftaler med AZ2PDF Verificer signatur-værktøj. Det gennemgår X.509-certifikatkæder, verificerer tidsstempler og dokumenterer, at filen ikke er manipuleret.
Sådan fungerer verificering af PDF-signaturer: ByteRange-hashes og ISO 32000
For at forstå, hvorfor kryptografiske signaturer ikke kan forfalskes, skal man se på den binære struktur i en signeret PDF. Ved signering anvender programmet en avanceret kryptografisk protokol baseret på offentlig nøgleinfrastruktur (PKI):
1. Definition af ByteRange-tabellen
I PDF-filens objektstruktur indeholder signaturordbogen (/Sig) et centralt felt ved navn /ByteRange. Det er et array bestående af fire heltal, som angiver to par af byte-forskydninger og længder: [offset1, length1, offset2, length2].
Det første par dækker fra filens allerførste byte indtil starten på signaturblokken. Det andet par dækker fra slutningen af signaturblokken til den sidste byte i filen. Området imellem udgøres af nøglen /Contents, som rummer den binære PKCS#7- eller CMS-signaturbeholder i heksadecimal form.
2. Beregning af kryptografisk hashværdi
Før underskrivelsen beregner softwaren en envejs hash (typisk SHA-256) over samtlige bytes angivet i ByteRange. Dette skaber et unikt digitalt fingeraftryk, der repræsenterer dokumentets præcise tilstand.
Underskriverens private nøgle krypterer dette sammendrag. Da kun den legitime ejer råder over den private nøgle, kan denne blok udelukkende dekrypteres med den tilhørende offentlige nøgle. Ved kontrol beregner valideringsmotoren på ny SHA-256-hashen over dokumentets ByteRange og sammenholder med den dekrypterede hash fra signaturen.
Hvis de to værdier matcher fuldstændigt, er dokumentet beviseligt uændret. Er blot et enkelt tegn ændret, vil hashene afvige, og værktøjet advarer straks om manipulation.
Certifikattillidskæder og PKIX-stivalidering forklaret
At påvise, at dokumentet ikke er ændret, er kun den første del af kontrollen. Den anden del besvarer det juridiske spørgsmål: hvem har reelt underskrevet, og er udstederen troværdig?
Digitale PDF-signaturer benytter X.509 offentlige nøglecertifikater. For at etablere tillid danner motoren en hierarkisk certifikatkæde efter PKIX-valideringsmodellen:
- Slutcertifikatet (Underskriver): Identificerer direkte den person eller virksomhed, der har signeret filen. Det rummer almindeligt navn (CN), organisation, e-mailadresse og offentlig nøgle.
- Mellemliggende certifikatmyndighed (Intermediate CA): Store tillidscentre anvender ikke deres rodnøgle direkte på almindelige dokumenter for at beskytte den mod netværksangreb. De udsteder mellemliggende certifikater i stedet.
- Rodcertifikatmyndighed (Root CA - Tillidsanker): Toppen af hierarkiet. For at en signatur kan anerkendes automatisk, skal denne Root CA indgå i anerkendte tillidslister som Adobe Approved Trust List (AATL) eller EUTL.
Bruger en virksomhed interne certifikater, kan standardlæsere vise en advarsel. I AZ2PDF kan du tilføje organisationens rodcertifikat direkte i sessionen for at validere interne signaturer uden lokal installation.
Hvorfor tidsstempler er afgørende: RFC 3161-tokens og langtidsvalidering (LTV)
Et af de mest sårbare elementer ved simple signaturer er tidsangivelsen. I basale arbejdsgange aflæser programmet blot klokkeslættet fra underskriverens lokale computerur.
At stole på et lokalt computerur udgør en juridisk risiko: en part kan bevidst stille uret tilbage og underskrive en udløbet aftale. Desuden udløber certifikater efter 1 til 3 år. Hvis du kontrollerer en 5 år gammel kontrakt med et udløbet certifikat, hvordan dokumenterer du så, at certifikatet var gyldigt på underskrivelsestidspunktet?
1. Uafhængige tidsstempler efter RFC 3161 (TSA)
For at sikre uomtvistelig dokumentation forsynes vigtige dokumenter med et RFC 3161 Time-Stamp Token (TST). Ved signering sendes dokumentets hash til en uafhængig tidsstempelmyndighed (TSA). TSA forbinder hashen med et atomur, signerer tokenet og integrerer det i filen.
2. Aktivering af langtidsvalidering (PAdES-LTV)
Med et RFC 3161-tidsstempel opnår signaturen langtidsvalidering (LTV). Selv hvis certifikatet udløber år senere, vurderes gyldigheden ud fra underskrivelsestidspunktet. Da tidsstemplet beviser, at underskrivelsen skete mens certifikatet var aktivt, bevarer dokumentet sin retsvirkning i årtier fremover.
Efter at have verificeret underskrivernes identitet kan du også anvende robust AES-256-kryptering for at beskytte fortrolige aftaler mod uvedkommende blikke.
Sådan verificerer du en signeret PDF i 3 enkle trin gratis
Det tager kun få sekunder at kontrollere en digitalt signeret PDF med AZ2PDFs webværktøjer. Der kræves ingen installationer, konti eller betalingsoplysninger:
Trin 1: Upload det signerede dokument
Åbn værktøjet Verificer signatur i enhver browser på Mac, Windows, Linux, iOS eller Android. Træk og slip den signerede PDF-fil over i uploadfeltet, eller vælg den fra enheden. AZ2PDF er 100 % gratis og kan håndtere store sagsakter uden begrænsninger.
Trin 2: Valgfri kontrol mod brugerdefineret certifikat
Er filen signeret med almindelige erhvervscertifikater (f.eks. MitID Erhverv, DocuSign eller Adobe Sign), sker kontrollen automatisk. Ved interne firmacertifikater kan du uploade certifikatfilen (.cer, .crt eller .pem) som lokalt tillidsanker.
Trin 3: Gennemse den tekniske rapport
Valideringsmotoren gennemgår signaturen i isoleret hukommelse og præsenterer et udførligt resultat:
- Dokumentets integritet: Bekræfter om hashen matcher og beviser fraværet af efterfølgende ændringer.
- Underskrivers identitet: Viser almindeligt navn (CN), organisation, afdeling og e-mailadresse.
- Certifikatmyndighed: Angiver udstedende CA, serienummer og nøglelængde (f.eks. RSA 2048 eller 4096 bit).
- Tidsstempel: Oplyser om tidspunktet er bekræftet af en RFC 3161 TSA eller baseret på lokalt systemur.
- Tilbagekaldelsesstatus: Undersøger om certifikatet er annulleret via OCSP eller spærrelister (CRL).
For at forhindre uautoriserede ændringer og låse tilladelser før deling af verificerede filer, kan du beskytte PDF med adgangskode og kryptering.
Hurtige løsninger på almindelige advarsler ved signaturtjek
PDF-læsere viser ofte tekniske meddelelser ved åbning af signerede filer. Her er hvad de betyder:
1. Signaturens gyldighed er ukendt (Signature validity is unknown)
Den mest udbredte melding. Det betyder ikke, at dokumentet er uægte, men blot at beregningen er intakt, mens den udstedende certifikatmyndighed ikke findes i den lokale tillidsliste i dit visningsprogram.
2. Dokumentet er blevet ændret efter signering (Document altered or modified)
En alvorlig advarsel. Den genberegnede hash matcher ikke længere signaturen. Dette sker, hvis teksten er rettet, sider slettet eller ikke-godkendte noter tilføjet. Dokumentet skal afvises som ugyldigt.
3. Underskriverens certifikat er udløbet (Signer certificate expired)
Angiver, at certifikatets gyldighedsperiode er overskredet. Indeholder filen et pålideligt RFC 3161-tidsstempel, der beviser, at signeringen skete før udløbsdatoen, er dokumentet fortsat juridisk gyldigt.
4. Kontrol af tilbagekaldelse mislykkedes (Revocation check failed)
Opstår, hvis valideringsprogrammet ikke kan opnå forbindelse til CA-serverne over internettet (f.eks. ved strenge firewalls eller offlinesituationer). Det skyldes oftest en midlertidig netværksspærring.
Privatliv og compliance: Nul datalagring for juridiske og finansielle dokumenter
Filer med digitale signaturer indeholder næsten altid fortrolige virksomhedsoplysninger: overtagelsesaftaler, NDA'er, ansættelseskontrakter eller regnskabsdokumenter.
Mange traditionelle webtjenester gemmer overførte filer på eksterne servere i dagevis, hvilket risikerer at overtræde GDPR artikel 32 og gældende tavshedspligt.
Derfor er AZ2PDF udviklet efter et konsekvent Zero Data Retention-princip:
- Kørsel udelukkende i flygtig RAM-hukommelse: Filer indlæses kun i hukommelsesbuffere under selve beregningen og gemmes aldrig på harddiske eller i databaser.
- Automatisk sletning efter 5 minutter: En baggrundstjeneste overvåger og sletter permanent alle midlertidige data senest 5 minutter efter analysen.
- Ingen datamining eller AI-træning: AZ2PDF læser, gemmer eller deler ikke dine dokumenter, og dine data bruges aldrig til at træne kunstig intelligens.
Valider forretningsaftaler med ro i sindet via AZ2PDF sikker dokumentplatform, hvor analysen foregår beskyttet uden risiko for lækager.
❓ Ofte Stillede Spørgsmål (FAQ)
Ja. AZ2PDFs værktøj analyserer PKCS#7-beholdere, beregner SHA-256-hashes over ByteRange og gennemgår X.509-certifikatkæder direkte i browseren, gratis og uden brugeroprettelse.
Relaterede Artikler om Emnet
Få mere viden om professionel sideorganisering og dokumenthåndtering.
Rens PDF-filer og slet skjulte metadata (Gratis og Sikkert)
Lær hvordan du renser PDF-filer ved at fjerne usynlige forfatterdata, versionshistorik, GPS-tags og JavaScript-makroer online. 100% privat og gratis.

Sådan adgangskodebeskytter du en PDF gratis (Militær AES-256-kryptering)
Lær hvordan du krypterer og adgangskodebeskytter PDF-filer gratis online med militær AES-256-kryptering. Beskyt fortrolige kontrakter og lønsedler uden vandmærker.

Lås adgangskodebeskyttet PDF op online (Fjern sikkerhed permanent)
Lær hvordan du fjerner adgangskoder og tilladelsesbegrænsninger fra autoriserede PDF-filer gratis online. Sikker dekryptering i RAM uden vandmærker.
Sådan overstreger du fortrolige oplysninger i PDF permanent og gratis (Ægte overstregning)
Lær hvordan du permanent overstreger og sletter hemmelig tekst, CPR-numre og bankoplysninger i PDF online gratis. Uigenkaldelig sletning uden Adobe Acrobat.
Sådan overstreger du fortrolige oplysninger i PDF automatisk og gratis (PII-sletning)
Lær hvordan du automatisk overstreger og sletter personnumre, betalingskort og e-mails i PDF-filer gratis. Hurtig regex-registrering uden datalækager.
Sådan sammenligner du to PDF-filer for at finde forskelle online (gratis og sikkert)
Lær hvordan du sammenligner to PDF-dokumenter online gratis. Find tekstændringer, klausulrettelser og visuelle layoutforskelle uden Adobe Acrobat.