如何免费验证PDF数字签名(无需Adobe Acrobat)
核心解答与重点摘要
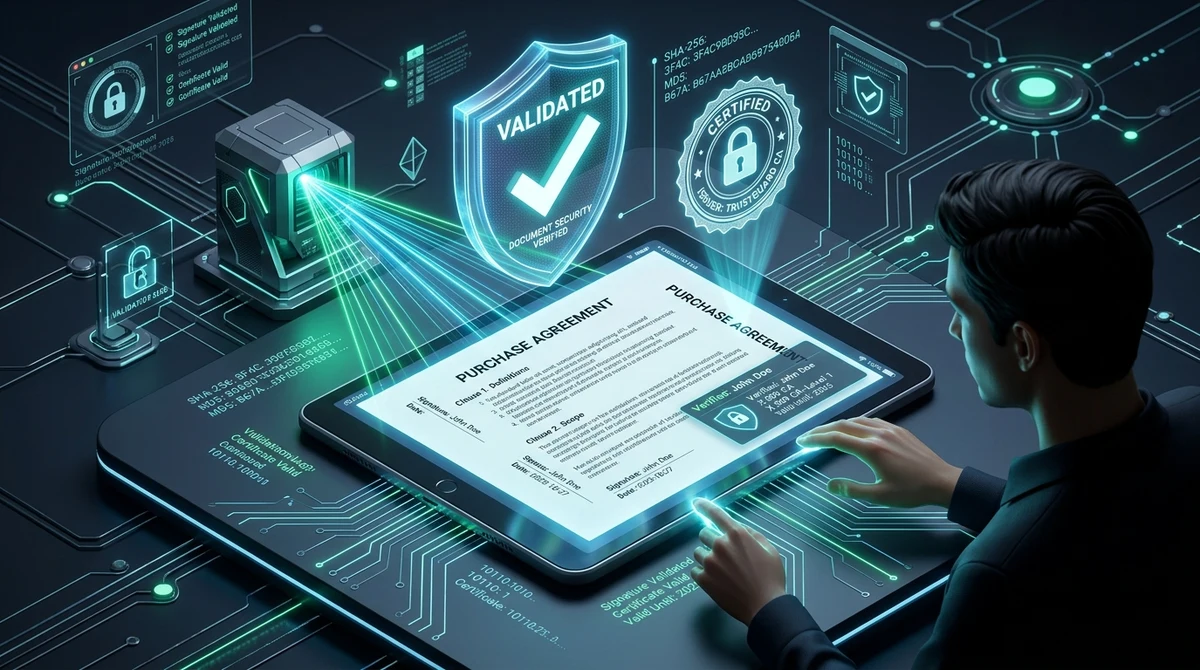
要在不购买昂贵的Adobe Acrobat的情况下免费验证PDF数字签名,您可以使用AZ2PDF签名验证工具。该工具解析PKCS#7密码信封,核对ByteRange SHA-256哈希以确认签名后文件未被篡改,并针对受信任的证书颁发机构验证X.509证书链。
- 无需付费软件:无需订阅昂贵的Adobe Acrobat即可在线确认已签署合同、发票或电子凭证的法律真实性。
- 密码学完整性校验:深度核验内部ByteRange字节范围与哈希值,数学化证明签名后哪怕单字节被改动也能即刻报警。
- 证书信任链多级审查:全面查验签署人真实身份、发证机构(CA)、序列号及OCSP/CRL实时吊销状态。
- 零数据留存隐私安全:所有文件仅在临时RAM内存缓冲区中短暂处理,处理完毕5分钟后由后台守护进程彻底销毁。
数字签名 vs 扫描印章图片:为什么视觉外观无法证明任何法律效力
当您通过电子邮件收到一份劳动合同、采购协议、法院裁定或商业发票时,如何确定该文件确实真实无误且未被窜改?很多人习惯翻到最后一页,看到手写花体签名或鲜红的公章印影,便理所当然地认为该文件具备完备的法律效力与真实性。
然而在电子数据司法取证中,单纯的视觉外观几乎不具备证明力。常见的普通电子签名(例如用扫描仪提取的手写PNG印鉴,或在触控屏上随意勾勒的签字)仅仅是浮在文档表面的一层图像切片。任何掌握基础图像处理软件的人,都能轻松将该印鉴抠图复制粘贴到虚假对账单上并篡改收款账号,肉眼根本无法察觉异常。
相反,真正的密码学数字签名遵循国际ISO 32000标准与PAdES(PDF高级电子签名)技术规范,在底层二进制层级发挥作用。它并非靠墨水图形,而是将经过严格身份认证的公钥数字证书与文件的绝对字节流直接绑定。签名完成之后,任何第三方若擅自改动哪怕一个标点、日期或金额小数点,底层的数学印记便会即刻断裂失效。
过去,查验此类密码学签名往往依赖Adobe Acrobat Pro等高昂的专业软件,按年支付不菲的授权费。对于只需核实合同有效性的个人、财务人员或法律从业者而言,这笔开支完全可以节省。如今,现代网络平台让您无需安装任何体积庞大的客户端,即可完全免费、独立地在线验证数字签名。
使用 AZ2PDF 签名验证工具 即刻校验商业合同的密码学合法性。系统深入剖析X.509证书链条、校核时间戳权威机构并确认签署后是否存在未授权修改。
PDF签名验证的工作原理:ByteRange哈希与ISO 32000国际标准
要理解数字签名为何坚不可摧,必须深入探究已签名PDF文档的内部二进制对象结构。当签署方将数字证书盖印到文档时,系统绝非简单地设置只读密码,而是基于公钥基础设施(PKI)执行了一套精密的密码学握手流程:
1. 定义 ByteRange 字节范围数组
在PDF对象树内部,签名字典(/Sig)包含一个关键键值 /ByteRange。这是一个由4个整数组成的数组,记录了两对字节偏移量与字节长度:[offset1, length1, offset2, length2]。
第一对区间涵盖从文件第0个字节一直到签名数据块起始点的前一个字节;第二对区间涵盖从签名数据块结束位置一直延伸到整个文件的最后一个字节。夹在两个区间中间的空档正是 /Contents 键所在位置,里面存放着十六进制格式编码的PKCS#7或CMS(密码消息语法)二进制签名信封。
2. 计算密码学消息摘要(Hash)
在施加签名之前,签名程序会针对ByteRange圈定的所有字节计算单向不可逆哈希(通常为SHA-256或SHA-512)。这会生成一串独一无二的数字指纹,精确反映出该毫秒内文档全部字节的原始状态。
随后,签署方的私钥对该哈希摘要进行非对称加密。由于私钥仅为合法持有者专有,加密后的密文只能由其公开证书中的公钥解密。验证时,验证引擎重新计算ByteRange全部字节的SHA-256哈希,并与解密信封所得的原始哈希进行比对。
若两者完全一致,便从数学层面无可辩驳地证明了文件未遭改动。如果哪怕一个英文字母被改动、页面被抽离或插入了隐藏恶意对象,重新计算出的哈希就会全盘错乱,工具将立即发出警告提示文件已遭到篡改或损坏。
电子证书信任链与PKIX路径验证深度解析
证明文件未遭篡改仅完成了核验工作的一半。另一半同样重要的法律要件是:这份文档究竟是谁签署的?签名证书本身是否可信?
PDF数字签名架构在 X.509公钥证书 体系之上。为了确立信任基石,校验引擎必须依据PKIX路径验证规则构建层级证书链:
- 终端实体证书(签署人): 直接标识签署文件的自然人或企业法人。包含通用名称(CN)、组织机构、电子邮箱、证书序列号及公钥等关键身份参数。
- 中级认证机构(Intermediate CA): 大型根证书颁发机构为了避免核心主密钥长期在线暴露,通常不会用根密钥直接签署日常文档,而是向中级CA签发委派凭据,由中级CA代为颁发日常签名证书。
- 根证书颁发机构(Root CA - 信任锚): 整个信任层级的最顶点。若要使签名获得普遍认可,该根CA必须预先植入权威信任库中,如Adobe Approved Trust List(AATL)、欧盟信任名录(EUTL)或主流操作系统的公认根证书库。
若签约方使用的是大型机构内网自建CA(常见于银行系统、医疗内网或大型央国企),外部常规阅读器常会提示“签名不可信”。AZ2PDF允许用户在当前验证会话中直接挂载企业自建根证书,无需安装客户端即可直接完成机构内网私有签名的验证。
时间戳为何至关重要:RFC 3161令牌与长期签名验证(LTV)
在基础数字签署流程中,最容易被攻击篡改的一环就是签名时间。在不规范的签署流程中,软件仅从签署者个人电脑的操作时钟中截取当前时间写入文档。
依赖本地电脑时钟具有巨大的法律漏洞:居心不良的一方可以轻易把系统时间倒拨两周,对一份已经逾期作废的合同进行补签倒签。此外,商用数字证书的有效期通常只有1至3年。如果5年后您需要拿着一份已过期的证书签署的旧合同去法庭举证,如何证明当年签署该协议时证书仍在有效期内?
1. 独立第三方 RFC 3161 可信时间戳(TSA)
为了形成不可推翻的时间证据链,高规格的签署必须引入 RFC 3161 时间戳令牌(TST)。签署时,软件将文档哈希提交给国家授时中心或权威时间戳服务商(TSA)。TSA将文档指纹与高精度原子钟时间锁定并签名,将时间戳密文回填进PDF签名字典。
2. 启用长期验证(PAdES-LTV)
嵌入RFC 3161时间戳后,签名即获得长期验证(LTV)特性。即便签名人证书在若干年后过期,核验引擎也将依据当时“签名时刻”来判定合法性。受信任的时间戳确证了该签名发生在证书生失效期内且未被吊销,使文书在数十年后依然保持不可动摇的法律证据效力。
确认文书签署各方真实身份后,您还可以选择利用行业级AES-256算法对已定稿文书进行加密封锁,确保核心商业机密在传输过程中不被窥探。
免费验证已签署PDF文件的3个简单步骤
利用AZ2PDF在线套件,核查任何带有数字签名的PDF真伪仅需短短数秒。无需下载安装任何繁琐插件,无需注册账号,更无需绑定任何支付方式:
第 1 步:上传已签名的文档
在Mac、Windows、Linux、iOS或Android设备的主流浏览器中打开签名验证工具。将已签名的PDF文件拖拽入上传框内,或点击直接从设备本地调取。AZ2PDF完全免费,全面兼容几十兆以上的大型法务文档。
第 2 步:可选配置自定义根证书
若文档采用国际商用证书(如DocuSign、Adobe Sign)或国家级电子身份证签发,系统会自动完成信任链追溯。若属于企业私有PKI签名,您可以按需上传颁发机构的证书文件(.cer、.crt 或 .pem)作为专用验证信任锚。
第 3 步:查阅详尽的取证核验报告
验证引擎将在完全沙箱隔离的内存环境中完成签名解析,并迅速出具权威检测结果:
- 文档完整性状态: 确认二进制摘要是否严密吻合,核实签署后是否存在未经许可的后续篡改。
- 签署人真实身份: 详尽罗列登记姓名(Common Name)、所属企业、部门及绑定的电子邮箱。
- 发证机构信息: 披露颁发CA机构全称、十六进制证书序列号及算法加密强度(如RSA 2048位或4096位)。
- 有效签名时间线: 明确判定签名时间是由第三方RFC 3161 TSA授时机构背书,还是取自本地系统时钟。
- 证书吊销状态: 实时通过在线证书状态协议(OCSP)或证书吊销列表(CRL)确认该证书未在签发后被注销。
在分发已验证的敏感文档之前,为防止未经授权的篡改并锁定编辑权限,您可以为 PDF 设置密码保护与强加密。
PDF签名验证常见警告信息的快速排查与解决方案
在使用不同阅读器查看数字签名时,软件界面常常弹出令人费解的警示窗口。以下是常见警告的真实含义与应对方案:
1. 签名有效性未知(Signature validity is unknown)
这是出现频率最高的警告。这绝不意味着文档遭到了伪造。它仅表明密码学哈希完全无误且文件完好无损,但签发该证书的机构尚未被收录进当前阅读器本地预装的受信任根列表中。点击证书详情查看发证机构即可确认其合法性。
2. 签署后文档已被修改(Document has been altered or modified)
属于最高等级的安全警报。这意味着重新计算出的文档二进制哈希与签名信封内的摘要不匹配。通常是因为有人修改了文字、删减了页面、使用了不兼容的工具重新保存或添加了未经许可的注释。该文档已被破坏,应拒收并要求对方重新发送原版。
3. 签署人证书已过期(Signer certificate has expired)
表明该证书的使用有效期已过。如果文档内部嵌入了合规的RFC 3161可信时间戳证明签名是在有效期截止之前完成的,该文件仍然具备完全的法律效力;反之,若无时间戳,则无法在法律层面自证签署早于过期日。
4. 无法完成证书吊销检查(Revocation check could not be completed)
当阅读器因网络中断、企业内网防火墙阻拦而无法连接到CA机构的OCSP或CRL服务器时便会报错。在企业办公网络下,这大多属于临时的网络连接限制,而非证书遭到吊销。
隐私保护与合规承诺:法律与财务文件的零数据保留架构
需要进行数字签名鉴别的文档几乎全部涉及企业或个人的核心机密:并购尽调协议、商业保密协定(NDA)、高管聘用合同、专利申请文稿或财务审计申报等。
许多传统转换网站会将上传的文件直接存放在不受监控的公有云硬盘上长达数日,极易违反GDPR第32条、《中华人民共和国个人信息保护法》以及律师客户保密特权规则。
因此,AZ2PDF自立项起便恪守严苛的 零数据保留(Zero Data Retention) 隐私安全架构:
- 纯RAM内存瞬态计算: 文件仅在计算密码学哈希与提取PKIX路径期间驻留于临时的内存缓冲区中,绝对不会被持久化写入磁盘或数据库。
- 5分钟内自动彻底销毁: 后台守护进程持续监控资源,在验证结束后的5分钟内彻底覆写并释放全部会话缓存。
- 绝不抓取数据或用于AI训练: AZ2PDF绝不读取、转存或出售您的商业机密,您的任何私密数据绝不会被用于训练人工智能大模型。
在确保文件绝不外泄的前提下,通过 AZ2PDF 安全文档平台 充满信心地检验商业文书的密码学真实性。
❓ 常见问题解答 (FAQ)
完全可以。AZ2PDF在线验证工具可直接在浏览器中解析PKCS#7签名信封、校验ByteRange全局SHA-256哈希并追溯X.509证书链,完全免费且无需注册账号。
同主题精选文章
进一步探索专业的 PDF 页面管理与文档组织技巧。
如何安全净化 PDF 文件并彻底清除隐藏作者元数据(免费安全)
了解如何在线安全净化 PDF 文件,彻底清除不可见的作者元数据、修订历史、GPS 坐标和危险的 JavaScript 宏代码。100% 免费安全且保护隐私。

如何免费为PDF设置密码保护(军用级AES-256高强度加密)
了解如何使用军工级AES-256算法在线免费为PDF设置密码加密。无水印保护机密商业合同、薪资账单与财务报表,严守数据隐私。

在线解除PDF密码保护与权限限制方法(永久去除密码并安全解密)
学习如何在线免费去除已获授权PDF文件的打开密码与打印复制权限限制。内存安全解密,绝无水印,保障企业与个人隐私。
如何免费永久涂黑并彻底删除PDF中的敏感信息(防复制与泄密)
学习如何免费在线永久涂黑并彻底抹除PDF中的敏感文本、身份证号及财务数据。物理删除底层字符代码,零痕迹且不可逆,无需Adobe Acrobat。
如何免费自动涂黑遮盖PDF敏感数据(PII个人隐私深度清除)
了解如何免费自动遮盖和彻底清除PDF中的敏感身份证号、银行卡号及电子邮件。高速正则匹配,杜绝任何数据泄露风险。
如何在线比较两个PDF文件的差异(免费且安全)
了解如何在线免费比较两个PDF文档。无需Adobe Acrobat,即可并排检测文本修改、合同条款增删以及视觉布局差异。