Digitale handtekening in PDF gratis verifiëren (zonder Acrobat)
Direct Antwoord & Belangrijkste Inzichten
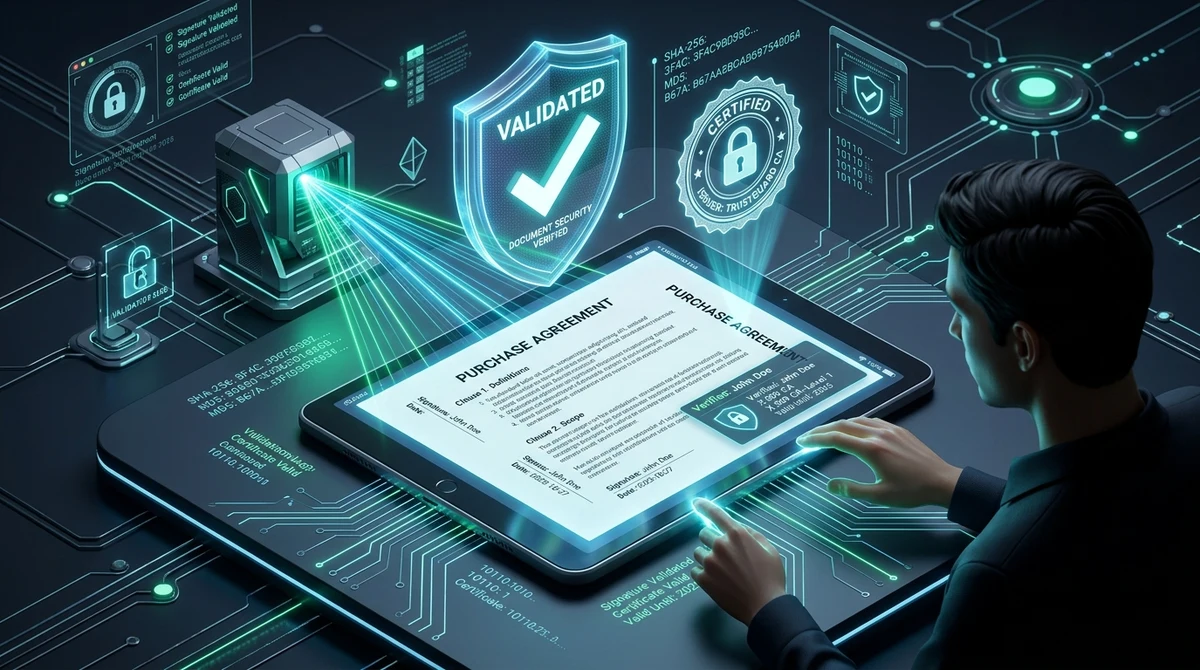
Om een digitale handtekening in een PDF gratis te verifiëren zonder Adobe Acrobat, gebruikt u de AZ2PDF Handtekening Verifiëren tool. Deze inspecteert PKCS#7-enveloppen, controleert SHA-256 ByteRange-hashes op manipulaties en valideert de X.509-certificaatketen.
- Geen betaalde software nodig: U hebt geen duur Adobe Acrobat-abonnement nodig om de geldigheid van ondertekende contracten of facturen te controleren.
- Cryptografische integriteitscontrole: Onderzoekt de ByteRange-array en hashes om direct te zien of er na ondertekening ook maar één byte is gewijzigd.
- Certificaatketen-inspectie: Controleert de identiteit van de ondertekenaar, uitgevende instantie (CA), serienummer en intrekking via OCSP/CRL.
- Zero-retention privacy: Bestanden worden uitsluitend in vluchtig RAM-geheugen geanalyseerd en na 5 minuten automatisch vernietigd.
Digitale handtekeningen vs. gescande stempels: waarom het visuele uiterlijk niets bewijst
Wanneer u een arbeidsovereenkomst, commercieel contract, notariële akte of factuur via e-mail ontvangt, hoe weet u dan zeker dat het bestand authentiek en ongewijzigd is? Veel mensen kijken enkel onderaan de laatste pagina, zien een handgeschreven handtekening of een officiële bedrijfsstempel en gaan ervan uit dat het document rechtsgeldig is.
Binnen digitaal forensisch onderzoek bewijst het visuele uiterlijk vrijwel niets. Een gewone elektronische handtekening (zoals een gescande afbeelding van een handtekening of een met de muis getekende krabbel) is slechts een oppervlakkige grafische laag. Iedereen met elementaire beeldbewerkingssoftware kan die afbeelding kopiëren, op een frauduleuze factuur plakken en bankrekeningnummers aanpassen zonder zichtbare sporen achter te laten.
Een echte cryptografische digitale handtekening werkt daarentegen op binair niveau volgens de internationale ISO 32000-norm en de Europese PAdES-standaarden. In plaats van decoratieve inkttekeningen koppelt een digitale handtekening een openbaar-sleutelcertificaat rechtstreeks aan de exacte bytestroom van het bestand. Als een onbevoegde partij na ondertekening ook maar één leesteken, datum of komma wijzigt, wordt het wiskundige zegel onmiddellijk verbroken.
Jarenlang vereiste het controleren van deze cryptografische handtekeningen dure desktopsoftware zoals Adobe Acrobat Pro met hoge jaarlijkse abonnementskosten. Voor particulieren, zzp'ers en kantoren die simpelweg de geldigheid van overeenkomsten willen verifiëren, zijn die kosten onnodig. Moderne webplatforms bieden tegenwoordig snelle, onafhankelijke handtekeningverificatie geheel gratis aan.
Bevestig de cryptografische geldigheid van ondertekende contracten met de AZ2PDF Handtekening Verifiëren tool. Het controleert X.509-certificaatketens, valideert tijdstempelautoriteiten en bevestigt of de bytestroom na ondertekening is gewijzigd.
Hoe PDF-handtekeningverificatie werkt: ByteRange-hashes en ISO 32000
Om te begrijpen waarom cryptografische handtekeningen niet kunnen worden vervalst of omzeild, moeten we kijken naar de interne binaire structuur van een ondertekend PDF-bestand. Bij het toepassen van een digitaal certificaat vergrendelt de software het bestand niet simpelweg met een wachtwoord, maar voert het een geavanceerde cryptografische handshake uit op basis van Public Key Infrastructure (PKI):
1. Definiëren van de ByteRange-array
In de objectstructuur van het PDF-bestand bevat het handtekeningwoordenboek (/Sig) een cruciaal veld genaamd /ByteRange. Dit is een array van vier gehele getallen die twee paren van byte-offsets en lengtes vertegenwoordigen: [offset1, length1, offset2, length2].
Het eerste paar omvat vanaf de allereerste byte van het bestand tot het exacte begin van het handtekeningblok. Het tweede paar omvat vanaf het einde van het handtekeningblok tot de allerlaatste byte van het bestand. De tussenliggende ruimte bevat de sleutel /Contents, waarin de binaire PKCS#7- of CMS-handtekeningcontainer in hexadecimale notatie is opgeslagen.
2. Berekenen van de cryptografische hashdigest
Vóór het ondertekenen berekent de software een eenrichtingshash (meestal SHA-256 of SHA-512) over alle bytes die in de ByteRange zijn gedefinieerd. Dit levert een unieke digitale vingerafdruk op die de exacte toestand van het document op die milliseconde weergeeft.
De privésleutel van de ondertekenaar versleutelt vervolgens deze hash. Omdat alleen de rechtmatige eigenaar de privésleutel bezit, kan dit blok alleen worden ontcijferd met de bijbehorende openbare sleutel. Bij verificatie berekent de engine de SHA-256-hash opnieuw over de ByteRange van het document en vergelijkt deze met de ontsleutelde hash uit de container.
Als beide hashes exact overeenkomen, is mathematisch bewezen dat het document ongewijzigd is. Als ook maar één byte tekst of onzichtbare metadatum is gewijzigd buiten geautoriseerde incrementele updates, zullen de hashes verschillen en waarschuwt het systeem direct voor manipulatie.
Certificaatvertrouwensketens en PKIX-padvalidatie uitgelegd
Bewijzen dat een document niet is gewijzigd, is slechts de eerste helft van de verificatie. De tweede helft beantwoordt de cruciale juridische vraag: wie heeft daadwerkelijk getekend en kunnen we die partij vertrouwen?
Digitale handtekeningen maken gebruik van X.509 Openbare-Sleutelcertificaten. Om vertrouwen op te bouwen, construeert de validatie-engine een hiërarchische certificaatketen volgens het PKIX-padmodel:
- Het eind-entiteitcertificaat (Ondertekenaar): Identificeert rechtstreeks de ondertekenende persoon of organisatie. Het bevat de Common Name (CN), organisatie, e-mailadres, serienummer en openbare sleutel.
- De tussenliggende certificaatautoriteit (Intermediate CA): Grote trustcenters ondertekenen documenten niet direct met hun hoofdsleutel (Root CA). Ze delegeren dit aan tussenliggende certificaten om hun hoofdsleutel te isoleren van online risico's.
- De basiscertificaatautoriteit (Root CA - Vertrouwensanker): De top van de keten. Om standaard als betrouwbaar te worden aangemerkt, moet deze Root CA zijn opgenomen in erkende vertrouwenslijsten, zoals de Adobe Approved Trust List (AATL), de Europese vertrouwenslijst (EUTL onder eIDAS) of de vertrouwensarchieven van het besturingssysteem.
Wanneer organisaties interne certificeringsinstanties gebruiken (gebruikelijk in de bancaire sector of overheidsnetwerken), kunnen standaardlezers een waarschuwing tonen. AZ2PDF stelt gebruikers in staat om aangepaste rootcertificaten toe te voegen aan de sessie om interne PKI-paden direct te controleren zonder software-installatie.
Waarom tijdstempels van belang zijn: RFC 3161-tokens en langetermijnvalidatie (LTV)
Een van de zwakste punten bij eenvoudige digitale handtekeningen is de tijdregistratie. Bij elementaire processen leest de software simpelweg de datum en tijd af van de lokale computerklok van de ondertekenaar.
Vertrouwen op een lokale systeemklok brengt aanzienlijke juridische risico's met zich mee: een kwaadwillende partij kan de klok van zijn pc twee weken terugzetten en een verlopen contract ondertekenen. Bovendien verlopen certificaten na 1 tot 3 jaar. Als u na 5 jaar een contract controleert met een verlopen certificaat, hoe bewijst u dan dat het certificaat geldig was op het moment van ondertekening?
1. Onafhankelijke RFC 3161 tijdstempelautoriteiten (TSA)
Om onweerlegbare tijdlijnen vast te leggen, bevatten hoogwaardige documenten een RFC 3161 Time-Stamp Token (TST). Tijdens het ondertekenen verzendt de software de documenthash naar een onafhankelijke tijdstempelautoriteit (TSA). De TSA koppelt de hash aan de geijkte tijd van een atoomklok, ondertekent het token cryptografisch en sluit het in het PDF-bestand in.
2. Inschakelen van langetermijnvalidatie (PAdES-LTV)
Wanneer een RFC 3161-tijdstempel aanwezig is, profiteert de handtekening van Long-Term Validation (LTV). Zelfs als het ondertekenaarscertificaat jaren later verloopt, geldt het tijdstip van ondertekening. Omdat het gecertificeerde tijdstempel aantoont dat de handtekening is gezet toen het certificaat actief was, blijft de juridische bewijskracht decennialang behouden.
Na het controleren van de ondertekenaars kunt u tevens kiezen voor robuuste AES-256-documentversleuteling om gevoelige contractvoorwaarden blijvend af te schermen voor onbevoegden.
Een ondertekende PDF verifiëren in 3 eenvoudige stappen gratis
Het verifiëren van een digitaal ondertekende PDF duurt slechts enkele seconden met de online tools van AZ2PDF. U hoeft geen software te downloaden, geen account aan te maken en geen betalingsgegevens op te geven:
Stap 1: Upload uw ondertekende document
Open de tool Handtekening Verifiëren in een moderne webbrowser op Mac, Windows, Linux, iOS of Android. Sleep uw ondertekende PDF-bestand naar het uploadveld of selecteer het vanaf uw apparaat. AZ2PDF is 100% gratis en ondersteunt omvangrijke documenten zonder limieten.
Stap 2: Optionele validatie van aangepaste certificaten
Als het document is ondertekend met een gangbaar certificaat (zoals DocuSign, Adobe Sign of een elektronische identiteitskaart), verloopt de ketenverificatie automatisch. Voor interne bedrijfscertificaten kunt u optioneel het certificaatbestand (.cer, .crt of .pem) uploaden als vertrouwensanker.
Stap 3: Bekijk het forensische rapport
De engine analyseert de cryptografische envelop in geïsoleerd geheugen en genereert een helder rapport:
- Documentintegriteit: Bevestigt of de hash overeenkomt en bewijst dat er na ondertekening geen wijzigingen zijn aangebracht.
- Identiteit van de ondertekenaar: Toont de Common Name (CN), organisatie, afdeling en e-mailadres.
- Certificaatautoriteit: Vermeldt de uitgevende CA, het serienummer in hexadecimale notatie en de sleutellengte (zoals RSA 2048 of 4096-bit).
- Tijdstempel: Geeft aan of de tijd is gecertificeerd door een onafhankelijke RFC 3161 TSA of afkomstig is van de lokale klok.
- Intrekkingsstatus: Controleert of het certificaat is ingetrokken via OCSP of certificaatintrekkingslijsten (CRL).
Om ongeautoriseerde wijzigingen te voorkomen en machtigingen te vergrendelen voordat u geverifieerde bestanden deelt, kunt u de PDF met een wachtwoord beveiligen en versleutelen.
Oplossingen voor veelvoorkomende waarschuwingen bij handtekeningverificatie
Bij het controleren van handtekeningen tonen PDF-viewers vaak verwarrende meldingen. Dit is wat ze werkelijk betekenen:
1. Geldigheid van handtekening is onbekend (Signature validity is unknown)
De meest voorkomende melding. Dit betekent niet dat het document vervalst is. Het geeft aan dat de wiskundige berekening klopt en het bestand ongewijzigd is, maar dat de uitgevende certificaatautoriteit niet voorkomt in het lokale vertrouwensarchief van uw viewer.
2. Document is gewijzigd na ondertekening (Document altered or modified)
Een kritieke beveiligingswaarschuwing. De berekende hash komt niet meer overeen met de handtekeningcontainer. Dit gebeurt wanneer tekst is bewerkt, pagina's zijn verwijderd of niet-geautoriseerde notities zijn toegevoegd. Het document moet als onbetrouwbaar worden beschouwd.
3. Certificaat van ondertekenaar is verlopen (Signer certificate expired)
Geeft aan dat de geldigheidsduur van het certificaat is verstreken. Als het bestand een betrouwbaar RFC 3161-tijdstempel bevat dat bewijst dat de handtekening vóór de vervaldatum is gezet, blijft het document juridisch geldig.
4. Intrekkingscontrole kon niet worden voltooid (Revocation check failed)
Treedt op wanneer de verificatiesoftware de OCSP- of CRL-servers van de CA niet via internet kan bereiken (vaak door bedrijfsfirewalls of offline gebruik). In de meeste gevallen betreft dit een tijdelijk netwerkprobleem.
Privacy en compliance: Zero Data Retention voor juridische en financiële dossiers
Ondertekende documenten bevatten vrijwel altijd vertrouwelijke bedrijfsinformatie: overnameovereenkomsten, geheimhoudingsverklaringen (NDA's), arbeidscontracten of belastingaangiften.
Veel conventionele webdiensten bewaren geüploade bestanden dagenlang op externe servers, wat leidt tot ernstige risico's op het gebied van AVG/GDPR artikel 32 en het beroepsgeheim van juridische professionals.
Daarom is AZ2PDF gebouwd volgens een strikt Zero Data Retention-veiligheidsmodel:
- Verwerking uitsluitend in vluchtig RAM-geheugen: Bestanden worden alleen tijdens de hashberekening in het geheugen geladen en worden nooit opgeslagen op harde schijven of in databases.
- Automatische opschoning na 5 minuten: Een achtergronddaemon vernietigt alle tijdelijke sessiegegevens uiterlijk 5 minuten na de verificatie definitief.
- Geen datamining of AI-training: AZ2PDF leest, bewaart of deelt uw gegevens niet, en uw bestanden worden nooit gebruikt om kunstmatige-intelligentiemodellen te trainen.
Valideer zakelijke overeenkomsten met maximale rechtszekerheid via het AZ2PDF beveiligde documentenplatform, waar cryptografische verificatie plaatsvindt zonder gegevensrisico.
❓ Veelgestelde Vragen (FAQ)
Ja. De AZ2PDF handtekeningtool inspecteert PKCS#7-enveloppen, berekent SHA-256-hashes over de ByteRange en valideert X.509-certificaten direct in uw webbrowser, gratis en zonder registratie.
Gerelateerde Artikelen over Dit Onderwerp
Ontdek meer professionele technieken voor pagina-indeling en documentbeheer.
PDF-bestanden opschonen en verborgen metadata wissen (Gratis & Veilig)
Leer hoe u PDF-bestanden opschoont door onzichtbare auteursgegevens, revisiegeschiedenis, GPS-tags en JavaScript-macro's online te verwijderen. 100% privé.

PDF beveiligen met wachtwoord gratis (Militaire AES-256 encryptie)
Leer hoe u PDF-bestanden online gratis versleutelt en beveiligt met een wachtwoord via militaire AES-256-encryptie. Beveilig contracten en loonstroken zonder watermerk.

Met wachtwoord beveiligde PDF online ontgrendelen (Beveiliging permanent verwijderen)
Ontdek hoe u wachtwoorden en machtigingsbeperkingen gratis online verwijdert uit geautoriseerde PDF-bestanden. Veilig decoderen in RAM zonder watermerken.
Vertrouwelijke gegevens in PDF permanent en gratis lakken (Echte anonimisering)
Leer hoe u privacygevoelige teksten, BSN-nummers en bankrekeningen online gratis lakt in PDF-bestanden. Definitieve byteverwijdering zonder Adobe Acrobat.
Gevoelige gegevens in PDF automatisch lakken (Gratis & AVG-veilig)
Leer hoe u privacygevoelige gegevens, BSN, creditcardnummers en e-mails in PDF's gratis automatisch lakt. Snelle patroonherkenning zonder datalekken.
Hoe twee PDF-bestanden online te vergelijken op verschillen (gratis en veilig)
Leer hoe u twee PDF-documenten gratis online vergelijkt. Detecteer tekstwijzigingen, clausuleaanpassingen en visuele layoutverschillen zonder Adobe Acrobat.