Come verificare una firma digitale PDF gratis (senza Acrobat)
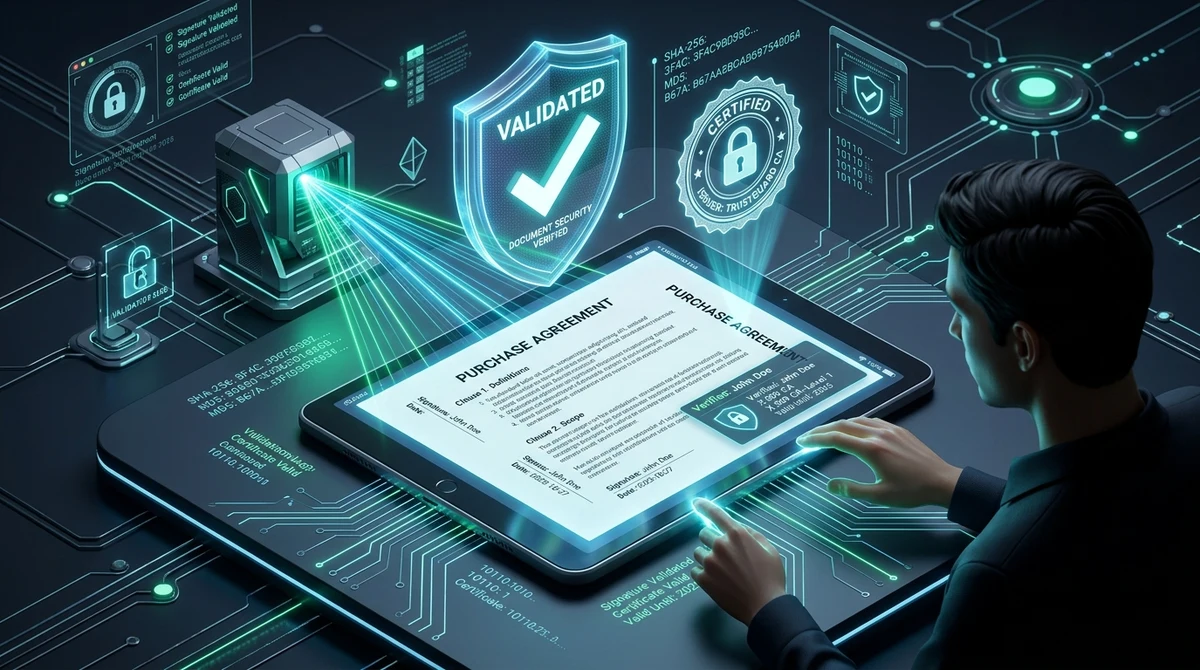
Risposta Diretta & Punti Chiave
Per verificare gratuitamente una firma digitale in un PDF senza Adobe Acrobat, puoi utilizzare lo strumento Verifica Firma di AZ2PDF. Ispeziona i contenitori PKCS#7, verifica gli hash SHA-256 ByteRange per escludere manomissioni e convalida la catena di certificati X.509.
- Nessun software a pagamento: Non serve un abbonamento costoso ad Adobe Acrobat per confermare l'autenticità di contratti, fatture o certificati.
- Verifica dell'integrità crittografica: Esamina l'array ByteRange e gli hash crittografici per rilevare se un solo byte è stato modificato dopo la firma.
- Ispezione della catena di certificati: Convalida identità del firmatario, autorità di emissione (CA), numero di serie e stato di revoca via OCSP/CRL.
- Privacy a conservazione zero: File elaborati esclusivamente nella memoria RAM temporanea e cancellati definitivamente dopo 5 minuti.
Firme digitali vs. timbri scansionati: perché l'aspetto visivo non dimostra nulla
Quando ricevi un contratto di lavoro, un accordo di fornitura, un atto giudiziario o una fattura commerciale via e-mail, come puoi avere la certezza assoluta che il file sia autentico e inalterato? Molti guardano semplicemente in calce all'ultima pagina: vedono una firma corsiva o un timbro aziendale e presumono che il documento sia legalmente vincolante e integro.
Nell'analisi forense dei documenti digitali, l'aspetto visivo non dimostra quasi nulla. Una comune firma elettronica (come l'immagine scansionata di una firma o un disegno a mano libera tracciato su touchscreen) è solo un elemento grafico superficiale. Chiunque abbia un software di fotoritocco può copiare quell'immagine, incollarla su una fattura falsa e cambiare i dati bancari senza lasciare alcuna traccia visibile di manomissione.
Al contrario, una vera firma digitale crittografica agisce a livello binario secondo lo standard internazionale ISO 32000 e le specifiche europee PAdES (PDF Advanced Electronic Signatures). Anziché fare affidamento su disegni di inchiostro, la firma vincola un certificato a chiave pubblica qualificato direttamente al flusso esatto di byte del documento. Se un soggetto non autorizzato modifica anche solo una virgola, una data o un importo dopo l'apposizione della firma, il sigillo matematico si spezza all'istante.
Per anni, la verifica di queste firme ha richiesto software desktop commerciali come Adobe Acrobat Pro, con canoni di abbonamento annuali molto onerosi. Per professionisti, commercialisti e aziende che necessitano unicamente di convalidare accordi stipulati, sostenere tali costi è superfluo. Le moderne piattaforme web consentono oggi una convalida crittografica immediata, indipendente e totalmente gratuita.
Conferma la validità legale e crittografica degli accordi sottoscritti con lo Strumento Verifica Firma AZ2PDF. Ispeziona catene di certificati X.509, convalida marcature temporali e verifica che il flusso di byte non sia stato alterato post-firma.
Come funziona la verifica della firma: hash ByteRange e standard ISO 32000
Per comprendere perché le firme crittografiche non possono essere falsificate, è necessario osservare l'architettura binaria interna di un PDF firmato. L'apposizione di un certificato digitale non si riduce a un semplice blocco tramite password, ma esegue un sofisticato protocollo crittografico governato dall'infrastruttura a chiave pubblica (PKI):
1. Definizione dell'array ByteRange
All'interno della struttura ad albero degli oggetti PDF, il dizionario della firma (/Sig) contiene una voce fondamentale chiamata /ByteRange. Si tratta di un array di quattro numeri interi che definisce due coppie di offset e lunghezze in byte: [offset1, length1, offset2, length2].
Il primo intervallo copre dal primo byte del file fino al punto esatto in cui inizia il blocco della firma. Il secondo intervallo copre dalla fine del blocco di firma fino all'ultimo byte del file. Lo spazio intermedio ospita la chiave /Contents, che contiene il contenitore binario PKCS#7 o CMS (Cryptographic Message Syntax) codificato in esadecimale.
2. Calcolo dell'impronta crittografica (Digest)
Prima di apporre la firma, il software calcola un hash unidirezionale (in genere SHA-256 o SHA-512) su tutti i byte indicati dal ByteRange. Viene generata un'impronta digitale univoca che rispecchia lo stato esatto del documento in quella frazione di secondo.
La chiave privata del firmatario cifra questo digest. Poiché solo il legittimo proprietario detiene la chiave privata, il blocco risultante può essere decifrato solo con la corrispondente chiave pubblica. Durante la convalida, il motore ricalcola l'hash SHA-256 sull'intero ByteRange del documento e lo confronta con quello decifrato estratto dal contenitore di firma.
Se i due valori corrispondono, è matematicamente certo che il file non è stato manomesso. Se anche un solo byte di testo, un'annotazione o un metadato nascosto è stato modificato al di fuori degli aggiornamenti incrementali autorizzati, gli hash non corrisponderanno e lo strumento segnalerà tempestivamente l'anomalia.
Catene di certificati di attendibilità e convalida del percorso PKIX
Dimostrare che il file non è stato manomesso è solo la prima fase. La seconda consiste nel rispondere a un quesito giuridico fondamentale: chi ha firmato effettivamente il file e possiamo considerare attendibile il suo certificato?
Le firme digitali si basano sullo standard dei Certificati a Chiave Pubblica X.509. Per determinare l'affidabilità, il motore analizza la gerarchia attraverso la convalida del percorso PKIX:
- Certificato dell'entità finale (Firmatario): Identifica direttamente l'individuo o la società firmataria. Riporta Common Name (CN), organizzazione, indirizzo e-mail, numero di serie e chiave pubblica.
- Autorità di certificazione intermedia (Intermediate CA): I grandi fornitori fiduciari non utilizzano la propria chiave radice (Root CA) per firmare singoli file ogni giorno. Si avvalgono di certificati intermedi per isolare la chiave maestra da rischi operativi.
- Autorità di certificazione radice (Root CA - Ancora di attendibilità): Il vertice della gerarchia. Affinché una firma sia riconosciuta attendibile per impostazione predefinita, questa Root CA deve risiedere nei trust store autorizzati, come l'Adobe Approved Trust List (AATL), la lista fiduciaria europea (EUTL secondo regolamento eIDAS) o gli archivi del sistema operativo.
Se un'organizzazione impiega autorità interne private (prassi diffusa in ambito bancario e governativo), i lettori ordinari possono mostrare avvisi di non attendibilità. AZ2PDF consente di caricare certificati radice aziendali per validare all'istante le firme della PKI interna senza dover installare software locali.
Perché i timestamp sono cruciali: token RFC 3161 e validazione a lungo termine (LTV)
Uno degli aspetti più critici delle firme basilari è la marca temporale. Nei flussi non certificati, il software rileva semplicemente data e ora dall'orologio di sistema del computer del firmatario.
Affidarsi all'orologio locale espone a contestazioni legali: una parte potrebbe retrodatare l'orologio di due settimane per sottoscrivere un accordo scaduto. Inoltre, i certificati digitali scadono ogni 1-3 anni. Esaminando dopo 5 anni un contratto con certificato scaduto, come si prova che fosse valido al momento della firma?
1. Autorità di marcatura temporale indipendenti RFC 3161 (TSA)
Per conferire valore legale certo, i documenti qualificati incorporano un Token di Marcatura Temporale RFC 3161 (TST). Durante la firma, il software invia l'impronta a un'Autorità di Marcatura Temporale (TSA) indipendente. La TSA associa l'hash all'ora di un orologio atomico certificato, firma il token e lo include nel dizionario PDF.
2. Abilitazione della validazione a lungo termine (PAdES-LTV)
In presenza di un timestamp RFC 3161, la firma acquisisce la validazione a lungo termine (LTV). Anche se il certificato scade anni dopo, la verifica si basa sulla data certa della firma. Dimostrando che la firma è avvenuta durante il periodo di validità del certificato, l'efficacia legale rimane garantita per i decenni a venire.
Una volta verificata l'identità dei firmatari, è possibile applicare una cifratura robusta con standard AES-256 per proteggere i contenuti riservati da occhi indiscreti.
Come verificare un PDF firmato in 3 semplici passaggi gratis
La verifica di qualsiasi PDF provvisto di firma digitale richiede pochi secondi con gli strumenti online di AZ2PDF. Non sono necessari software pesanti, registrazioni o dati di pagamento:
Passaggio 1: Carica il documento firmato
Accedi allo strumento Verifica Firma da qualsiasi browser su Mac, Windows, Linux, iOS o Android. Trascina il file PDF firmato nell'area di rilascio oppure selezionalo dal dispositivo. AZ2PDF è gratuito al 100% e gestisce documenti legali voluminosi senza restrizioni.
Passaggio 2: Convalida facoltativa di certificati personalizzati
Se il file è stato firmato con certificati standard (DocuSign, Adobe Sign o Carta d'Identità Elettronica), la verifica della catena avviene in automatico. Se impiega una PKI aziendale privata, puoi caricare facoltativamente il certificato emittente (.cer, .crt o .pem) come ancora di attendibilità.
Passaggio 3: Esamina il referto di verifica forense
Il motore analizza la firma in memoria RAM protetta e produce un resoconto chiaro:
- Stato di integrità del documento: Conferma la corrispondenza dell'hash e certifica l'assenza di modifiche non autorizzate post-firma.
- Identità del firmatario: Mostra il Common Name (CN), ente di appartenenza, reparto e indirizzo e-mail.
- Dati dell'autorità di emissione: Indica la CA emittente, numero di serie esadecimale e dimensione della chiave (es. RSA 2048 o 4096 bit).
- Marcatura temporale: Specifica se la data è certificata da un server RFC 3161 TSA o se proviene dall'orologio di sistema locale.
- Stato di revoca: Controlla se il certificato è stato annullato tramite protocollo OCSP o liste CRL.
Per impedire modifiche non autorizzate e bloccare i permessi prima di condividere i file verificati, puoi proteggere il PDF con password e crittografia.
Soluzioni rapide per gli avvisi comuni di convalida della firma
I lettori PDF mostrano sovente avvisi allarmanti durante la lettura delle firme digitali. Ecco cosa significano concretamente:
1. La validità della firma è sconosciuta (Signature validity is unknown)
L'avviso più frequente in assoluto. Non significa che il file sia falso. Segnala che l'integrità matematica è perfetta e il file non è stato manomesso, ma l'autorità che ha rilasciato il certificato non è presente nell'elenco di attendibilità predefinito del visualizzatore.
2. Il documento è stato modificato dopo l'apposizione della firma (Document altered or modified)
Avviso critico di sicurezza. L'hash binario non coincide più con l'impronta sigillata nel certificato. Ciò accade se sono state apportate modifiche al testo, rimosse pagine o aggiunte annotazioni non autorizzate. Il documento non può essere considerato genuino.
3. Il certificato del firmatario è scaduto (Signer certificate expired)
Indica il superamento del periodo di validità prefissato del certificato. Se nel file è presente una marca temporale RFC 3161 che prova che la firma è avvenuta prima della scadenza, il documento mantiene piena efficacia legale.
4. Impossibile completare il controllo di revoca (Revocation check failed)
Si verifica quando il sistema non riesce a contattare i server OCSP o CRL della CA tramite connessione internet (spesso a causa di firewall aziendali). Nella maggior parte dei casi si tratta di una limitazione temporanea della rete.
Privacy e conformità: Zero Data Retention per fascicoli legali e finanziari
I file con firma digitale trattano quasi sempre questioni aziendali strategiche: fusioni e acquisizioni societarie, accordi di riservatezza, contratti manageriali o bilanci fiscali.
Molti convertitori online archiviano i file degli utenti su server cloud incontrollati per giorni, determinando gravi violazioni dell'articolo 32 del GDPR e delle norme sul segreto professionale.
Per questa ragione, AZ2PDF è strutturato attorno a un rigoroso principio di Zero Data Retention:
- Elaborazione effimera in memoria RAM: I documenti sono caricati nei buffer di memoria unicamente per la durata del calcolo crittografico e non vengono mai salvati su supporti di memoria permanenti.
- Cancellazione automatica entro 5 minuti: Un demone dedicato monitora costantemente le sessioni, eliminando in modo definitivo tutti i residui di memoria entro 5 minuti dal termine.
- Nessun tracciamento o addestramento AI: AZ2PDF non indicizza, conserva né cede le informazioni dei tuoi file, e i tuoi dati non verranno mai impiegati per addestrare algoritmi di intelligenza artificiale.
Verifica i contratti della tua impresa con la massima serenità giuridica tramite la piattaforma di documenti protetti AZ2PDF, dove la decodifica crittografica avviene in modo sicuro e senza rischi di esposizione.
❓ Domande Frequenti (FAQ)
Sì. Lo strumento Verifica Firma di AZ2PDF esamina contenitori PKCS#7, calcola hash SHA-256 sul ByteRange e convalida certificati X.509 direttamente nel browser senza canoni di abbonamento né registrazione.
Articoli Correlati su Questo Argomento
Scopri altre tecniche avanzate per organizzare le pagine e gestire i tuoi documenti.
Come sanificare file PDF e cancellare i metadati nascosti (Gratis e Sicuro)
Scopri come sanificare file PDF rimuovendo metadati di autore, cronologia modifiche, tag GPS e macro JavaScript online. 100% gratuito e riservato.

Come proteggere un PDF con password gratis (Crittografia militare AES-256)
Scopri come crittografare e proteggere file PDF con password online gratis con cifratura militare AES-256. Proteggi contratti e buste paga riservate senza watermark.

Come sbloccare un PDF protetto da password online (Rimuovere la protezione per sempre)
Scopri come rimuovere password e restrizioni di autorizzazione dai file PDF autorizzati gratis online. Decrittazione sicura in memoria RAM senza filigrana.
Come oscurare e rimuovere informazioni riservate da un PDF gratis e in modo permanente
Scopri come oscurare testo sensibile, codici fiscali e dati bancari nei file PDF online gratis. Eliminazione binaria irreversibile dei byte senza Adobe Acrobat.
Come oscurare automaticamente dati sensibili in un PDF gratis (Rimozione PII)
Scopri come oscurare automaticamente dati riservati, codici fiscali, carte di credito ed e-mail in un PDF gratis. Riconoscimento rapido senza fughe di dati.
Come confrontare due file PDF per trovare le differenze online (gratuito e sicuro)
Scopri come confrontare due documenti PDF online gratis. Rileva modifiche al testo, clausole variate e differenze visive fianco a fianco senza Adobe Acrobat.