Cómo verificar una firma digital en un PDF gratis (sin Acrobat)
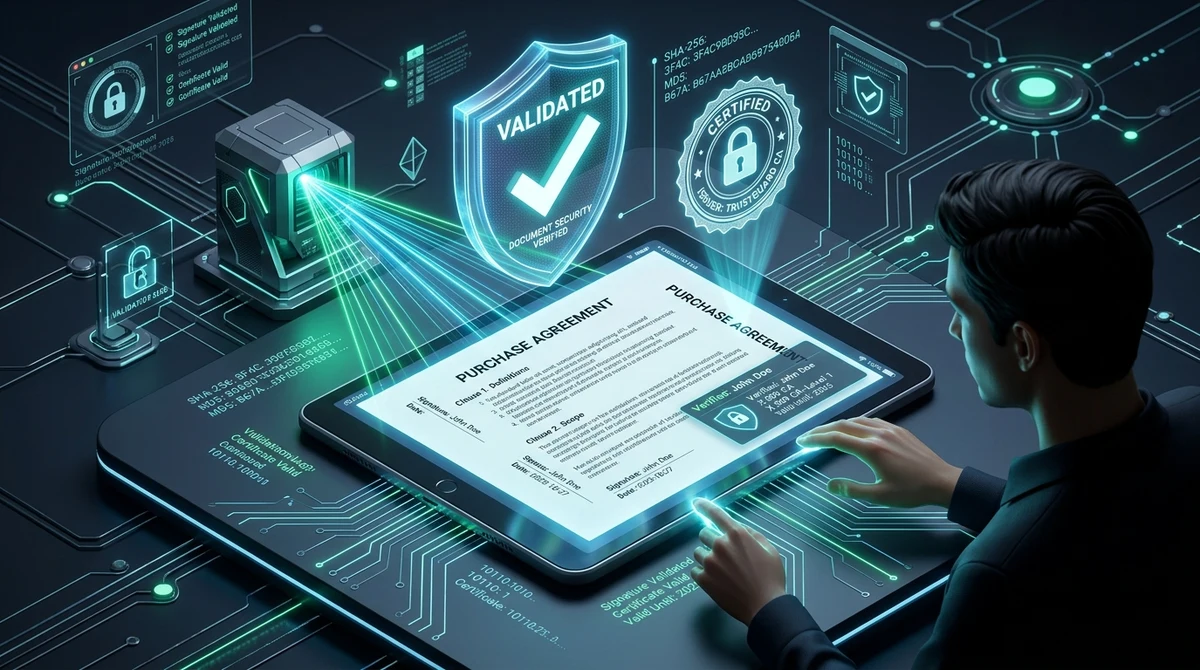
Respuesta Directa y Conclusiones Clave
Para verificar una firma digital PDF gratis sin pagar por Adobe Acrobat, utilice la herramienta Verificar Firma de AZ2PDF. Inspecciona sobres criptográficos PKCS#7, comprueba hashes SHA-256 ByteRange y valida la cadena de certificados X.509.
- Sin software de pago: No necesita una suscripción costosa a Adobe Acrobat para verificar la autenticidad de contratos, facturas o certificados.
- Control de integridad criptográfica: Examina el array ByteRange y hashes SHA-256 para detectar si un solo byte fue alterado tras la firma.
- Inspección de cadena de confianza: Valida la identidad del firmante, autoridad emisora (CA), número de serie y revocación mediante OCSP/CRL.
- Privacidad Zero-Retention: Archivos procesados únicamente en memoria RAM volátil y purgados de forma permanente tras 5 minutos.
Firmas digitales vs. sellos escaneados: por qué la apariencia visual no demuestra nada
Al recibir un contrato de trabajo, acuerdo comercial, resolución oficial o factura por correo electrónico, ¿cómo puede estar seguro de que el archivo es genuino? Muchas personas se limitan a observar la parte inferior de la última página, ven una firma manuscrita o un sello corporativo y asumen que el documento es auténtico y legalmente vinculante.
En el análisis forense de documentos digitales, la apariencia visual carece de validez probatoria. Una firma electrónica común (como una imagen escaneada pegada en la página o un trazo dibujado con el ratón) es solo una capa gráfica cosmética superpuesta. Cualquier persona con un editor de imágenes básico puede copiar esa rúbrica, pegarla en una factura falsificada y cambiar el número de cuenta bancaria sin dejar señales visibles.
Por el contrario, una auténtica firma digital criptográfica actúa a nivel binario bajo el estándar internacional ISO 32000 y las especificaciones europeas PAdES (PDF Advanced Electronic Signatures). En lugar de trazos de tinta decorativos, vincula un certificado digital de clave pública directamente con el flujo exacto de bytes del archivo. Si alguien modifica una coma, una fecha o una cifra tras estampar la firma, el sello matemático se anula de inmediato.
Durante años, verificar estas firmas exigía programas de escritorio como Adobe Acrobat Pro con suscripciones anuales costosas. Para particulares, pymes y despachos que solo necesitan comprobar la validez de contratos, pagar cuotas periódicas no es necesario. Hoy en día, plataformas web modernas ofrecen una validación rápida, independiente y totalmente gratuita.
Confirme la validez criptográfica de contratos celebrados con la Herramienta Verificar Firma AZ2PDF. Analiza cadenas de certificados X.509, comprueba entidades de sellado de tiempo y certifica la integridad del archivo.
Cómo funciona la verificación de firmas: hashes ByteRange e ISO 32000
Para entender por qué las firmas criptográficas no se pueden eludir ni manipular, es necesario revisar la arquitectura interna de un archivo PDF firmado. Al aplicar un certificado digital, el sistema ejecuta un protocolo criptográfico riguroso basado en infraestructura de clave pública (PKI):
1. Definición del array ByteRange
Dentro del árbol de objetos del PDF, el diccionario de firma (/Sig) aloja una clave denominada /ByteRange. Consiste en un array de cuatro números enteros que indican dos pares de posiciones iniciales y longitudes en bytes: [offset1, length1, offset2, length2].
El primer intervalo abarca desde el primer byte del archivo hasta el inicio exacto del bloque de la firma. El segundo intervalo va desde el término de dicho bloque hasta el byte final del documento. El espacio intermedio contiene la clave /Contents, donde reside el contenedor binario de firma PKCS#7 o CMS en formato hexadecimal.
2. Cálculo del resumen criptográfico (Hash)
Antes de estampar la firma, el software calcula un hash unidireccional (comúnmente SHA-256 o SHA-512) sobre los bytes especificados en el ByteRange. Esto genera una huella alfanumérica única que refleja el estado exacto del documento en ese preciso instante.
La clave privada del firmante cifra este resumen. Como solo el titular legítimo posee la clave privada, dicho bloque solo puede descifrarse con su clave pública. Durante la verificación, el motor calcula nuevamente el hash SHA-256 sobre el ByteRange y lo compara con el hash extraído del contenedor de firma.
Si ambas cadenas coinciden, se comprueba matemáticamente que el documento no ha sufrido alteraciones. Si se modificó un solo carácter o se añadieron elementos fuera de las actualizaciones incrementales permitidas, los hashes serán distintos y la herramienta alertará de una posible adulteración.
Cadenas de confianza de certificados y validación de rutas PKIX
Demostrar que un documento no ha sido modificado es solo la primera parte del proceso. La segunda consiste en responder a la cuestión legal fundamental: ¿quién firmó verdaderamente y podemos confiar en su certificado?
Las firmas digitales emplean el estándar de Certificados de Clave Pública X.509. Para validar la autenticidad, el motor examina la jerarquía de emisores mediante el protocolo PKIX:
- Certificado de entidad final (Firmante): Identifica a la persona o corporación que rubricó el documento. Contiene el nombre común (CN), entidad, correo electrónico, número de serie y clave pública.
- Autoridad de certificación intermedia (Intermediate CA): Las grandes entidades emisoras no firman documentos individuales con su clave raíz para evitar exponerla en línea; en su lugar, delegan en certificados intermedios.
- Autoridad de certificación raíz (Root CA): La cumbre de la cadena. Para que una firma sea considerada válida de forma predeterminada, esta CA raíz debe figurar en almacenes de confianza reconocidos, como Adobe Approved Trust List (AATL), la lista europea EUTL (normativa eIDAS) o los almacenes del sistema operativo.
Si una institución utiliza certificados internos (habituales en banca y administración pública), los lectores comunes pueden mostrar avisos de firma no confiable. AZ2PDF permite cargar certificados raíz institucionales a la sesión para verificar rutas PKIX de inmediato sin instalaciones en su equipo.
Por qué importan las marcas de tiempo: tokens RFC 3161 y validación a largo plazo (LTV)
Uno de los puntos más vulnerables en procesos de firma básica es la marca temporal. En flujos convencionales, el software toma la fecha y la hora directamente del reloj del ordenador del firmante.
Confiar en un reloj local implica riesgos evidentes: un usuario podría atrasar su reloj deliberadamente para firmar un contrato fuera de plazo. Además, los certificados digitales caducan en plazos de 1 a 3 años. Al revisar un contrato firmado hace 5 años, ¿cómo demostrar que el certificado era válido en el momento de la firma?
1. Autoridades de sellado de tiempo independientes RFC 3161 (TSA)
Para lograr una prueba temporal indiscutible, los documentos de alta seguridad incorporan un Token de Marca de Tiempo RFC 3161 (TST). En el proceso de firma, el sistema envía el hash del archivo a una Autoridad de Sellado de Tiempo (TSA), que vincula el hash con la hora de un reloj atómico oficial, lo firma criptográficamente y lo incrusta en el PDF.
2. Habilitación de la validación a largo plazo (PAdES-LTV)
Con un sello RFC 3161, la firma adquiere la propiedad de Validación a Largo Plazo (LTV). Incluso si el certificado caduca años después, la validación se evalúa con la fecha de emisión de la firma. Al quedar demostrado que la rúbrica se efectuó durante el periodo de vigencia del certificado, este conserva su plena validez jurídica durante décadas.
Tras corroborar la autenticidad de los firmantes, también es posible aplicar un cifrado robusto de nivel bancario AES-256 para restringir el acceso no autorizado al documento validado.
Cómo verificar un PDF firmado en 3 sencillos pasos gratis
Comprobar la autenticidad de cualquier PDF con firma digital requiere solo unos segundos con las herramientas web de AZ2PDF. No requiere descargas de software, altas de usuario ni métodos de pago:
Paso 1: Suba su documento firmado
Abra la herramienta Verificar Firma en cualquier navegador en Mac, Windows, Linux, iOS o Android. Arrastre y suelte su archivo firmado en la interfaz de carga o selecciónelo de su almacenamiento local. AZ2PDF es 100 % gratuito y admite documentos extensos sin límite de uso.
Paso 2: Validación opcional de certificado personalizado
Si el documento fue firmado con certificados comerciales o estatales (como DocuSign, Adobe Sign o DNI electrónico), la validación de la cadena se efectúa de modo automático. Si proviene de una PKI privada, puede añadir el archivo de certificado emisor (.cer, .crt o .pem) como ancla local.
Paso 3: Examine el informe forense
El motor analiza el sobre criptográfico en memoria aislada y presenta un informe claro:
- Estado de integridad del documento: Confirma la coincidencia del hash y garantiza que no hubo modificaciones posteriores.
- Identidad del firmante: Detalla el nombre registrado, empresa, departamento y correo.
- Información de la autoridad certificadora: Revela la CA emisora, número de serie en hexadecimal y tamaño de clave (p. ej., RSA 2048 o 4096 bits).
- Marca temporal: Indica si el momento de la firma está certificado por una TSA RFC 3161 o procede del reloj local.
- Estado de revocación: Confirma si el certificado fue anulado mediante OCSP o listas de revocación CRL.
Para evitar modificaciones no autorizadas y bloquear permisos antes de compartir archivos verificados, puede proteger el PDF con contraseña y cifrado.
Soluciones rápidas para advertencias habituales al validar firmas
Al abrir un PDF firmado, los visores suelen mostrar advertencias desconcertantes. Aquí aclaramos su significado real:
1. La validez de la firma es desconocida (Signature validity is unknown)
Es la alerta más frecuente. No significa que el archivo sea fraudulento. Indica que la estructura matemática es correcta y el archivo no ha sido alterado, pero la entidad certificadora que emitió la credencial no figura en el almacén de confianza predeterminado del visor.
2. El documento ha sido modificado tras la firma (Document altered or modified)
Alerta de seguridad crítica. El hash binario recalculado no coincide con el contenedor de firma. Ocurre si se alteró el texto, se extrajeron hojas o se guardó con software incompatible. El documento debe considerarse alterado.
3. El certificado del firmante ha caducado (Signer certificate expired)
Indica que el periodo de vigencia del certificado ha concluido. Si el archivo incluye un sello de tiempo independiente RFC 3161 que demuestre que se firmó antes del vencimiento, la firma conserva su validez jurídica.
4. No se pudo completar la comprobación de revocación (Revocation check failed)
Surge cuando el software no logra contactar con los servidores OCSP o CRL de la entidad emisora (habitual por cortafuegos corporativos o falta de conexión a internet). En la mayoría de los casos es una incidencia de red temporal.
Privacidad y cumplimiento: Cero retención de datos para documentos legales y financieros
Los archivos firmados digitalmente suelen contener información empresarial altamente reservada: acuerdos de fusión, convenios de confidencialidad, nóminas o declaraciones tributarias.
Muchos servicios en línea tradicionales almacenan los archivos cargados en servidores remotos sin supervisión durante días, generando serios riesgos de incumplimiento del RGPD (artículo 32) y del secreto profesional.
Por ello, AZ2PDF está construido bajo un estricto modelo de Cero Retención de Datos (Zero Data Retention):
- Procesamiento en memoria RAM volátil: Los archivos se reciben en búferes de memoria solo durante el cálculo del hash criptográfico y la verificación PKIX. Nunca se graban en bases de datos ni discos permanentes.
- Depuración automática en 5 minutos: Un proceso daemon en segundo plano supervisa y elimina de manera definitiva todos los búferes de sesión dentro de los 5 minutos posteriores a la comprobación.
- Cero recopilación de información: AZ2PDF no lee, almacena ni comparte sus datos de negocio, y sus documentos jamás se utilizan para entrenar modelos de inteligencia artificial.
Valide contratos comerciales con total tranquilidad jurídica mediante la plataforma de documentos seguros AZ2PDF, donde la verificación criptográfica ocurre de forma privada y sin exposición.
❓ Preguntas Frecuentes (FAQ)
Sí. La herramienta de AZ2PDF analiza sobres PKCS#7, calcula los hashes SHA-256 sobre el ByteRange y verifica certificados X.509 directamente en su navegador de forma gratuita y sin necesidad de crear cuenta.
Artículos Relacionados con este Tema
Profundice en técnicas profesionales de organización de páginas y gestión documental.
Cómo limpiar archivos PDF y eliminar metadatos ocultos (Gratis y Seguro)
Aprenda a sanitizar archivos PDF eliminando metadatos invisibles de autor, historial de revisiones, etiquetas GPS y macros JavaScript en línea. 100% confidencial.

Cómo proteger un PDF con contraseña gratis (Cifrado militar AES-256)
Aprenda a cifrar y proteger archivos PDF con contraseña online gratis mediante cifrado militar AES-256. Asegure contratos y nóminas confidenciales sin marcas de agua.

Cómo desbloquear un PDF protegido con contraseña online (Eliminar seguridad para siempre)
Aprenda a quitar contraseñas y restricciones de permisos de archivos PDF autorizados gratis en línea. Descifrado seguro, sin marcas de agua y en memoria RAM.
Cómo censurar y eliminar información confidencial de un PDF de forma permanente y gratis
Aprenda a censurar texto confidencial, números de identificación y cuentas bancarias en archivos PDF online gratis. Eliminación binaria irreversible sin Adobe Acrobat.
Cómo censurar automáticamente datos confidenciales en PDF gratis (Limpieza PII)
Aprenda a censurar y tachar datos confidenciales, tarjetas de crédito y correos en documentos PDF gratis. Detección rápida sin fugas de información.
Cómo comparar dos archivos PDF para ver diferencias online (gratis y seguro)
Aprenda a comparar dos documentos PDF online gratis. Detecte cambios de texto, modificaciones de cláusulas y diferencias visuales sin Adobe Acrobat.