Jak zweryfikować podpis cyfrowy w PDF za darmo (bez Acrobat)
Bezpośrednia Odpowiedź i Kluczowe Wnioski
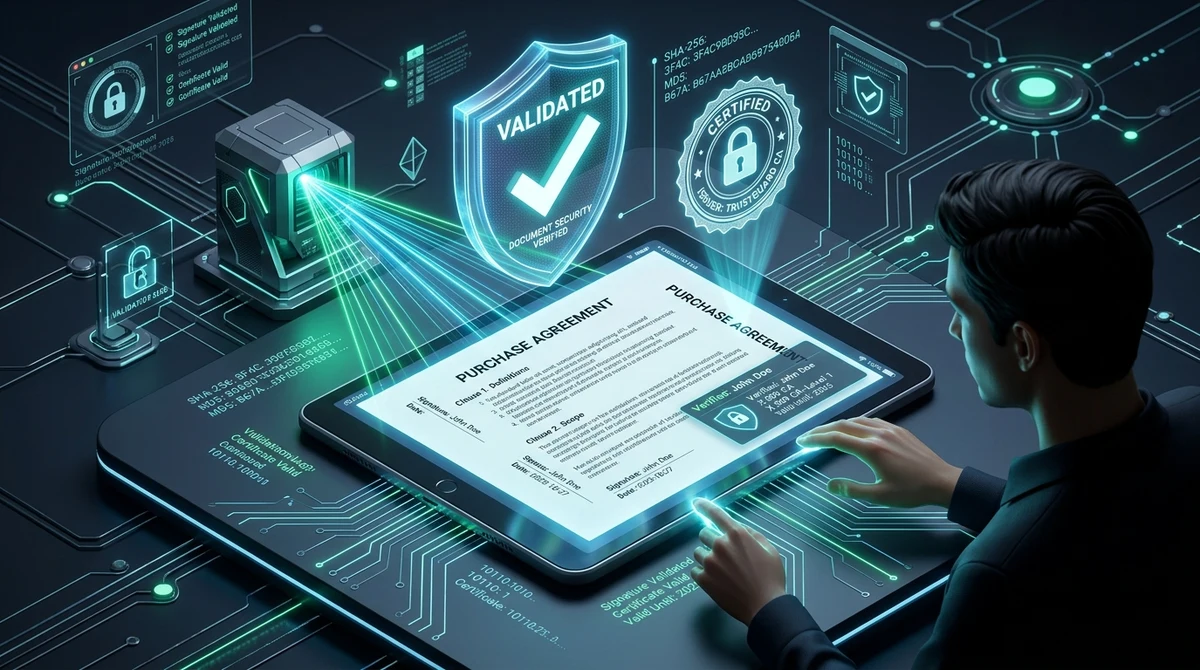
Aby zweryfikować podpis cyfrowy w pliku PDF za darmo bez programu Adobe Acrobat, możesz użyć narzędzia Weryfikacja Podpisu AZ2PDF. Analizuje ono koperty kryptograficzne PKCS#7, sprawdza skróty SHA-256 ByteRange pod kątem modyfikacji i waliduje łańcuch certyfikatów X.509 z zaufanymi urzędami certyfikacji.
- Bez płatnego oprogramowania: Nie potrzebujesz drogiej subskrypcji Adobe Acrobat, aby potwierdzić autentyczność podpisanej umowy, faktury lub zaświadczenia.
- Kryptograficzna kontrola integralności: Bada tablicę ByteRange i skróty SHA-256, aby natychmiast wykryć, czy po złożeniu podpisu zmieniono choćby jeden bajt.
- Inspekcja łańcucha certyfikatów: Weryfikuje tożsamość podpisującego, urząd certyfikacji (CA), numer seryjny oraz status odwołania w czasie rzeczywistym przez OCSP/CRL.
- Prywatność Zero-Retention: Pliki są przetwarzane wyłącznie w tymczasowej pamięci RAM i trwale usuwane po 5 minutach przez proces w tle.
Podpisy cyfrowe a skanowane pieczątki: Dlaczego wygląd wizualny niczego nie dowodzi
Gdy otrzymujesz pocztą elektroniczną umowę o pracę, kontrakt handlowy, orzeczenie sądowe lub fakturę, skąd masz pewność, że plik jest autentyczny i nie został zmodyfikowany? Wiele osób spogląda jedynie na dół ostatniej strony, widzi odręczny podpis lub oficjalnie wyglądającą pieczątkę i zakłada, że dokument ma pełną moc prawną.
W cyfrowej informatyce śledczej wygląd wizualny nie dowodzi prawie niczego. Zwykły podpis elektroniczny (taki jak skan podpisu w formacie PNG lub odręczny znak narysowany myszką) to zaledwie powierzchowna warstwa graficzna. Każdy, kto dysponuje prostym programem graficznym, może skopiować taki podpis, wkleić go na sfałszowaną fakturę i zmienić numery rachunków bankowych bez pozostawiania widocznych śladów.
Z kolei prawdziwy kryptograficzny podpis cyfrowy działa na poziomie binarnym zgodnie z międzynarodową normą ISO 32000 oraz europejskimi standardami PAdES (PDF Advanced Electronic Signatures). Zamiast tuszowego rysunku łączy on certyfikowany certyfikat klucza publicznego bezpośrednio z dokładnym strumieniem bajtów pliku. Jeśli nieupoważniona strona zmieni choćby przecinek, datę lub cyfrę po złożeniu podpisu, pieczęć matematyczna natychmiast pęka.
Przez lata weryfikacja takich podpisów wymagała płatnych pakietów komputerowych, takich jak Adobe Acrobat Pro z drogimi abonamentami. Dla osób prywatnych, księgowych i prawników, którzy chcą jedynie potwierdzić ważność umów, takie koszty są zbędne. Nowoczesne platformy internetowe umożliwiają szybką, niezależną weryfikację całkowicie za darmo.
Potwierdź ważność podpisanych umów za pomocą Narzędzie weryfikacji podpisu AZ2PDF. Analizuje ono łańcuchy X.509, weryfikuje znaczniki czasu i potwierdza, czy strumień bajtów nie został zmieniony.
Jak działa weryfikacja podpisu PDF: Skróty ByteRange i norma ISO 32000
Aby zrozumieć, dlaczego podpisów kryptograficznych nie da się sfałszować, należy przyjrzeć się wewnętrznej strukturze podpisanego pliku PDF. Zastosowanie certyfikatu nie polega na zwykłym zablokowaniu pliku hasłem, lecz wykonuje zaawansowany uścisk dłoni oparty na infrastrukturze klucza publicznego (PKI):
1. Definiowanie tablicy ByteRange
W strukturze obiektów PDF słownik podpisu (/Sig) zawiera kluczowy wpis o nazwie /ByteRange. Jest to tablica czterech liczb całkowitych reprezentujących dwie pary przesunięć i długości bajtów: [offset1, length1, offset2, length2].
Pierwsza para obejmuje zakres od pierwszego bajtu pliku do początku bloku danych podpisu. Druga para obejmuje zakres od końca bloku podpisu do ostatniego bajtu pliku. Przestrzeń pomiędzy nimi zajmuje klucz /Contents, który przechowuje binarny kontener podpisu PKCS#7 lub CMS w zapisie szesnastkowym.
2. Obliczanie kryptograficznego skrótu wiadomości (Hash)
Przed złożeniem podpisu oprogramowanie oblicza jednostronny skrót (zazwyczaj SHA-256) ze wszystkich bajtów określonych przez ByteRange. Tworzy to unikalny cyfrowy odcisk palca odzwierciedlający dokładny stan dokumentu w danym ułamku sekundy.
Klucz prywatny podpisującego szyfruje ten skrót. Ponieważ tylko właściciel posiada klucz prywatny, zaszyfrowany blok można odszyfrować wyłącznie odpowiadającym mu kluczem publicznym. Podczas weryfikacji silnik ponownie oblicza skrót SHA-256 z tablicy ByteRange i porównuje go ze skrótem odszyfrowanym z podpisu.
Zgodność obu wartości stanowi matematyczny dowód na brak jakichkolwiek modyfikacji. Zmiana choćby jednego znaku powoduje rozbieżność skrótów i natychmiastowe ostrzeżenie o naruszeniu integralności.
Łańcuchy zaufania certyfikatów i walidacja ścieżki PKIX
Wykazanie, że plik nie został zmieniony, to dopiero połowa weryfikacji. Druga część odpowiada na kluczowe pytanie prawne: kto faktycznie złożył podpis i czy można zaufać wystawcy certyfikatu?
Podpisy PDF opierają się na standardzie Certyfikatów Klucza Publicznego X.509. Aby ustalić zaufanie, silnik weryfikacyjny buduje hierarchiczny łańcuch certyfikatów zgodnie z modelem PKIX:
- Certyfikat podmiotu końcowego (Podpisujący): Identyfikuje osobę lub firmę podpisującą plik. Zawiera nazwę powszechną (CN), organizację, adres e-mail, numer seryjny i klucz publiczny.
- Pośredni urząd certyfikacji (Intermediate CA): Duże centra zaufania nie podpisują dokumentów bezpośrednio kluczem głównym (Root), aby chronić go przed atakami sieciowymi. Delegują to zadanie na certyfikaty pośrednie.
- Główny urząd certyfikacji (Root CA - Kotwica zaufania): Szczyt łańcucha. Aby podpis był domyślnie zaufany, ten urząd Root CA musi znajdować się w uznanych magazynach zaufania, takich jak Adobe Approved Trust List (AATL) lub Europejska Lista Zaufania (EUTL w ramach eIDAS).
W przypadku wewnętrznych certyfikatów firmowych przeglądarki mogą zgłaszać brak zaufania. W AZ2PDF można wczytać certyfikat główny organizacji do bieżącej sesji, aby błyskawicznie sprawdzić firmowy podpis bez instalowania oprogramowania.
Dlaczego znaczniki czasu są kluczowe: Tokeny RFC 3161 i długoterminowa walidacja (LTV)
Jednym z najbardziej wrażliwych punktów prostych podpisów jest czas złożenia podpisu. W podstawowych obiegach oprogramowanie odczytuje datę i godzinę bezpośrednio z zegara systemowego komputera podpisującego.
Poleganie na lokalnym zegarze rodzi poważne ryzyko prawne: ktoś mógłby cofnąć zegar o dwa tygodnie i podpisać przeterminowaną umowę. Ponadto certyfikaty tracą ważność po 1-3 latach. Weryfikując umowę sprzed 5 lat z wygasłym certyfikatem, jak dowieść, że był on ważny w dniu podpisu?
1. Niezależne urzędy znakowania czasem RFC 3161 (TSA)
W celu zapewnienia bezspornej chronologii dokumenty kwalifikowane zawierają Token Znacznika Czasu RFC 3161 (TST). Podczas podpisywania skrót dokumentu trafia do niezależnego urzędu znacznika czasu (TSA). Urząd łączy skrót z czasem zegara atomowego, podpisuje go cyfrowo i dołącza do pliku PDF.
2. Aktywacja długoterminowej walidacji (PAdES-LTV)
Dzięki znacznikowi RFC 3161 podpis zyskuje status LTV (Long-Term Validation). Nawet gdy certyfikat wygaśnie po latach, weryfikacja opiera się na dacie złożenia podpisu. Ponieważ znacznik poświadcza, że podpis złożono w okresie ważności certyfikatu, zachowuje on pełną moc prawną przez dziesięciolecia.
Po zweryfikowaniu tożsamości podpisujących można także zastosować silne szyfrowanie dokumentu w standardzie AES-256, aby uniemożliwić niepowołany wgląd w treść umowy.
Jak zweryfikować podpisany plik PDF w 3 prostych krokach za darmo
Sprawdzenie autentyczności podpisanego cyfrowo pliku PDF zajmuje zaledwie kilka sekund w narzędziach online AZ2PDF. Nie wymaga instalacji oprogramowania, rejestracji konta ani danych płatniczych:
Krok 1: Prześlij podpisany dokument
Otwórz narzędzie Weryfikacja Podpisu w przeglądarce na komputerze Mac, Windows, Linux, iOS lub Android. Przeciągnij i upuść podpisany plik PDF w polu przesyłania lub wybierz go z dysku. AZ2PDF jest całkowicie darmowy i przetwarza obszerne pliki bez limitów.
Krok 2: Opcjonalna walidacja certyfikatu niestandardowego
Jeśli plik podpisano popularnym certyfikatem komercyjnym lub urzędowym (np. mObywatel, profil zaufany, DocuSign, Adobe Sign), weryfikacja przebiega automatycznie. W przypadku wewnętrznego PKI można opcjonalnie wgrać plik certyfikatu (.cer, .crt lub .pem) jako lokalną kotwicę.
Krok 3: Sprawdź raport z analizy
Silnik analizuje podpis w odizolowanej pamięci RAM i generuje szczegółowy raport:
- Integralność dokumentu: Potwierdza zgodność skrótu i wykazuje brak jakichkolwiek modyfikacji po podpisaniu.
- Tożsamość podpisującego: Prezentuje imię i nazwisko (Common Name), organizację, dział i powiązany e-mail.
- Szczegóły urzędu certyfikacji: Wskazuje wystawcę (CA), szesnastkowy numer seryjny oraz długość klucza (np. RSA 2048 lub 4096 bitów).
- Znacznik czasu: Precyzuje, czy czas poświadczył kwalifikowany urząd RFC 3161 TSA, czy pochodzi z zegara lokalnego.
- Status odwołania: Sprawdza, czy certyfikat nie został unieważniony w protokole OCSP lub na listach CRL.
Aby zapobiec nieautoryzowanym modyfikacjom i zablokować uprawnienia przed udostępnieniem zweryfikowanych plików, możesz zabezpieczyć plik PDF hasłem i szyfrowaniem.
Szybkie rozwiązania typowych ostrzeżeń przy weryfikacji podpisu
Przeglądarki PDF często wyświetlają mylące komunikaty ostrzegawcze. Oto ich rzeczywiste znaczenie:
1. Ważność podpisu jest nieznana (Signature validity is unknown)
Najczęstsze ostrzeżenie. Nie oznacza sfałszowania dokumentu. Wskazuje, że obliczenia matematyczne są prawidłowe, a plik nienaruszony, lecz urząd certyfikacji podpisującego nie znajduje się na domyślnej liście zaufanych certyfikatów przeglądarki.
2. Dokument został zmodyfikowany po podpisaniu (Document altered or modified)
Krytyczny alert bezpieczeństwa. Przeliczony skrót binarny nie zgadza się z wartością w podpisie. Dochodzi do tego w razie edycji tekstu, usunięcia stron lub dopisania nieautoryzowanych adnotacji. Dokument należy odrzucić jako niewiarygodny.
3. Certyfikat podpisującego wygasł (Signer certificate expired)
Oznacza upływ terminu ważności certyfikatu. Jeżeli dokument zawiera zaufany znacznik czasu RFC 3161 poświadczający podpisanie przed tą datą, zachowuje on pełną moc prawną.
4. Nie udało się sprawdzić stanu odwołania (Revocation check failed)
Pojawia się, gdy program nie może połączyć się z serwerami OCSP lub CRL wystawcy (np. przez firmowe zapory sieciowe). Zazwyczaj jest to przejściowy problem z łącznością.
Prywatność i zgodność: Zero Data Retention dla dokumentacji prawnej i finansowej
Dokumenty wymagające weryfikacji podpisów zawierają najczęściej poufne dane biznesowe: fuzje i przejęcia, umowy o poufności (NDA), kontrakty menedżerskie lub sprawozdania podatkowe.
Wiele tradycyjnych serwisów internetowych przechowuje pliki na zewnętrznych serwerach przez wiele dni, co narusza art. 32 RODO i tajemnicę zawodową radców prawnych oraz doradców podatkowych.
Z tego względu AZ2PDF opiera się na bezwzględnej regule Zero Data Retention:
- Przetwarzanie w ulotnej pamięci RAM: Pliki trafiają do buforów pamięci tylko na czas obliczeń i nigdy nie są zapisywane na dyskach twardych ani w bazach danych.
- Automatyczne usuwanie po 5 minutach: Proces w tle trwale usuwa wszelkie pozostałości sesji w ciągu 5 minut od zakończenia weryfikacji.
- Brak gromadzenia danych i trenowania AI: AZ2PDF nie analizuje ani nie udostępnia zawartości Twoich plików, a dane nigdy nie posłużą do trenowania modeli sztucznej inteligencji.
Weryfikuj umowy biznesowe z pełnym poczuciem bezpieczeństwa prawnego na bezpieczna platforma dokumentów AZ2PDF, gdzie analiza przebiega poufnie i bez ryzyka wycieku danych.
❓ Często Zadawane Pytania (FAQ)
Tak. Narzędzie AZ2PDF analizuje koperty PKCS#7, oblicza skróty SHA-256 w ByteRange i sprawdza certyfikaty X.509 bezpośrednio w przeglądarce za darmo i bez konieczności rejestracji.
Powiązane Artykuły w Tej Tematyce
Dowiedz się więcej o profesjonalnej organizacji stron i zarządzaniu plikami PDF.
Jak oczyścić plik PDF i usunąć ukryte metadane autora (Bezpłatnie i Bezpiecznie)
Dowiedz się, jak oczyścić plik PDF, usuwając ukryte metadane autora, historię zmian, współrzędne GPS i niebezpieczne makra JavaScript online. 100% za darmo i bezpiecznie.

Jak zabezpieczyć PDF hasłem za darmo (Szyfrowanie wojskowe AES-256)
Dowiedz się, jak bezpłatnie zaszyfrować i zabezpieczyć pliki PDF hasłem online przy użyciu wojskowego standardu AES-256. Chroń poufne umowy i paski płacowe bez znaków wodnych.

Jak odblokować PDF zabezpieczony hasłem online (Trwałe usunięcie zabezpieczeń)
Dowiedz się, jak bezpłatnie usunąć hasło i ograniczenia uprawnień z plików PDF online. Bezpieczne odszyfrowanie w pamięci RAM bez znaków wodnych.
Jak trwale i za darmo zamazać poufne informacje w pliku PDF (Prawdziwa redakcja)
Dowiedz się, jak trwale usunąć wrażliwe dane, PESEL i numery kont z plików PDF online za darmo. Nieodwracalne niszczenie bajtów bez programu Adobe Acrobat.
Jak automatycznie zamazać poufne dane w PDF za darmo (Anonimizacja PII)
Dowiedz się, jak za darmo automatycznie zamazać numery PESEL, karty płatnicze i e-maile w dokumentach PDF. Błyskawiczne wykrywanie wzorców bez wycieków danych.
Jak porównać dwa pliki PDF i znaleźć różnice online (za darmo i bezpiecznie)
Dowiedz się, jak porównać dwa dokumenty PDF online za darmo. Wykrywaj zmiany w tekście, edycje klauzul i różnice wizualne bez Adobe Acrobat.