كيفية التحقق من التوقيع الرقمي في PDF مجاناً (بدون Acrobat)
الإجابة المباشرة والنقاط الجوهرية
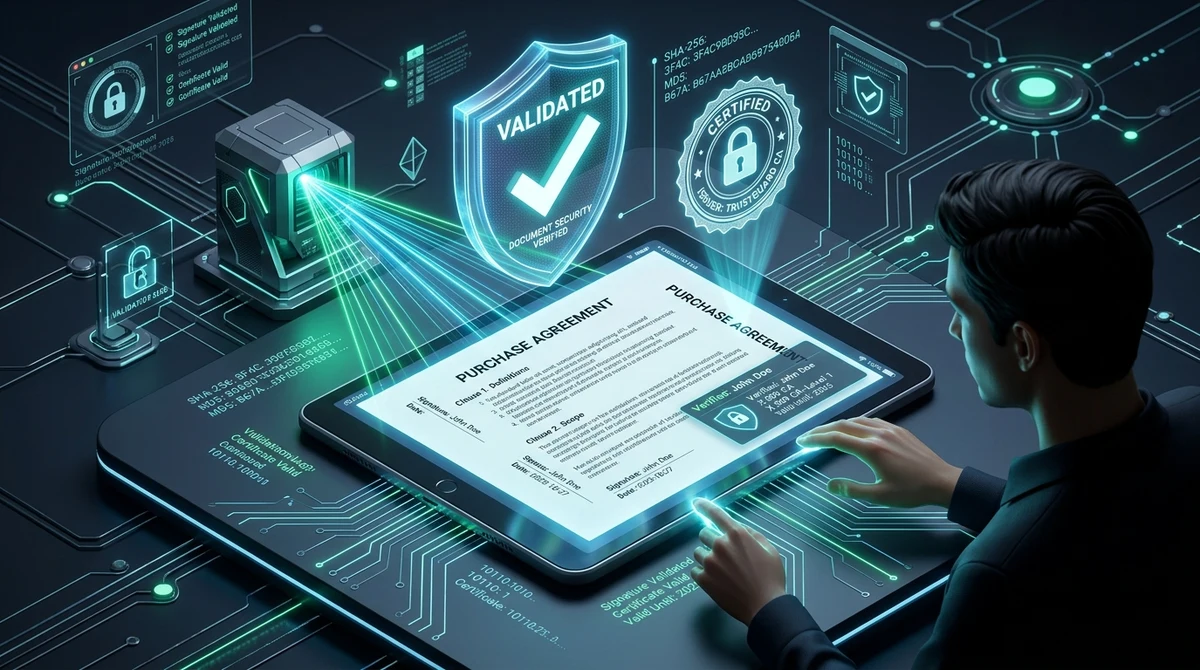
للتحقق من توقيع رقمي في ملف PDF مجاناً دون الحاجة لشراء Adobe Acrobat، يمكنك استخدام أداة التحقق من التوقيع من AZ2PDF. تقوم الأداة بفحص مظاريف التوقيع التشفيرية PKCS#7، والتحقق من تجزئات SHA-256 ByteRange لضمان عدم التلاعب بالمستند، ومطابقة سلسلة شهادات X.509 مع جهات إصدار موثوقة.
- لا حاجة لبرامج مدفوعة: لست بحاجة إلى اشتراك باهظ الثمن في Adobe Acrobat لتأكيد صحة العقود الموقعة أو الفواتير التجارية.
- فحص السلامة التشفيرية: تفحص الأداة مصفوفة ByteRange والتجزئات لاكتشاف ما إذا تم تغيير بايت واحد فقط بعد وضع التوقيع.
- فحص سلسلة ثقة الشهادات: التحقق من هوية الموقع، والجهة المصدرة (CA)، والرقم التسلسلي، وحالة الإلغاء عبر OCSP/CRL فورياً.
- خصوصية تامة بدون احتفاظ بالبيانات (Zero-Retention): تتم معالجة الملفات حصرياً في ذاكرة RAM المؤقتة وتُحذف نهائياً بعد 5 دقائق.
التوقيعات الرقمية مقابل الأختام الممسوحة ضوئياً: لماذا لا يثبت المظهر البصري أي شيء
عندما تتلقى عقد عمل، أو اتفاقية توريد، أو وثيقة رسمية، أو فاتورة تجارية عبر البريد الإلكتروني، كيف يمكنك التأكد من أن الملف أصلي ولم يتعرض للتحريف؟ يكتفي الكثير من الأشخاص بالنظر إلى أسفل الصفحة الأخيرة، وعندما يشاهدون توقيعاً بخط اليد أو ختماً رسمياً للشركة، يفترضون تلقائياً أن الوثيقة ملزمة وقانونية.
في التحقيق الجنائي الرقمي للمستندات، لا يثبت المظهر البصري أي شيء تقريباً. التوقيع الإلكتروني العادي (مثل صورة ممسوحة ضوئياً بصيغة PNG لتوقيع يدوي أو رسم عشوائي بالماوس) ليس سوى طبقة رسومية سطحية تطفو فوق الصفحة. يمكن لأي شخص يمتلك برنامج تعديل صور بسيط نسخ هذا التوقيع ولصقه على فاتورة مزورة وتعديل الحسابات البنكية دون ترك أدنى أثر بصري.
على النقيض من ذلك، يعمل التوقيع الرقمي التشفيري الحقيقي على المستوى الثنائي (Binary) وفقاً للمعيار الدولي ISO 32000 ومواصفات PAdES الأوروبية. بدلاً من الاعتماد على رسومات الحبر، يقوم التوقيع بربط شهادة تشفير بالمفتاح العام مباشرة بالتدفق الدقيق لبايتات الملف بأكمله. إذا قامت أي جهة غير مصرح لها بتعديل فاصلة واحدة أو تاريخ أو رقم عشري بعد التوقيع، فإن الختم الرياضي ينكسر فوراً.
لسنوات طويلة، كان فحص هذه التوقيعات يتطلب برامج مكتبية مدفوعة مثل Adobe Acrobat Pro باشتراكات سنوية مرتفعة. بالنسبة للأفراد والمحاسبين والمحامين الذين يحتاجون فقط إلى التأكد من سلامة العقود، فإن دفع هذه الرسوم غير ضروري. تتيح المنصات الحديثة اليوم فحصاً تشفيرياً سريعاً ومستقلاً ومجانياً بالكامل عبر المتصفح.
تحقق من الصلاحية التشفيرية للعقود المبرمة فوراً باستخدام أداة التحقق من التوقيع AZ2PDF. تفحص الأداة سلاسل شهادات X.509، وتتحقق من جهات الطابع الزمني، وتؤكد عدم تعديل بايتات الملف بعد التوقيع.
كيف تعمل آلية التحقق من توقيع PDF: تجزئات ByteRange ومعيار ISO 32000
لفهم سبب استحالة تزوير أو تجاوز التوقيعات التشفيرية، يجب الاطلاع على البنية الداخلية لملف PDF الموقع. عند تطبيق شهادة رقمية، لا يقوم البرنامج بمجرد قفل الملف بكلمة مرور، بل ينفذ مصافحة تشفيرية متقدمة تحكمها البنية التحتية للمفاتيح العامة (PKI):
1. تعريف مصفوفة ByteRange
داخل هيكل كائنات PDF، يحتوي قاموس التوقيع (/Sig) على إدخال أساسي يسمى /ByteRange. وهو عبارة عن مصفوفة من أربعة أعداد صحيحة تمثل زوجين من إزاحات وأطوال البايتات: [offset1, length1, offset2, length2].
يمتد الزوج الأول من البايت الأول في الملف حتى نقطة بداية كتلة بيانات التوقيع مباشرة. ويمتد الزوج الثاني من نهاية كتلة بيانات التوقيع حتى آخر بايت في الملف. الفجوة الموجودة بين هذين النطاقين تحتوي على المفتاح /Contents، الذي يضم حاوية التوقيع الثنائية PKCS#7 أو CMS المشفرة بالنظام السداسي عشر.
2. حساب ملخص الرسالة التشفيري (Hash)
قبل إتمام التوقيع، يحسب البرنامج تجزئة أحادية الاتجاه (عادة SHA-256) عبر جميع البايتات المحددة في ByteRange. ينتج عن ذلك بصمة رقمية فريدة تعبر عن الحالة الدقيقة للمستند في تلك اللحظة بالذات.
يقوم المفتاح الخاص بالموقع بتشفير هذا الملخص. ونظراً لأن المالك الشرعي فقط هو من يحوز المفتاح الخاص، فلا يمكن فك تشفير هذه الكتلة إلا بالمفتاح العام المقترن به. وأثناء التحقق، يحسب المحرك تجزئة SHA-256 مجدداً عبر نطاق ByteRange للمستند ويقارنها بالتجزئة المستخرجة من التوقيع.
إذا تطابقت التجزئتان تماماً، يُثبت رياضياً أن الوثيقة لم تتعرض لأي تحريف. وإذا تم تغيير حرف واحد أو حذف صفحة، فستختلف التجزئتان ويطلق البرنامج تحذيراً فورياً يفيد بتعرض الملف للتلاعب.
شرح سلاسل ثقة الشهادات والتحقق من مسار PKIX
إثبات عدم تعديل المستند ليس سوى النصف الأول من عملية التحقق. النصف الثاني يجيب عن السؤال القانوني الجوهري: من الذي وقع الوثيقة فعلياً، وهل جهة إصداره موثوقة؟
تعتمد توقيعات PDF الرقمية على معيار شهادات المفتاح العام X.509. ولبناء الثقة، ينشئ محرك التحقق سلسلة هرمية من الشهادات وفقاً لنموذج PKIX:
- شهادة الكيان النهائي (الموقع): تحدد هوية الشخص أو المنظمة الموقعة مباشرة. وتتضمن الاسم الشائع (CN)، والمنظمة، والبريد الإلكتروني، والرقم التسلسلي، والمفتاح العام.
- سلطة الشهادات الوسيطة (Intermediate CA): مراكز الثقة الكبرى لا تستخدم مفتاحها الجذري مباشرة لتوقيع المستندات اليومية لحمايته من الهجمات، بل تفوض شهادات وسيطة للقيام بذلك.
- سلطة الشهادات الجذرية (Root CA - مرساة الثقة): قمة الهرم. لكي يُعتبر التوقيع موثوقاً تلقائياً، يجب أن تكون هذه السلطة الجذرية مسجلة في مستودعات الثقة المعتمدة مثل Adobe Approved Trust List (AATL) أو قائمة الثقة الأوروبية EUTL.
إذا كانت إحدى الجهات تستخدم شهادات داخلية خاصة، فقد تظهر قارئات PDF تحذيراً بعدم الثقة. يتيح AZ2PDF تحميل الشهادة الجذرية للجهة ضمن جلسة الفحص للتحقق الفوري من التوقيعات الداخلية دون تثبيت برامج على جهازك.
أهمية الطوابع الزمنية: رموز RFC 3161 والتحقق طويل الأمد (LTV)
يعد التوقيت من أكثر النقاط حساسية في التوقيعات البسيطة. في الإجراءات التقليدية، يقرأ البرنامج التاريخ والوقت مباشرة من ساعة نظام الكمبيوتر الخاص بالموقع.
الاعتماد على ساعة الجهاز يفتح ثغرات قانونية خطيرة: يمكن لشخص سيئ النية تأخير ساعة حاسوبه أسبوعين لتوقيع اتفاقية منتهية الصلاحية. فضلاً عن ذلك، تنتهي صلاحية الشهادات الرقمية كل عام إلى 3 أعوام. عند فحص عقد قبل 5 سنوات بشهادة منتهية، كيف تثبت أنها كانت سارية يوم التوقيع؟
1. سلطات الطابع الزمني المستقلة RFC 3161 (TSA)
لضمان حجة قانونية قاطعة، تتضمن المستندات المعتمدة رمز الطابع الزمني RFC 3161 (TST). أثناء التوقيع، يرسل البرنامج تجزئة الملف إلى سلطة طابع زمني مستقلة (TSA). تقوم السلطة بربط التجزئة بتوقيت ساعة ذرية معتمدة وتوقيعه تشفيرياً ودمجه في الملف.
2. تفعيل التحقق طويل الأمد (PAdES-LTV)
عند تضمين طابع RFC 3161، يكتسب التوقيع ميزة التحقق طويل الأمد (LTV). حتى لو انتهت صلاحية شهادة الموقع بعد سنوات، يعتمد التحقق على توقيت التوقيع المثبت. وبما أن الطابع يثبت حدوث التوقيع أثناء سريان الشهادة، يظل المستند محتفظاً بقوته القانونية لعقود قادمة.
بعد التأكد من هوية الموقعين، يمكنك أيضاً تطبيق تشفير قوي بكلمة مرور بمعيار AES-256 لحماية محتوى العقد من أي اطلاع غير مصرح به.
كيفية التحقق من ملف PDF موقع في 3 خطوات بسيطة مجاناً
فحص أي ملف PDF موقع رقمياً لا يستغرق سوى ثوانٍ معدودة عبر أدوات AZ2PDF على الويب. لا يتطلب الأمر تنزيل برامج أو إنشاء حسابات أو إدخال بيانات دفع:
الخطوة 1: رفع المستند الموقع
افتح أداة التحقق من التوقيع في المتصفح على نظام Mac أو Windows أو Linux أو iOS أو Android. اسحب ملف PDF الموقع وأفلته في المربع المخصص أو اختره من جهازك. منصة AZ2PDF مجانية تماماً وتدعم الملفات القانونية الضخمة دون قيود.
الخطوة 2: التحقق الاختياري من الشهادات الخاصة
إذا كان الملف موقعاً بشهادات تجارية أو حكومية قياسية (مثل التوقيع الإلكتروني الحكومي أو DocuSign أو Adobe Sign)، يتم فحص سلسلة الثقة تلقائياً. في حال استخدام شهادة مؤسسية داخلية، يمكنك رفع ملف الشهادة (.cer أو .crt أو .pem) كمرساة ثقة.
الخطوة 3: الاطلاع على التقرير التشفيري المفصل
يقوم محرك الفحص بتحليل التوقيع داخل ذاكرة معزولة ويقدم تقريراً شاملاً:
- حالة سلامة المستند: يؤكد مطابقة التجزئة ويثبت عدم إجراء أي تعديل بعد التوقيع.
- هوية الموقع: يعرض الاسم الكامل للموقع (Common Name)، ومؤسسته، وقسمه، وبريده الإلكتروني.
- بيانات سلطة الشهادات: يوضح الجهة المصدرة (CA)، والرقم التسلسلي السداسي عشر، وطول المفتاح (مثل RSA 2048 أو 4096 بت).
- توقيت التوقيع: يوضح ما إذا كان الوقت موثقاً من سلطة RFC 3161 TSA أم مأخوذاً من ساعة الجهاز المحلي.
- حالة الإلغاء: يتحقق مما إذا كانت الشهادة قد أُلغيت عبر بروتوكول OCSP أو قوائم الإلغاء (CRL).
لمنع أي تعديلات غير مصرح بها وتأمين الصلاحيات قبل مشاركة الملفات التي تم التحقق منها، يمكنك حماية وتشفير ملف PDF بكلمة مرور.
حلول سريعة لرسائل التحذير الشائعة عند فحص التوقيعات
تعرض برامج قراءة PDF غالباً رسائل تحذيرية محيرة عند فتح الملفات الموقعة. إليك معناها الحقيقي:
1. صلاحية التوقيع غير معروفة (Signature validity is unknown)
التحذير الأكثر انتشاراً. لا يعني أن الوثيقة مزورة. بل يشير إلى أن الحساب الرياضي سليم والملف غير معدل، لكن جهة إصدار الشهادة ليست مدرجة في قائمة الثقة الافتراضية لقارئ PDF لديك.
2. تم تعديل المستند بعد التوقيع (Document altered or modified)
تحذير أمني شديد الخطورة. التجزئة المعاد حسابها لا تطابق ما هو مخزن في التوقيع. يحدث ذلك عند تعديل نصوص أو حذف صفحات أو إضافة تعليقات غير مصرح بها. يجب اعتبار الوثيقة باطلة.
3. انتهت صلاحية شهادة الموقع (Signer certificate expired)
يفيد بانتهاء الفترة الزمنية للشهادة. إذا كان الملف يتضمن طابعاً زمنياً موثوقاً RFC 3161 يثبت أن التوقيع تم قبل تاريخ الانتهاء، يحتفظ المستند بصلاحيته القانونية الكاملة.
4. تعذر إكمال فحص الإلغاء (Revocation check failed)
يحدث عندما يعجز البرنامج عن الاتصال بخوادم OCSP أو CRL التابعة لجهة الإصدار عبر الإنترنت (بسبب جدران الحماية المؤسسية مثلاً). غالباً ما يكون مجرد عائق شبكي مؤقت.
الخصوصية والامتثال: انعدام الاحتفاظ بالبيانات للمستندات القانونية والمالية
تحتوي الوثائق التي تتطلب فحص التوقيع دائماً تقريباً على أسرار تجارية فائقة الحساسية: اتفاقيات استحواذ، أو عقود سرية (NDA)، أو إقرارات ضريبية ومالية.
تحتفظ العديد من خدمات الويب التقليدية بالملفات المرفوعة على خوادم سحابية لعدة أيام، مما يشكل خرقاً خطيراً للائحة GDPR المادة 32 ولقواعد السرية المهنية القانونية.
لهذا السبب، تم بناء AZ2PDF وفق نموذج أمني صارم لانعدام الاحتفاظ بالبيانات (Zero Data Retention):
- المعالجة الحصرية في ذاكرة RAM المؤقتة: يتم استقبال الملفات في الذاكرة العشوائية المؤقتة فقط أثناء حساب التجزئة ولا تُسجل نهائياً على أقراص صلبة أو قواعد بيانات.
- تدمير تلقائي في غضون 5 دقائق: يعمل برنامج خفي في الخلفية على مسح وتدمير كافة بيانات الجلسة المؤقتة بالكامل خلال 5 دقائق من الفحص.
- حظر جمع البيانات وتدريب الذكاء الاصطناعي: لا تقوم AZ2PDF بقراءة مستنداتك أو تخزينها أو مشاركتها، ولن تُستخدم بياناتك مطلقاً لتدريب نماذج الذكاء الاصطناعي.
تحقق من عقود أعمالك باطمئنان قانوني تام عبر منصة المستندات الآمنة AZ2PDF، حيث يتم الفحص التشفيري بسرية تامة دون أي مخاطر لتسريب البيانات.
❓ الأسئلة الشائعة (FAQ)
نعم. تفحص أداة AZ2PDF مظاريف PKCS#7، وتحسب تجزئات SHA-256 على ByteRange وتتحقق من شهادات X.509 مباشرة في متصفحك مجاناً وبدون تسجيل حساب.
مقالات ذات صلة بالموضوع
تعرف على المزيد من التقنيات الاحترافية لتنظيم الصفحات وإدارة المستندات.
كيفية تنظيف ملفات PDF ومسح البيانات الوصفية المخفية للمؤلف (مجاني وآمن)
تعلم كيفية فحص وتنظيف ملفات PDF وإزالة البيانات الوصفية غير المرئية للمؤلف، وسجل التعديلات، وإحداثيات GPS، وماكرو JavaScript بأمان تام عبر الإنترنت. مجاني 100%.

كيفية حماية ملف PDF بكلمة مرور مجاناً (تشفير عسكري AES-256)
تعلم كيفية تشفير وقفل ملفات PDF بكلمة مرور مجاناً أونلاين بتشفير AES-256 العسكري. احمِ عقودك السرية وكشوف الرواتب بأمان تام وبدون علامات مائية.

كيفية فتح قفل ملف PDF المحمي بكلمة مرور أونلاين (إزالة الحماية نهائياً)
تعرف على كيفية إزالة كلمات المرور وقيود الأذونات من ملفات PDF المصرح بها مجاناً أونلاين. فك تشفير آمن في الذاكرة العشوائية RAM بدون علامات مائية.
كيفية طمس وحذف المعلومات الحساسة من ملف PDF نهائياً وبشكل مجاني
تعرف على كيفية طمس النصوص الحساسة وأرقام الهوية والحسابات البنكية من ملفات PDF مجاناً عبر الإنترنت. حذف دائم من البايتات بدون إمكانية الاسترجاع وبدون Acrobat.
كيفية حجب وطمس البيانات الحساسة في PDF تلقائياً مجاناً (تنقية PII)
تعلم كيفية حجب الهويات وبطاقات الائتمان والبريد الإلكتروني في ملفات PDF تلقائياً ومجاناً. كشف فوري للأنماط بدون تسريب بيانات.
كيفية مقارنة ملفين PDF لاكتشاف الفروقات أونلاين (مجاناً وبأمان تام)
تعلم كيفية مقارنة مستندين PDF أونلاين مجاناً. اكتشف التعديلات النصية وتغييرات بنود العقود والفروق البصرية جنباً إلى جنب دون الحاجة إلى Adobe Acrobat.